De Excel al cuadro de mando HSE y al análisis de incidentes sin ceder datos personales. Etapa 1: el enmascarador offline
Práctica de preparación segura de datos para el vibe coding y para el trabajo con agentes de IA en la nube.
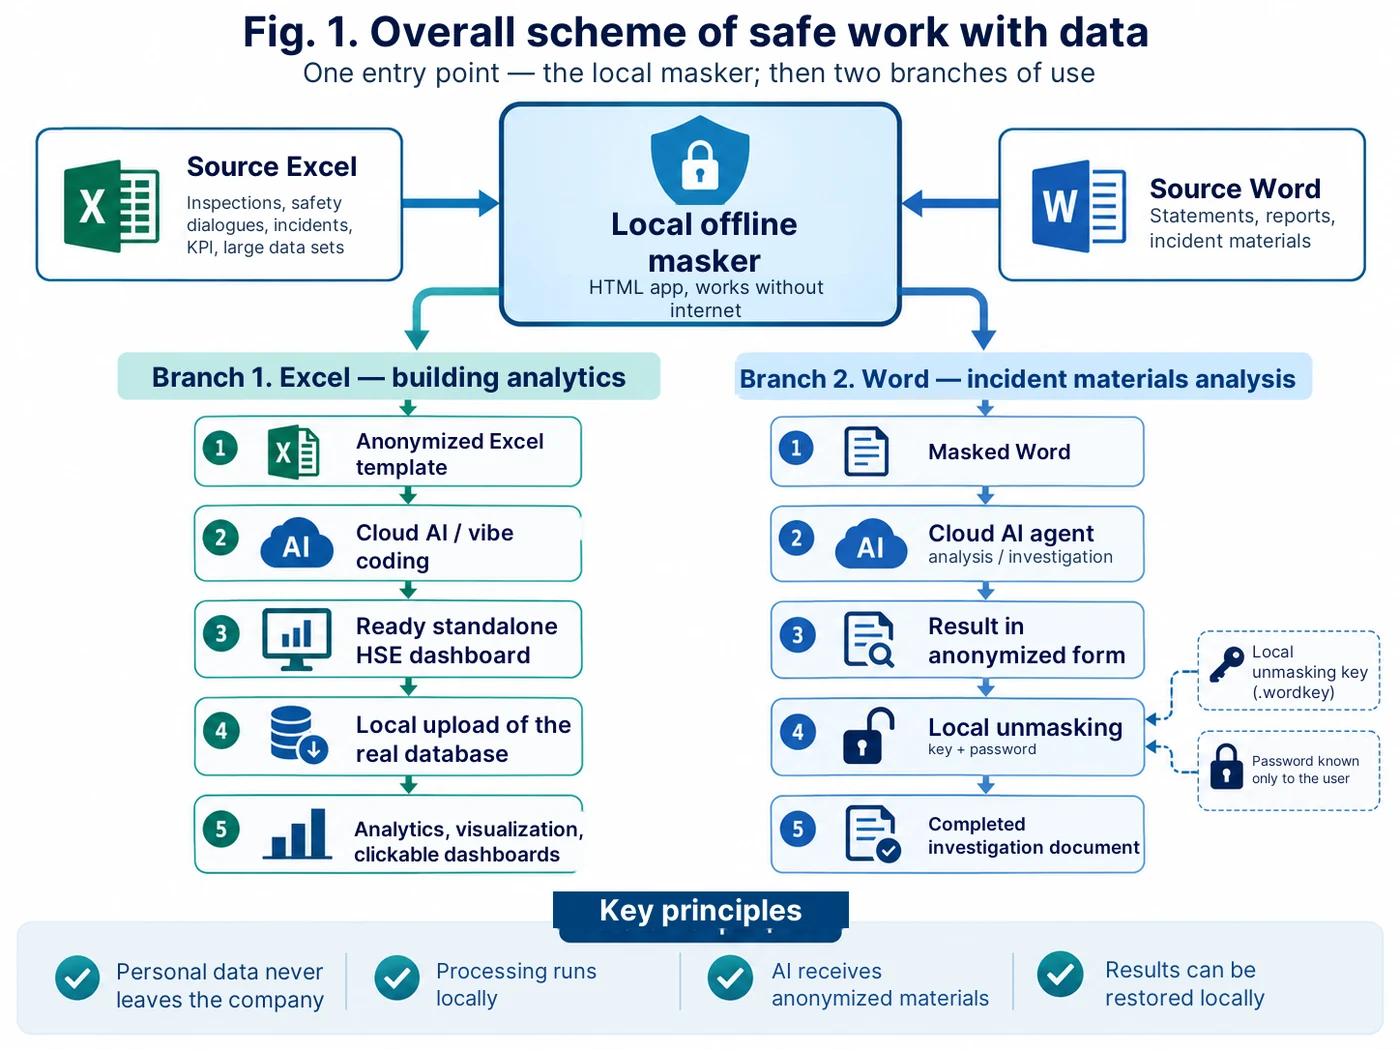
La idea del enfoque: los datos de trabajo permanecen dentro del perímetro corporativo. Al entorno externo de IA se transfiere únicamente una copia anonimizada o un documento ya enmascarado. La restitución de los valores personales se realiza en local.
Por qué hizo falta un enmascarador aparte
El uso práctico de la inteligencia artificial en seguridad y salud en el trabajo choca muy pronto con la cuestión de los datos de origen. Las tablas de trabajo y los materiales de los incidentes pueden contener nombres completos, números de empleado, nombres de contratistas, contactos, importes y otros datos que no se pueden subir a un servicio externo sin una evaluación de riesgos.
Al mismo tiempo, es precisamente la estructura real de los datos lo que se necesita para construir una herramienta útil. Un cuadro de mando tiene que entender los campos y las relaciones reales de la tabla, y un agente de análisis de incidentes, la estructura de las declaraciones, los primeros avisos y otros materiales. Por eso separamos los datos de la herramienta.
Como resultado, el enmascarador offline se convirtió en el elemento básico de dos líneas a la vez: preparar plantillas de Excel anonimizadas para el posterior vibe coding y preparar documentos de Word para el análisis de materiales de incidentes con agentes de IA en la nube.
Dónde hacer el vibe coding y dónde pegar los prompts
Para un principiante esto es más simple de lo que parece: el Prompt 1 de la sección «Prompts listos» (al final del artículo) no hay que pegarlo en ningún editor de código especial. Se introduce como texto normal en un servicio de IA capaz de crear y modificar aplicaciones o código. El procedimiento es siempre el mismo: abrir el modo de desarrollo, pegar el Prompt 1 completo, obtener la primera versión, revisarla y luego, en el mismo diálogo, dar sucesivamente el Prompt 2, el Prompt 3 y el Prompt 4.
En la práctica funcionan varias opciones. En ChatGPT — el modo «Trabajo» o Codex, si están disponibles en tu cuenta; en Claude — Artifacts; en Gemini — Canvas; en Perplexity — el modo Create files and apps, si está disponible en tu plan; en Replit — Agent. Por ejemplo, en ChatGPT basta con abrir «Trabajo» o Codex, crear una nueva tarea y pegar el texto del Prompt 1 en el campo del mensaje. En Gemini: «Añadir archivos» → Canvas → pegar el Prompt. En Perplexity: elegir Create files and apps y pegar el Prompt en la línea de consulta. En Replit: abrir Agent, activar primero Plan si hace falta, pegar el Prompt y revisar el resultado en Preview tras la compilación.
Los nombres de los modos son los vigentes en el momento de la publicación; las interfaces y la disponibilidad de las funciones de estos servicios pueden cambiar con el tiempo.
Para la primera experiencia recomendaría empezar con ChatGPT, Claude o Gemini: allí es más fácil trabajar en lenguaje corriente y precisar los requisitos por etapas. Si el programa ya existe y hace falta un trabajo más profundo con el código, resultan cómodos Replit, Codex y otras herramientas especializadas de desarrollo.
Importante:sea cual sea la plataforma elegida, al principio de la petición hay que fijar aparte un requisito: «el resultado es un único archivo HTML autónomo, sin API externas, CDN ni dependencias de red, capaz de funcionar con internet desconectado». Y una regla más: en un servicio de vibe coding no se suben archivos reales de Excel/Word con datos personales. Para el desarrollo se usa solo una copia anonimizada verificada o un archivo de prueba.
Línea 1. Excel: una plantilla anonimizada para el vibe coding posterior
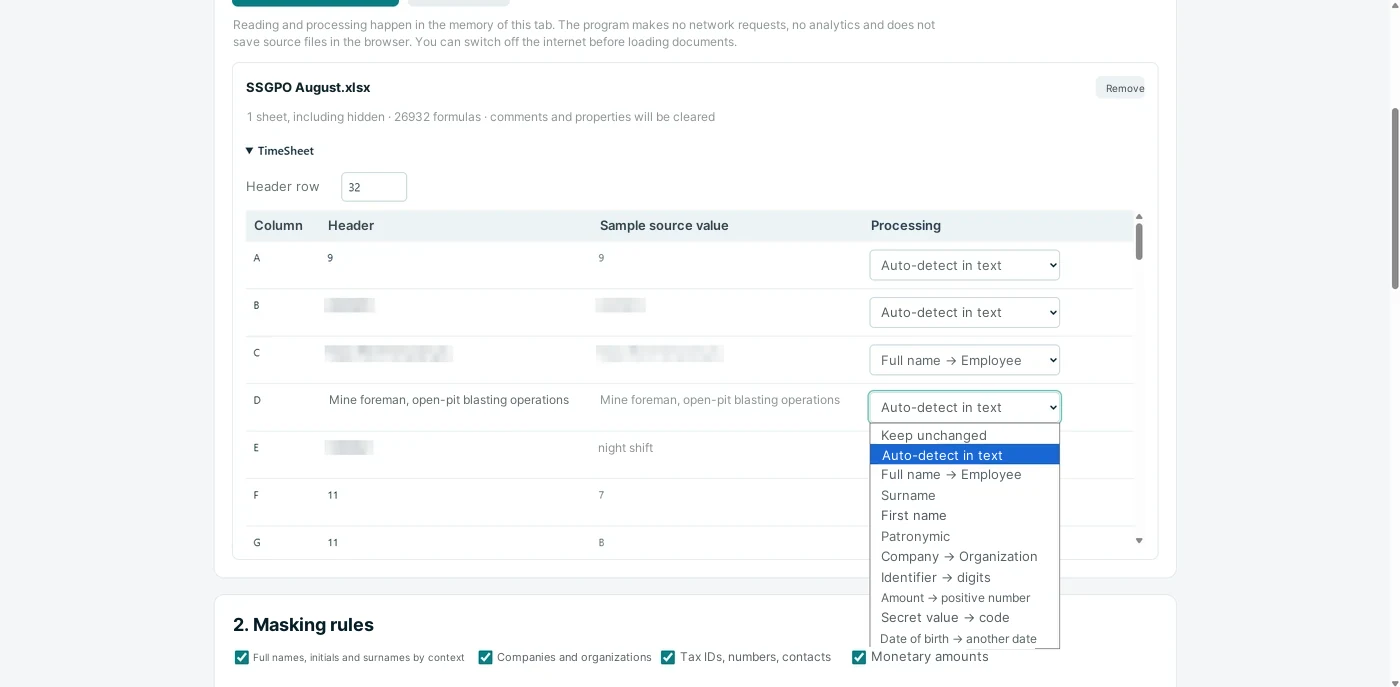
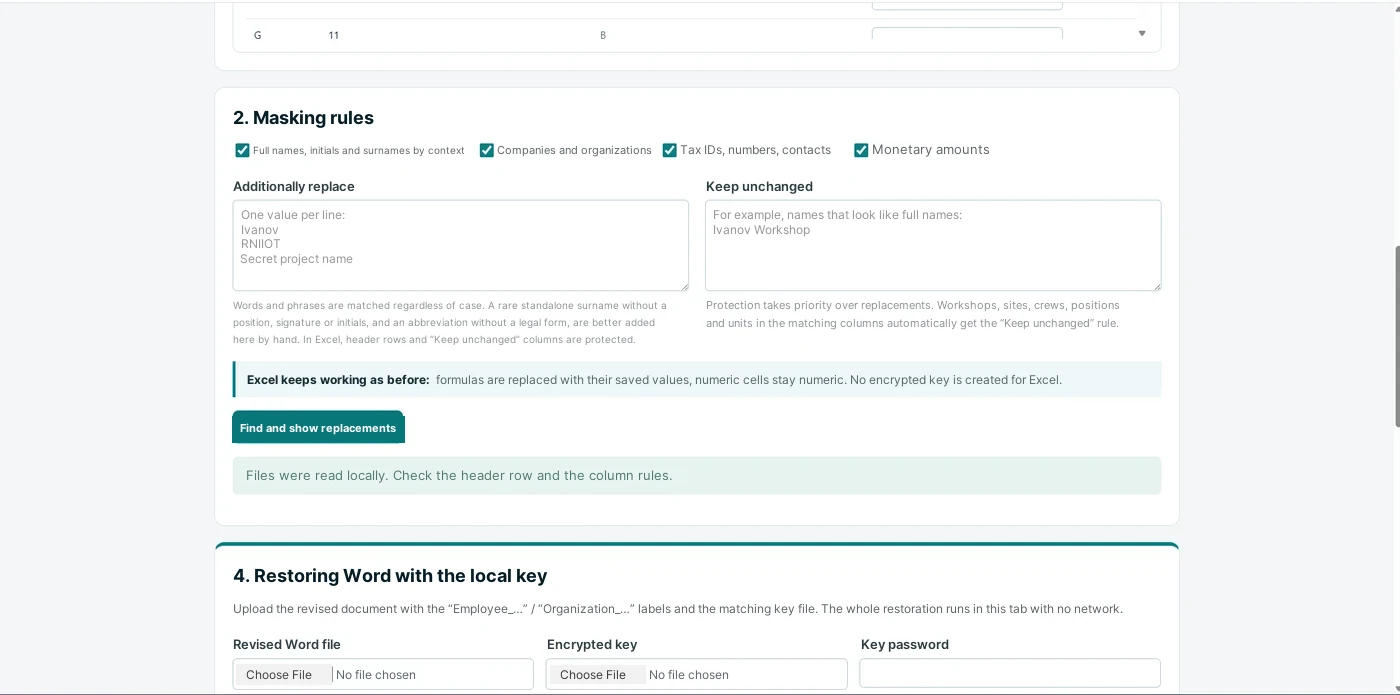
Para el análisis de grandes volúmenes de datos nos importa conservar la estructura de la tabla: nombres de hojas y columnas, tipos de datos, fechas, categorías, la jerarquía «planta — taller — sección», procesos y otros atributos. Los apellidos e identificadores reales no son necesarios para desarrollar la carcasa del programa.
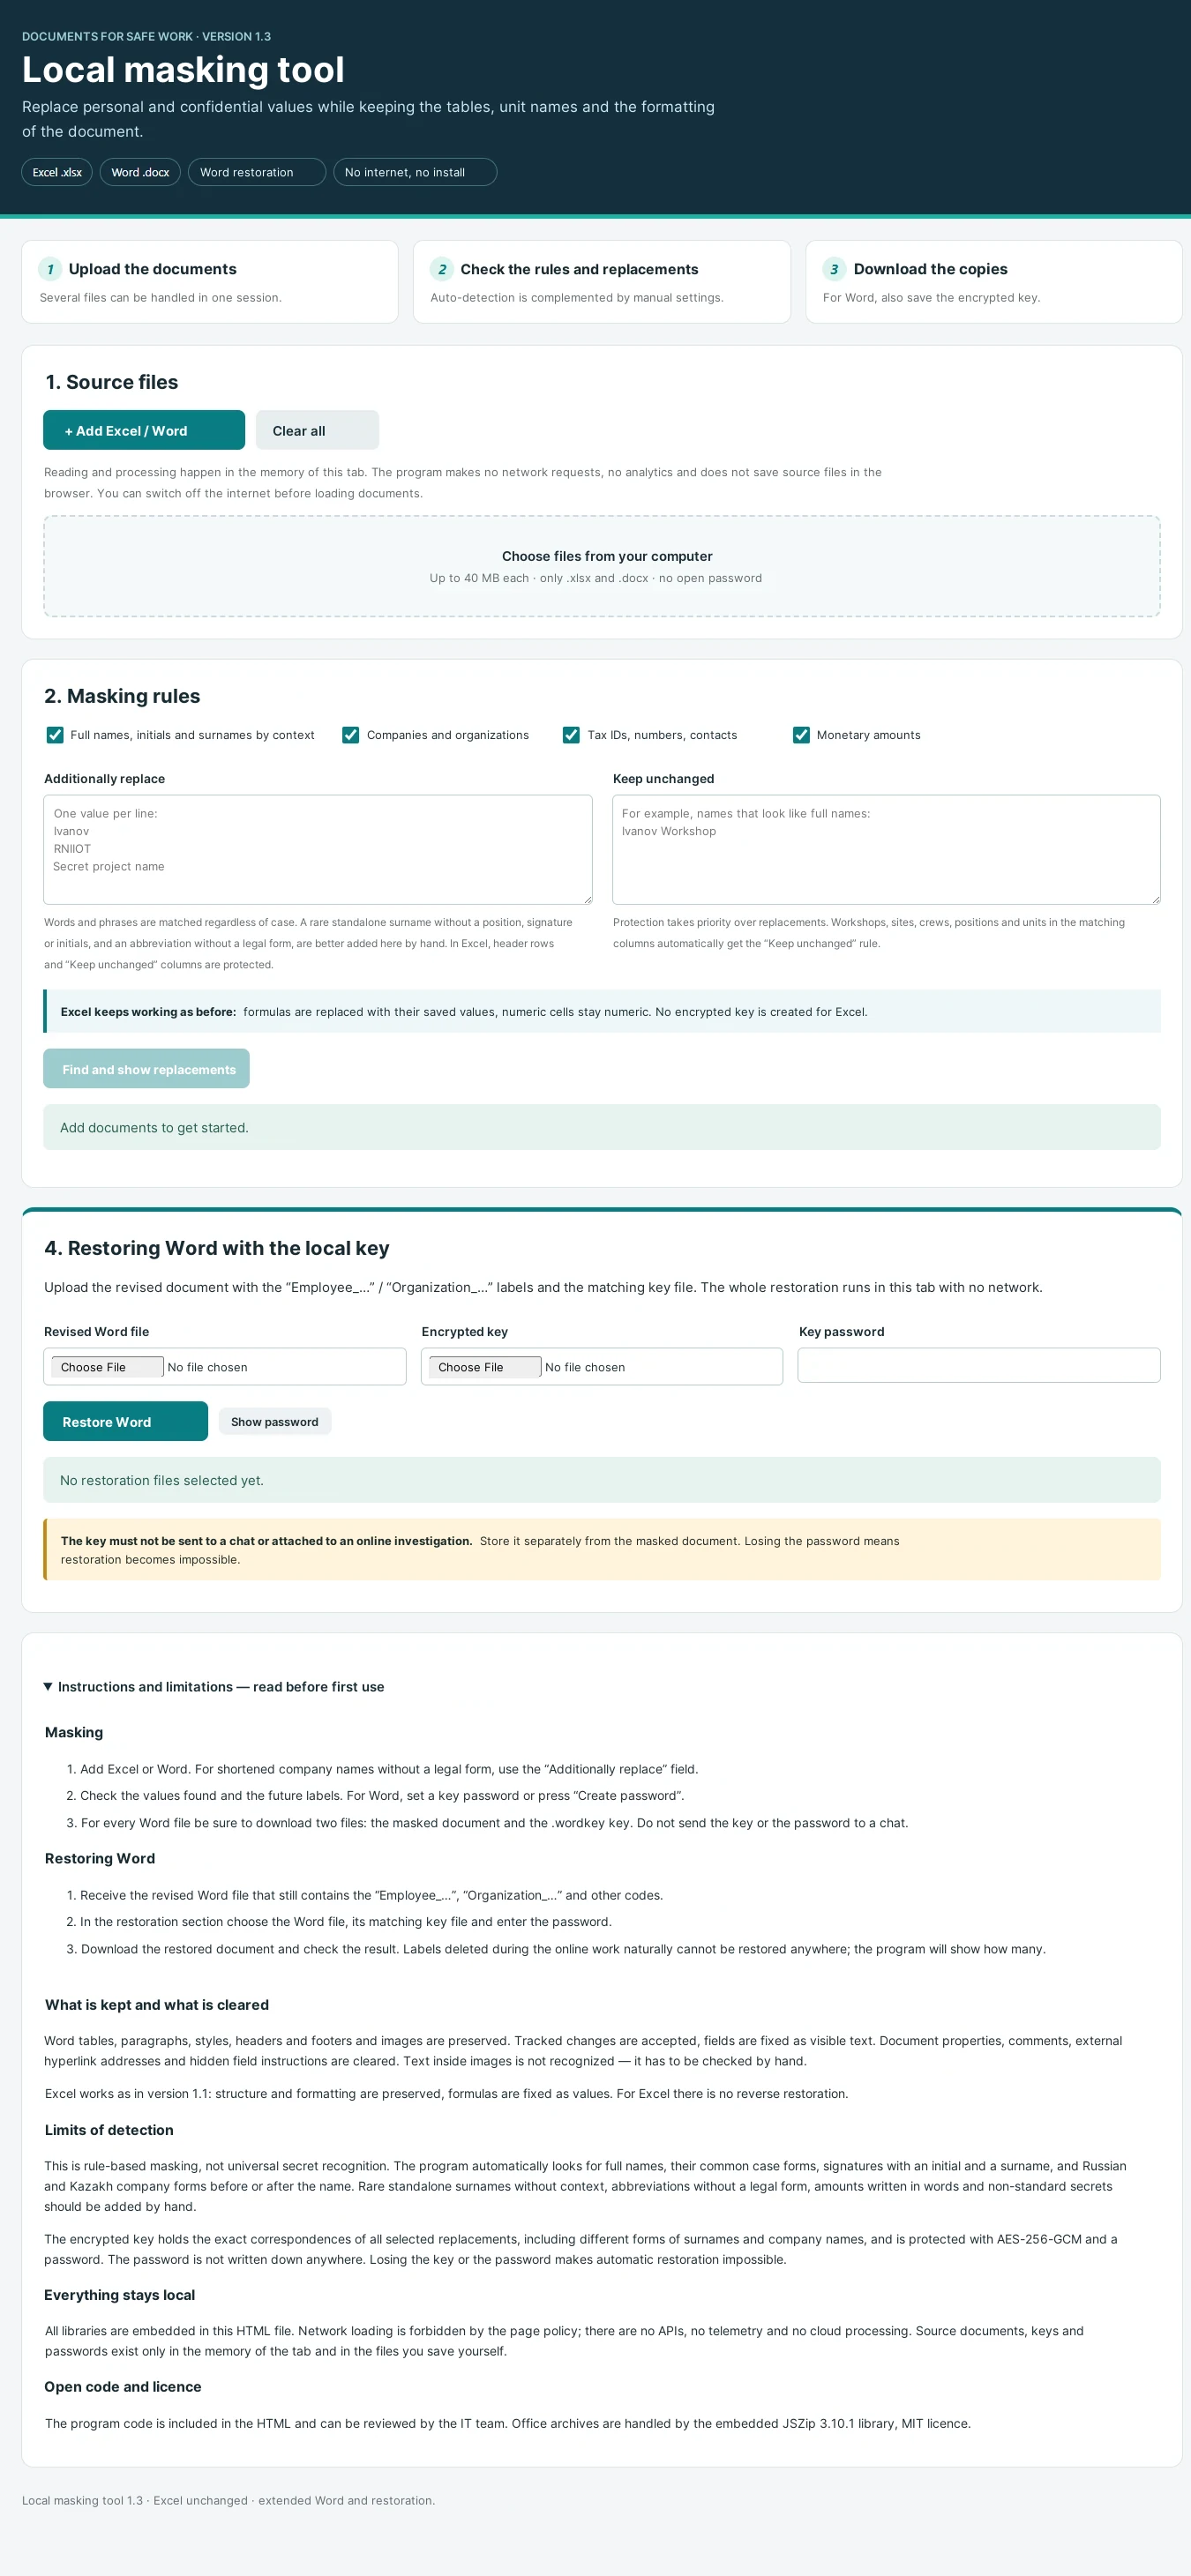
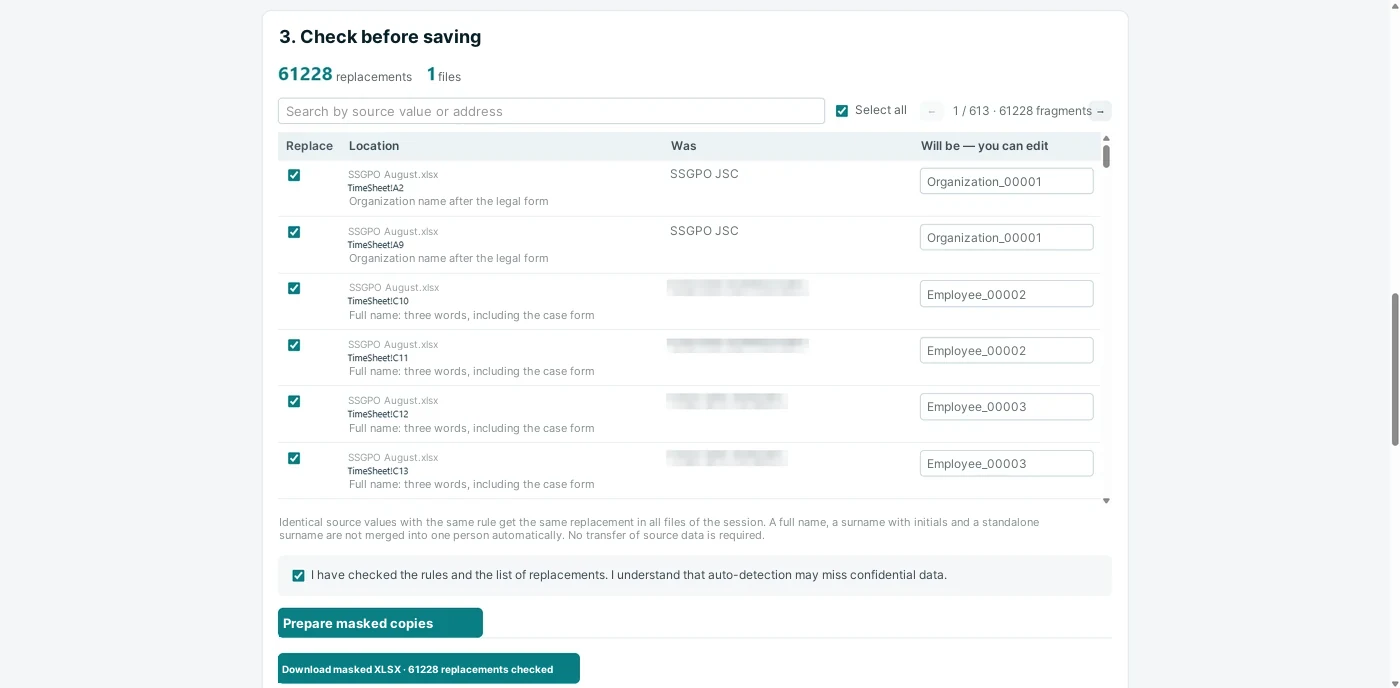
Por eso la tabla de trabajo de Excel se carga en el enmascarador HTML local. El programa, en el ordenador del usuario, encuentra los valores potencialmente sensibles, los muestra antes de la sustitución y permite corregir las reglas a mano. Por ejemplo: «Iván Ivánovich Ivanov → Empleado_001», «Contratista S.L. → Organización_001», «número de empleado → ID_001».
A la salida se obtiene una copia anonimizada que conserva la lógica de la tabla original. Con ella ya se puede trabajar con IA para construir el programa: filtros, KPI, gráficos interactivos, búsqueda y detalle hasta el registro. El Excel original, mientras tanto, permanece dentro de la empresa.
Una vez terminado el desarrollo, la base real no debe estar en absoluto dentro del HTML que se crea. En el programa terminado se prevé un botón de carga local del Excel de origen: el archivo lo lee el navegador en el ordenador del usuario y el cuadro de mando recalcula los indicadores dentro de la sesión local. Esa será la segunda etapa de esta serie.
El planteamiento básico de la tarea para crear ese modo está en el Prompt 1 y el Prompt 2 (véase «Prompts listos» al final del artículo).
Línea 2. Word: materiales del incidente sin revelar datos personales
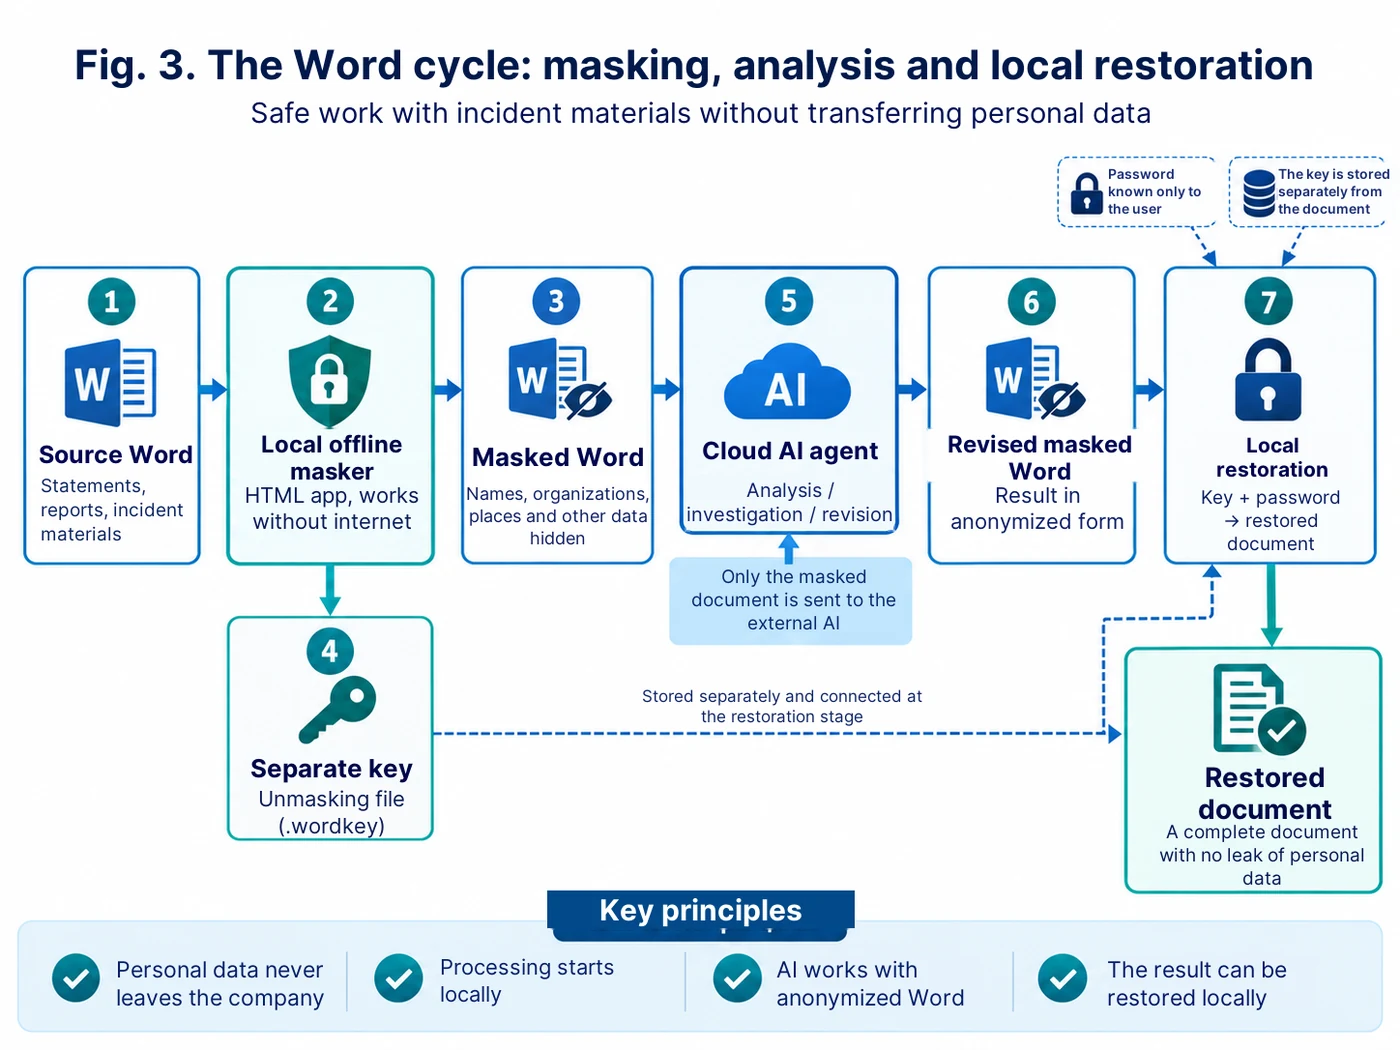
La segunda aplicación del enmascarador es preparar los documentos del incidente para su posterior análisis en una IA en la nube. En la fase inicial pueden ser el primer aviso, las declaraciones, las explicaciones de los trabajadores y otros materiales en Word.
El enmascarador crea una copia anonimizada de Word: los nombres completos y otros valores seleccionados se sustituyen por etiquetas convencionales estables. Es importante que la misma persona conserve el mismo nombre convencional en todo el conjunto de documentos; de lo contrario el agente pierde los vínculos entre declaraciones y hechos.
Al mismo tiempo se genera en local una clave de restitución cifrada aparte. La clave contiene las correspondencias entre las etiquetas convencionales y los valores originales. Para ella se establece una contraseña que no se transfiere junto con los documentos ni se guarda en el agente en la nube.
Después, a la IA se le pasa solo el Word enmascarado. El agente puede analizar la cronología, comparar explicaciones, detectar contradicciones, formular preguntas de aclaración, buscar relaciones causales y preparar un borrador de los materiales analíticos de la investigación. La investigación formal y las decisiones finales, por supuesto, siguen siendo de la comisión y de los especialistas responsables.
Cuando el documento enmascarado revisado vuelve del entorno en la nube, la restitución se hace de nuevo en local. En el enmascarador offline se cargan tres elementos: el Word recibido, el archivo de clave correspondiente y la contraseña. El programa devuelve las etiquetas convencionales a los valores originales allí donde esas etiquetas se han conservado en el texto.
Así, el agente en la nube trabaja con la lógica del suceso, pero no recibe los nombres completos originales ni los demás valores enmascarados. La clave de restitución y la contraseña no se transfieren al entorno en la nube.
La arquitectura del trabajo bidireccional con Word se describe en el Prompt 3 (véase «Prompts listos» al final del artículo).
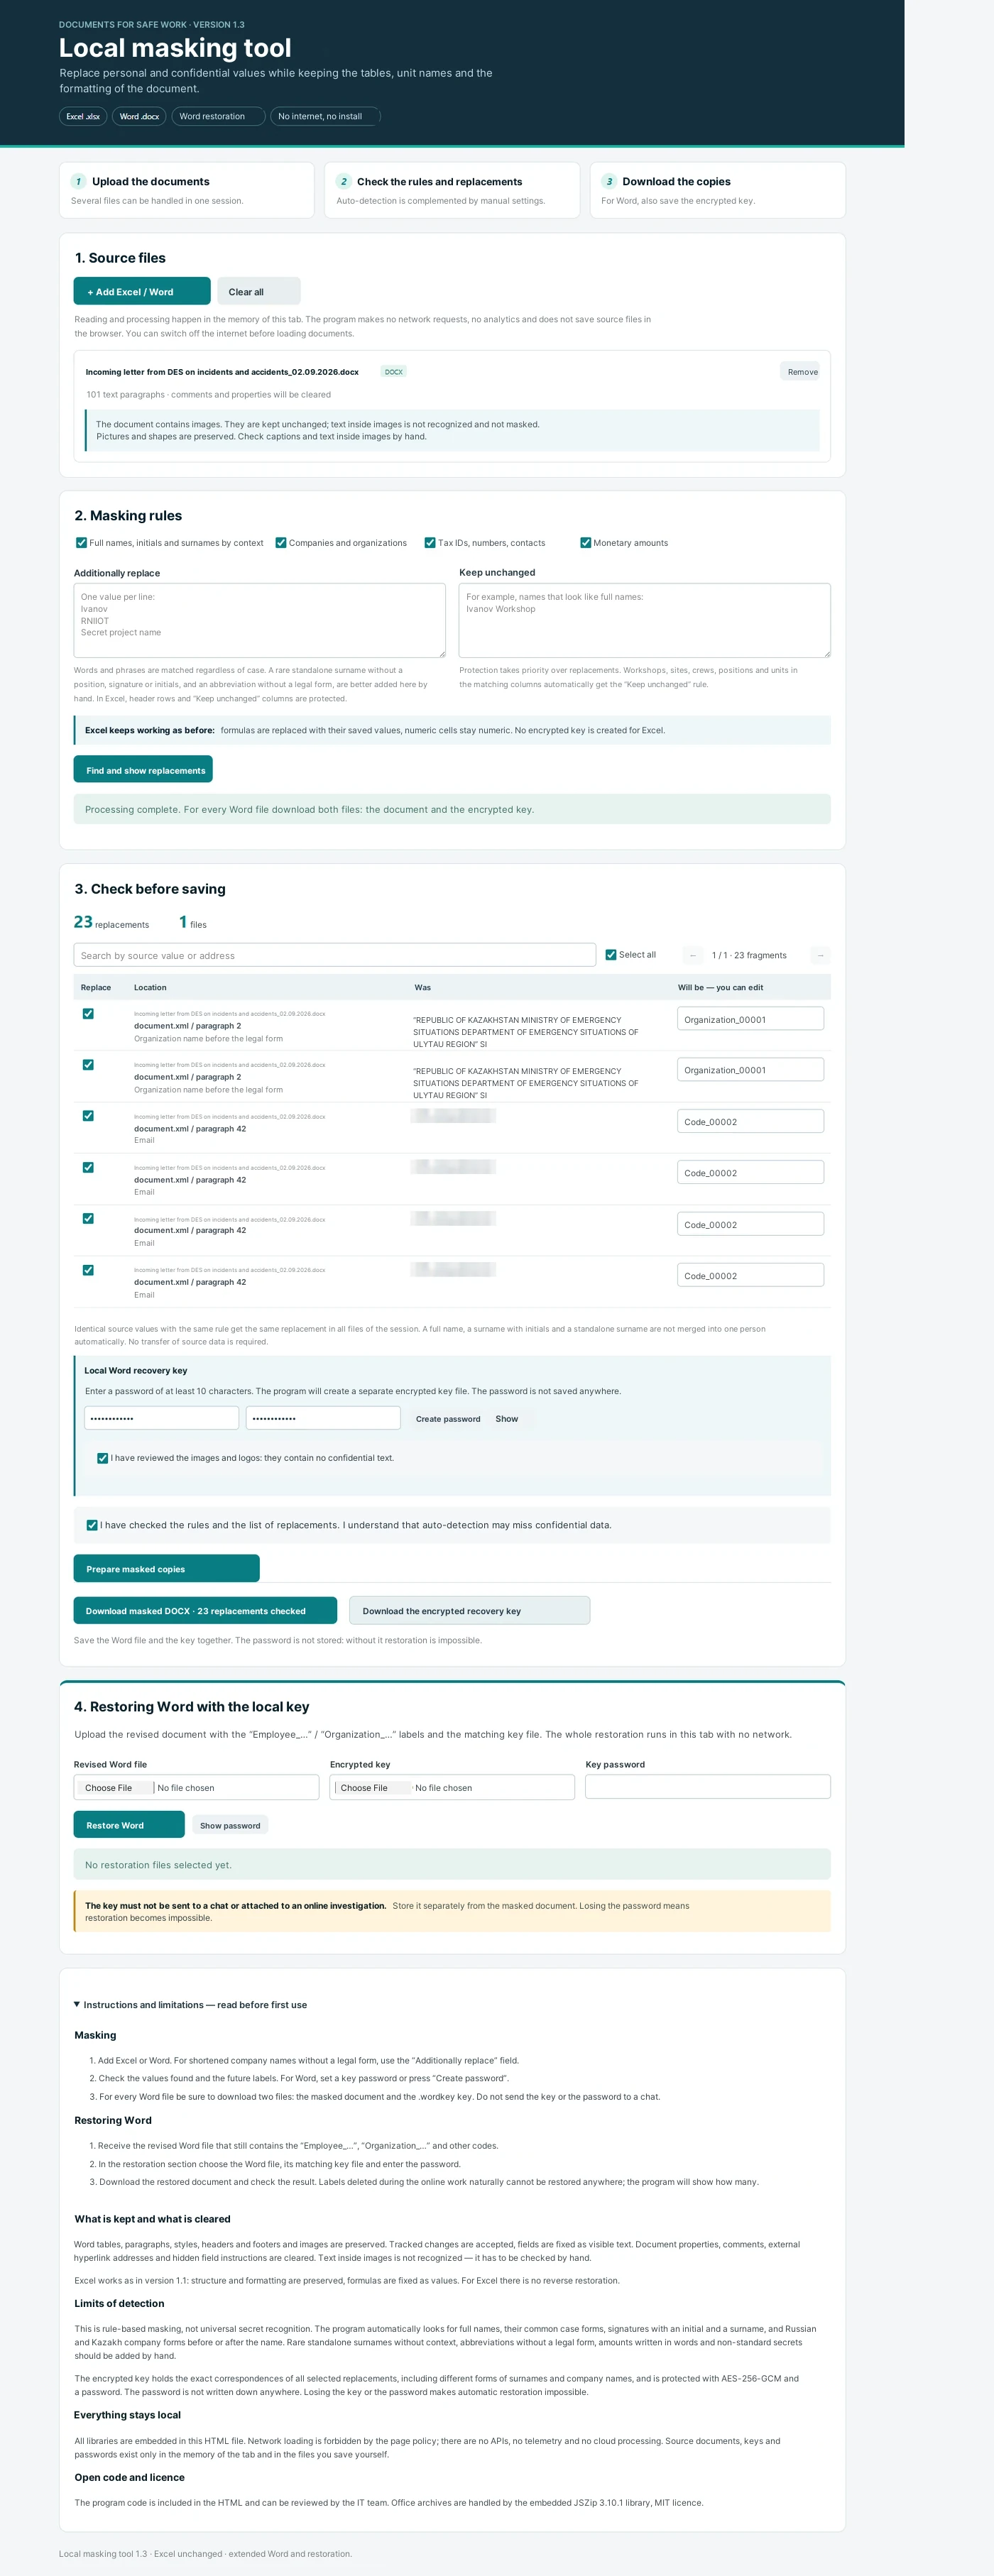
Cómo se creó la propia herramienta
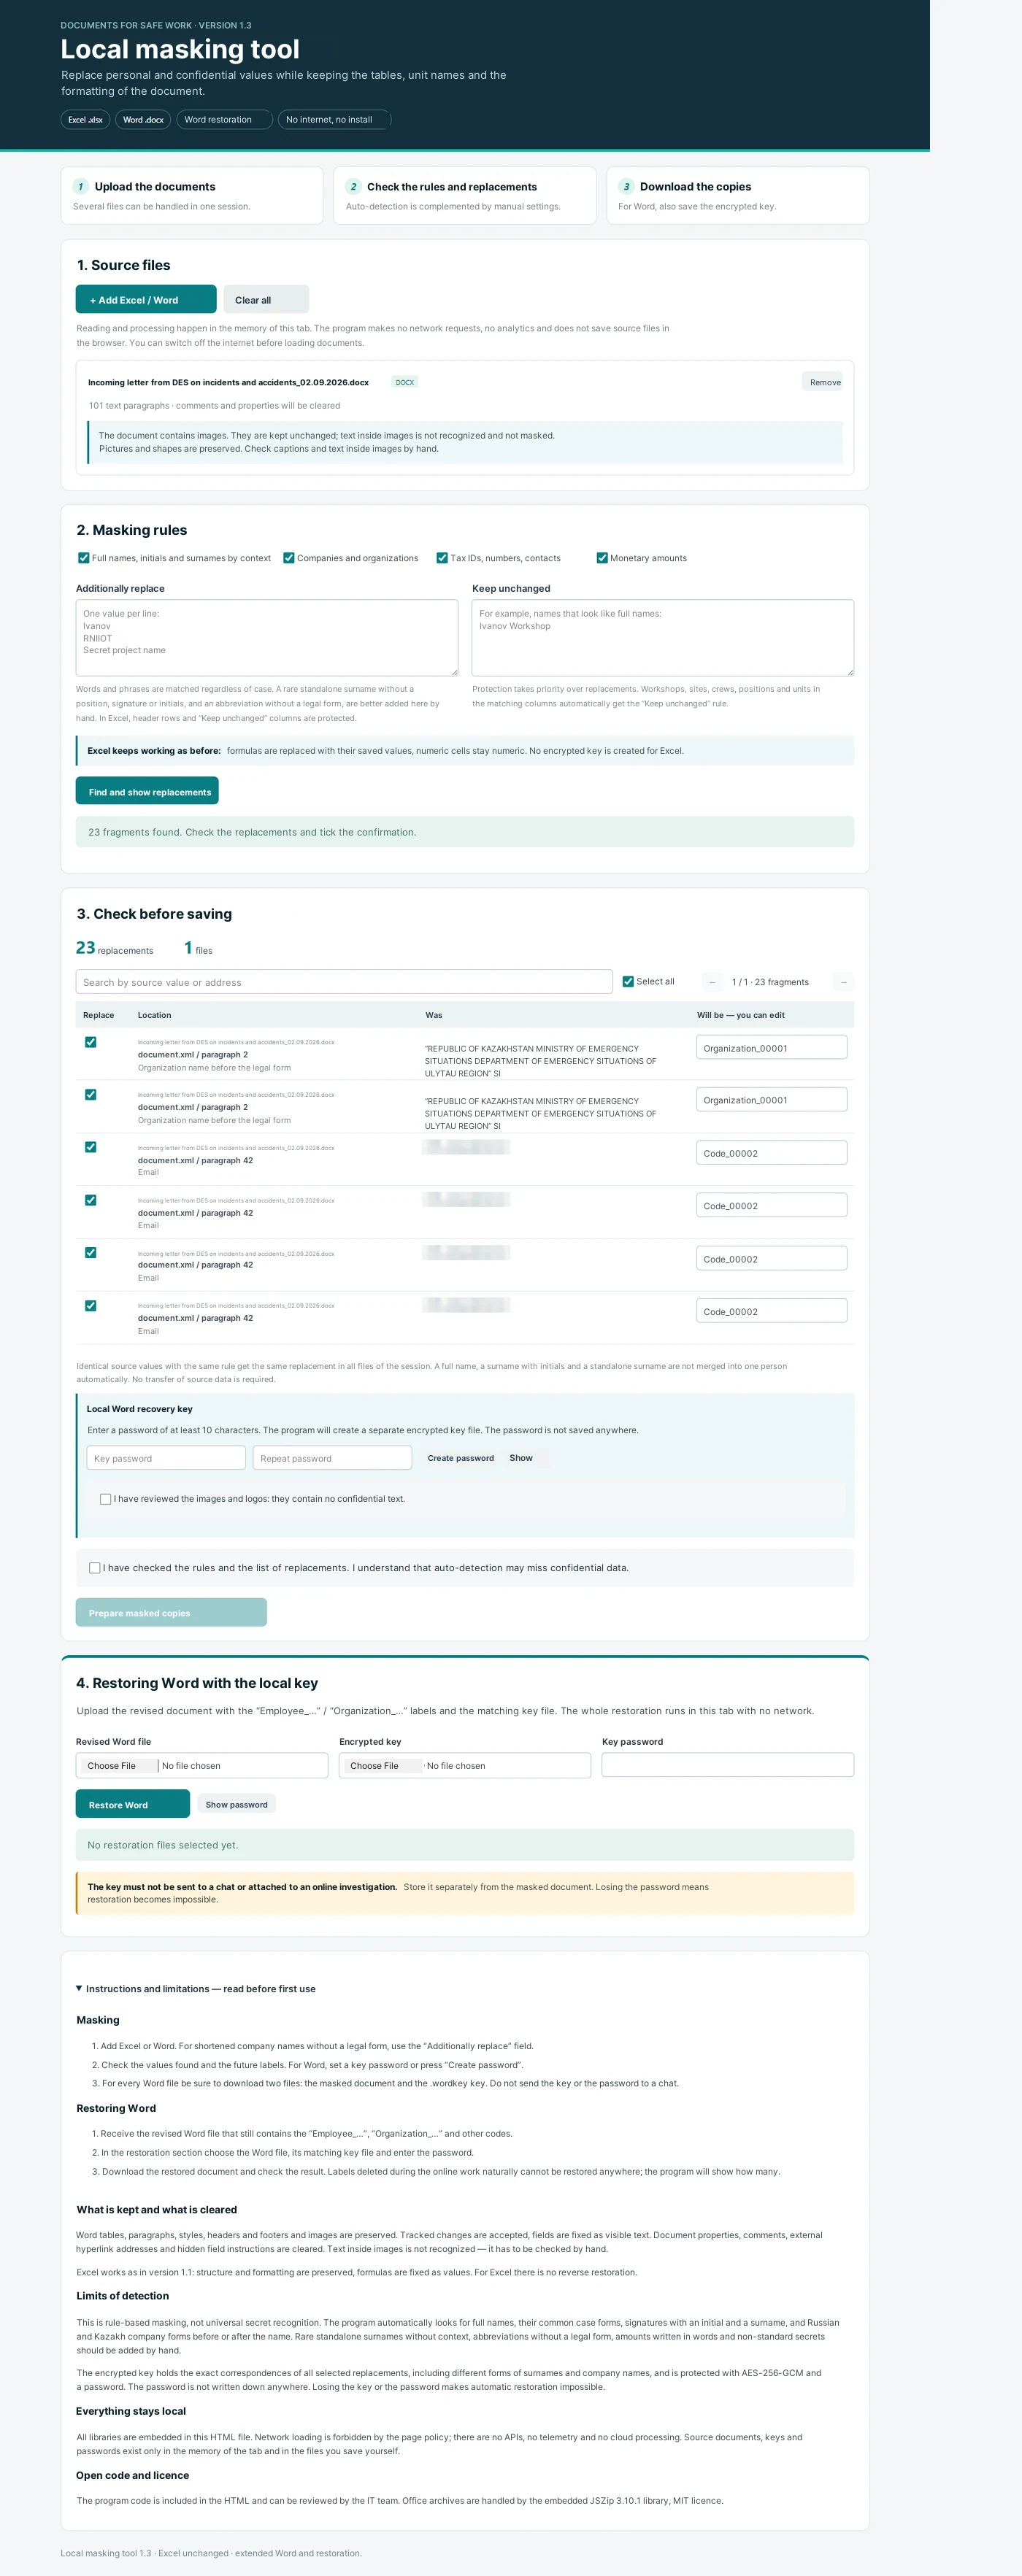
El enmascarador también se creó con vibe coding. Aquí es importante no entender este enfoque como la orden «hazme un programa» esperando un resultado perfecto. El esquema de trabajo fue otro: formular una función, comprobarla, registrar el defecto o el nuevo requisito y solo después pasar a la siguiente versión.
El primer requisito fue un único archivo HTML autónomo sin instalación. Después se añadieron la revisión manual de las sustituciones, la lista «Sustituir además», la lista «No cambiar», el borrado de la sesión actual, el trabajo con Word, la creación de una clave cifrada aparte y la restitución local del documento.
Una etapa aparte fue la autocomprobación técnica. Esta vez la IA recibió no el papel de desarrollador, sino el de auditor de su propio código: revisar fetch, XMLHttpRequest, WebSocket, bibliotecas externas, CDN, API, iframe, almacenamientos locales y otros mecanismos por los que los datos podrían salir del ordenador o conservarse después de terminar el trabajo. Esa auditoría no sustituye la revisión de los servicios de TI y de seguridad de la información, pero permite eliminar los riesgos evidentes ya en la fase de prototipo.
La petición de comprobación está en el Prompt 4 (véase «Prompts listos» al final del artículo).
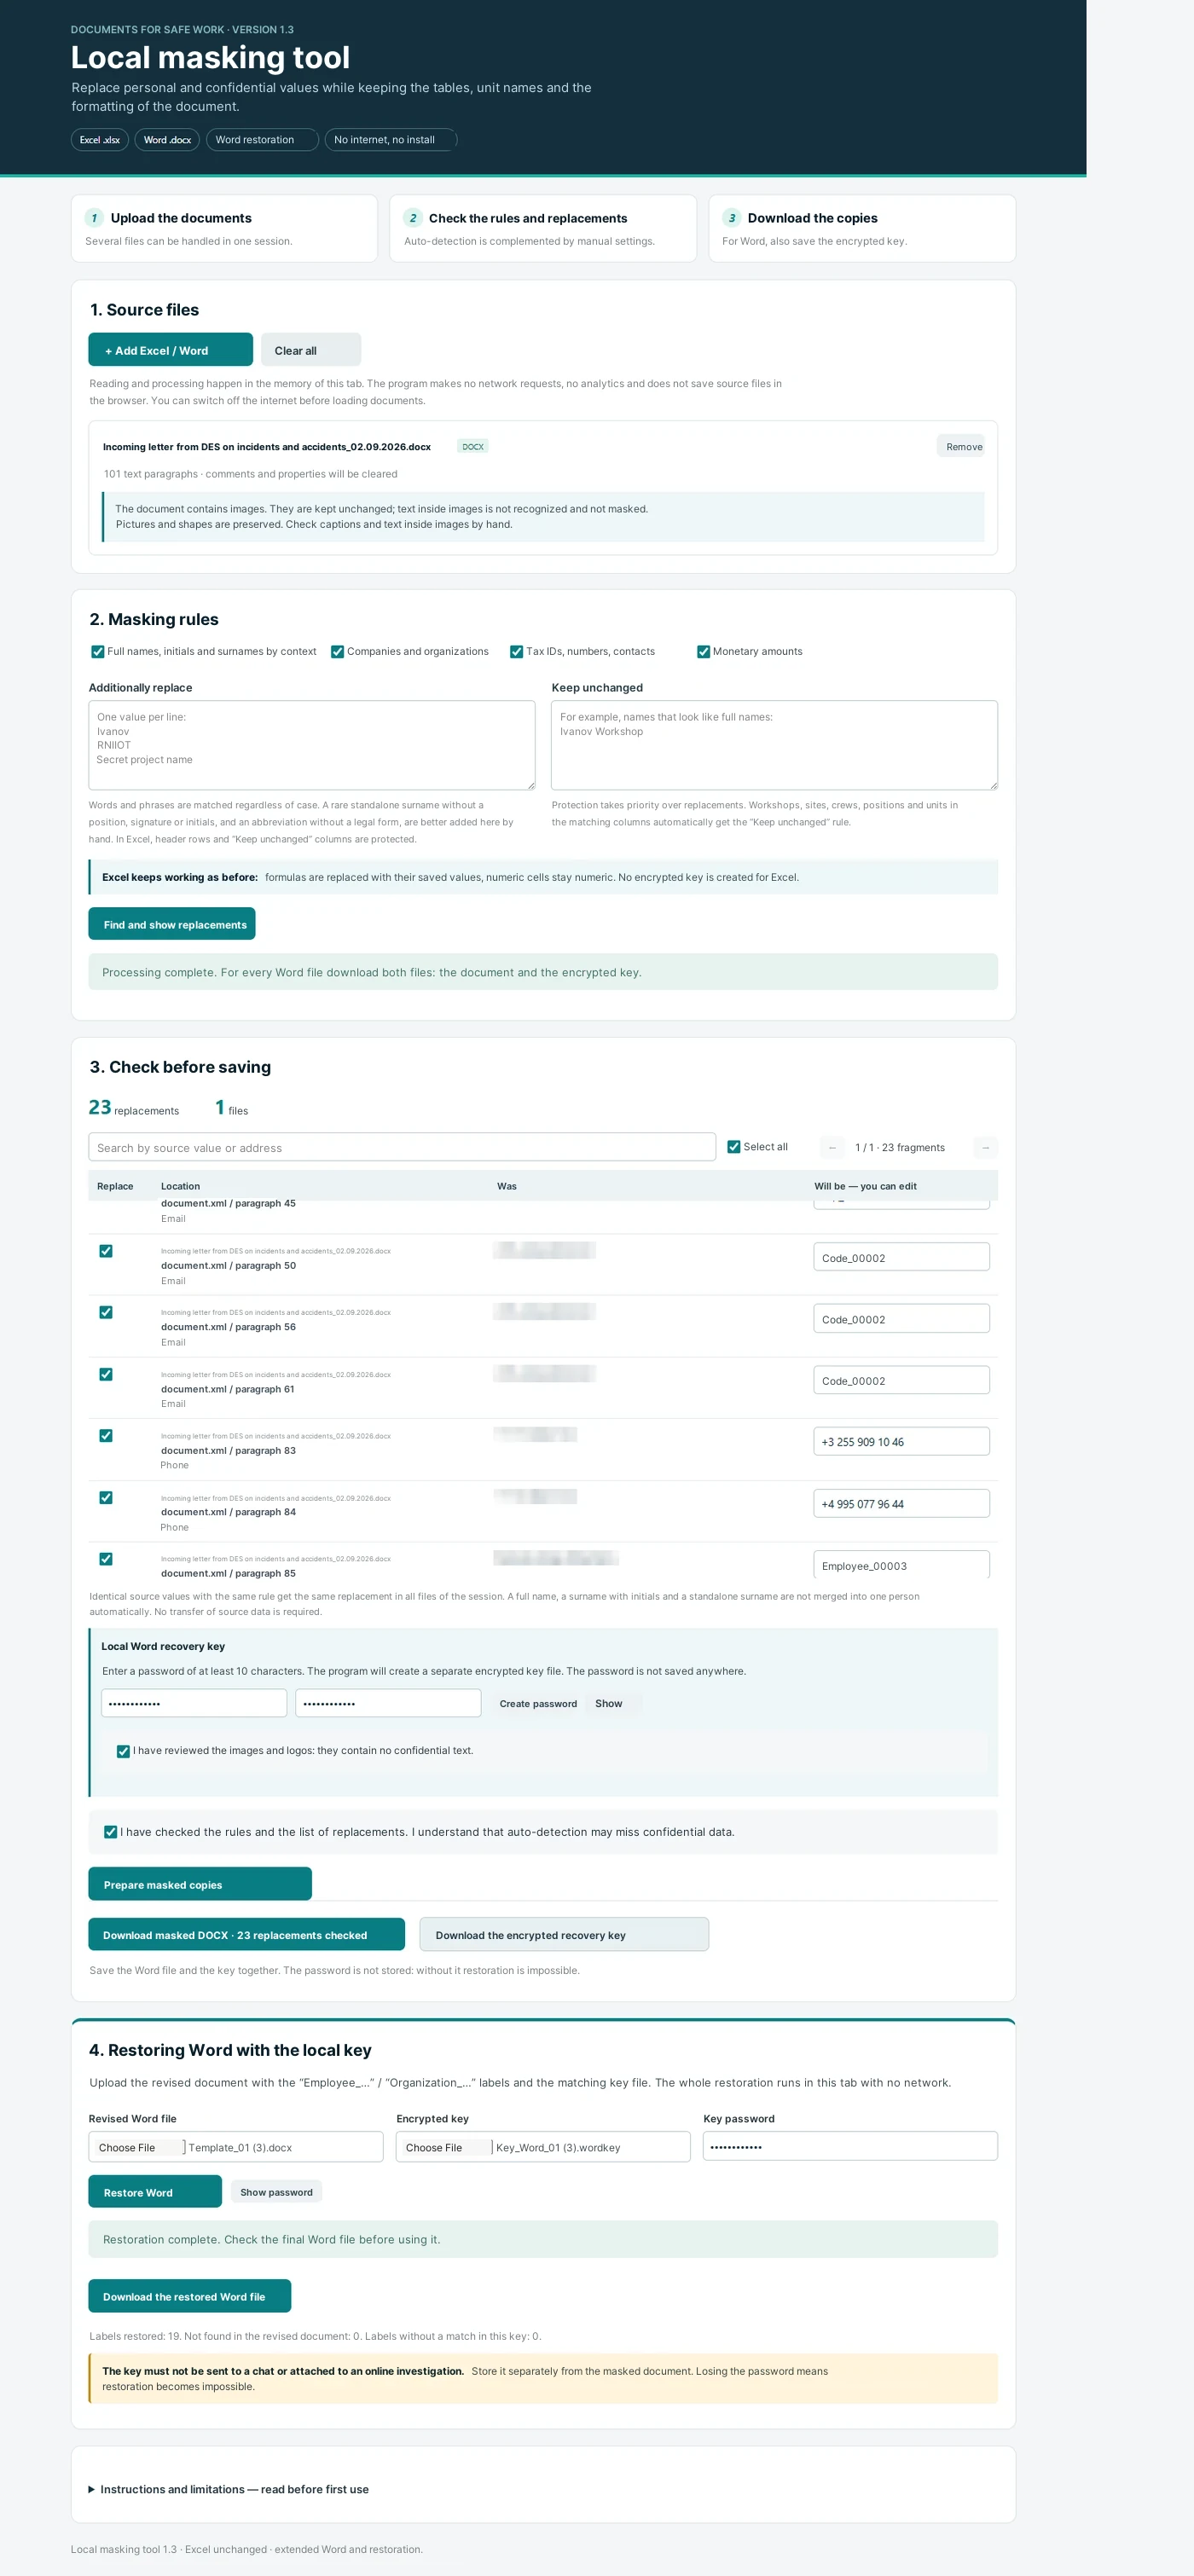
Qué obtenemos al final
Una sola herramienta local cubre dos tareas distintas. Para Excel permite preparar una plantilla segura y, sobre ella, crear con IA una analítica offline de grandes volúmenes de datos. Para Word permite pasar a una IA en la nube los materiales del incidente sin revelar los valores personales enmascarados y después restituir el documento en local tras el análisis.
El principio clave sigue siendo el mismo: primero excluir del perímetro externo aquello que la IA no tiene por qué conocer para resolver la tarea y solo después aprovechar sus capacidades.
En las próximas publicaciones mostraré por separado las dos continuaciones de este esquema: cómo, a partir de la plantilla de Excel anonimizada, se crea un cuadro de mando HSE autónomo con carga local de la base real, y cómo se usa un agente de IA para analizar los materiales de la investigación de incidentes.
Prompts listos para crear y comprobar un enmascarador local de Excel/Word
Las formulaciones están pensadas para un desarrollo por etapas y para adaptarlas a un escenario corporativo concreto.
Prompt 1. Arquitectura básica de un enmascarador autónomo de Excel y Word
Crea una aplicación local autónoma para enmascarar datos en Excel (.xlsx) y Word (.docx).

Formato de la aplicación: un único archivo HTML que se abra en un navegador normal y funcione sin instalar software adicional.

Requisitos críticos:
1. Tras abrirse, la aplicación no debe acceder a internet.
2. No usar API externas, telemetría, procesamiento en la nube ni transferencia automática de los archivos del usuario.
3. Todas las bibliotecas necesarias deben estar incrustadas localmente en el HTML.
4. El usuario debe poder cargar uno o varios archivos de Excel/Word desde el ordenador.
5. No modificar los archivos de origen. Guardar el resultado como copia aparte.
6. Realizar todas las operaciones en la memoria de la pestaña actual del navegador.
7. Añadir un botón que borre por completo la sesión actual.

Funciones de enmascarado:
- buscar nombres completos, apellidos con iniciales y otros valores personales seleccionados;
- buscar organizaciones y otros valores indicados manualmente;
- si es necesario, enmascarar números, contactos e importes;
- el mismo valor de origen debe recibir la misma etiqueta convencional dentro de una sesión;
- antes de guardar, mostrar al usuario la lista de sustituciones en el formato «ubicación / antes / después»;
- permitir desactivar o cambiar a mano cualquier sustitución;
- añadir un campo «Sustituir además»;
- añadir un campo «Mantener sin cambios» con prioridad sobre las sustituciones.

Para Excel, conservar la estructura de las tablas y los campos necesarios para el análisis posterior. Para Word, conservar la estructura del documento en la medida de lo posible.

Tras la primera versión, enumera aparte las limitaciones del reconocimiento automático y los lugares que el usuario debe comprobar a mano.
Prompt 2. Modo Excel: plantilla anonimizada para vibe coding y analítica HSE
Mejora el enmascarador HTML local para preparar con seguridad una plantilla de Excel que luego pueda usarse al desarrollar con IA un programa analítico.

Objetivo: la IA debe ver la estructura de la tabla de trabajo, pero no los valores personales reales ni otros valores sensibles seleccionados.

Requisitos:
1. Conserva los nombres de las hojas, los encabezados de las columnas, los tipos de datos, las fechas, las categorías y los atributos jerárquicos, salvo que el usuario los haya marcado para sustituir.
2. Sustituye los nombres completos por etiquetas estables del tipo Empleado_001, Empleado_002, etc.
3. Sustituye las organizaciones por etiquetas Organización_001, Organización_002, etc.
4. Sustituye los identificadores y los números de empleado, si se han seleccionado para enmascarar, por etiquetas ID_001, ID_002, etc.
5. El mismo valor de origen debe recibir la misma sustitución en todos los archivos de Excel de la sesión actual.
6. Muestra una lista previa de todas las sustituciones y permite al usuario corregirla a mano.
7. No elimines filas ni columnas solo porque el programa no las use.
8. No modifiques el archivo de origen.
9. Tras el procesamiento, permite descargar una copia anonimizada aparte.
10. Añade una advertencia visible: antes de pasar el resultado a una IA externa, el usuario debe comprobar a mano el archivo anonimizado.

Importante: no se requiere la restitución inversa de Excel. La base de trabajo real permanece dentro del perímetro corporativo; la copia anonimizada se usa solo para diseñar la lógica y la interfaz del futuro cuadro de mando HTML.
Prompt 3. Modo Word: enmascarado, clave aparte y restitución local
Mejora el enmascarador HTML autónomo para el trabajo bidireccional con Word (.docx).

Escenario:
1. El usuario carga los documentos de Word originales del incidente.
2. El programa sustituye en local los nombres completos, las organizaciones y otros valores seleccionados por etiquetas convencionales estables.
3. El usuario revisa y confirma la lista de sustituciones.
4. El programa crea:
   a) un documento de Word enmascarado;
   b) un archivo de clave cifrado aparte con las correspondencias exactas «etiqueta convencional ↔ valor de origen».
5. Para el archivo de clave el usuario establece una contraseña de al menos 10 caracteres. No guardes la contraseña en la aplicación ni la escribas en claro dentro de la clave.
6. El Word enmascarado puede pasarse después a un agente de IA externo para analizar el contenido.
7. Tras recibir el Word revisado, el usuario vuelve a la aplicación local.
8. Para la restitución carga:
   - el Word enmascarado revisado;
   - el archivo de clave correspondiente;
   - e introduce la contraseña.
9. El programa devuelve en local las etiquetas convencionales conservadas a los valores originales y crea un Word restituido aparte.

Requisitos de seguridad:
- la clave de restitución y la contraseña nunca deben transferirse automáticamente por la red;
- guarda la clave separada del documento enmascarado;
- usa cifrado moderno para la clave (por ejemplo AES-256-GCM mediante la Web Crypto API);
- con una contraseña incorrecta, no reveles el contenido de la clave;
- al terminar el trabajo, ofrece la posibilidad de borrar por completo la sesión actual;
- muestra una advertencia de que las etiquetas convencionales eliminadas o modificadas sustancialmente por la IA externa no pueden restituirse automáticamente;
- no reconozcas automáticamente el texto dentro de las imágenes y advierte expresamente al usuario de la necesidad de revisar visualmente las imágenes y los logotipos.

Conserva la estructura de Word: párrafos, tablas, estilos, encabezados y pies e imágenes, en la medida en que sea técnicamente posible. No modifiques el archivo de origen.
Prompt 4. Auditoría técnica de la autonomía y de los posibles canales de fuga
Realiza una auditoría técnica de la aplicación HTML creada como herramienta local offline para trabajar con datos sensibles.

Revisa todo el código y enumera todos los mecanismos detectados que puedan generar intercambio por red o almacenamiento prolongado del contenido de los archivos del usuario.

Revisa aparte:
- fetch;
- XMLHttpRequest;
- WebSocket;
- EventSource;
- navigator.sendBeacon;
- script src externos;
- CSS y fuentes externas;
- CDN;
- API externas;
- iframe;
- envío automático de formularios HTML;
- Service Worker;
- localStorage;
- sessionStorage;
- IndexedDB;
- cookies;
- URL externas en bibliotecas y código;
- telemetría, analítica y crash-reporting.

Resultado requerido:
1. El programa debe funcionar plenamente con internet desconectado.
2. Los archivos de Excel/Word del usuario no deben transferirse por la red.
3. Las claves de restitución y las contraseñas no deben enviarse ni guardarse automáticamente por la aplicación.
4. Si se usan almacenamientos locales del navegador, explica para qué; para los datos de origen, las claves y las contraseñas descarta su uso.
5. Añade una Content-Security-Policy estricta que prohíba las conexiones de red y la incrustación de contenido externo, en la medida en que sea compatible con el funcionamiento de la aplicación.
6. Tras la orden «Borrar todo», elimina los datos de la sesión actual del estado de la aplicación.
7. Tras las correcciones, revisa de nuevo el código y entrega un informe breve: qué canales potenciales se encontraron, qué se eliminó, qué quedó y por qué.

Importante: indica que esta autocomprobación del código no sustituye la revisión corporativa de TI/seguridad de la información ni la valoración jurídica de la admisibilidad del escenario concreto de uso.
Regla práctica: al entorno externo de IA se pasa solo una copia anonimizada verificada. El archivo de clave de restitución y la contraseña deben permanecer en el perímetro local y no adjuntarse a la petición al agente.