Von Excel zum HSE-Dashboard und zur Unfallanalyse ohne Weitergabe personenbezogener Daten. Etappe 1: der Offline-Maskierer
Praxis der sicheren Datenvorbereitung für Vibe Coding und für die Arbeit mit Cloud-KI-Agenten.
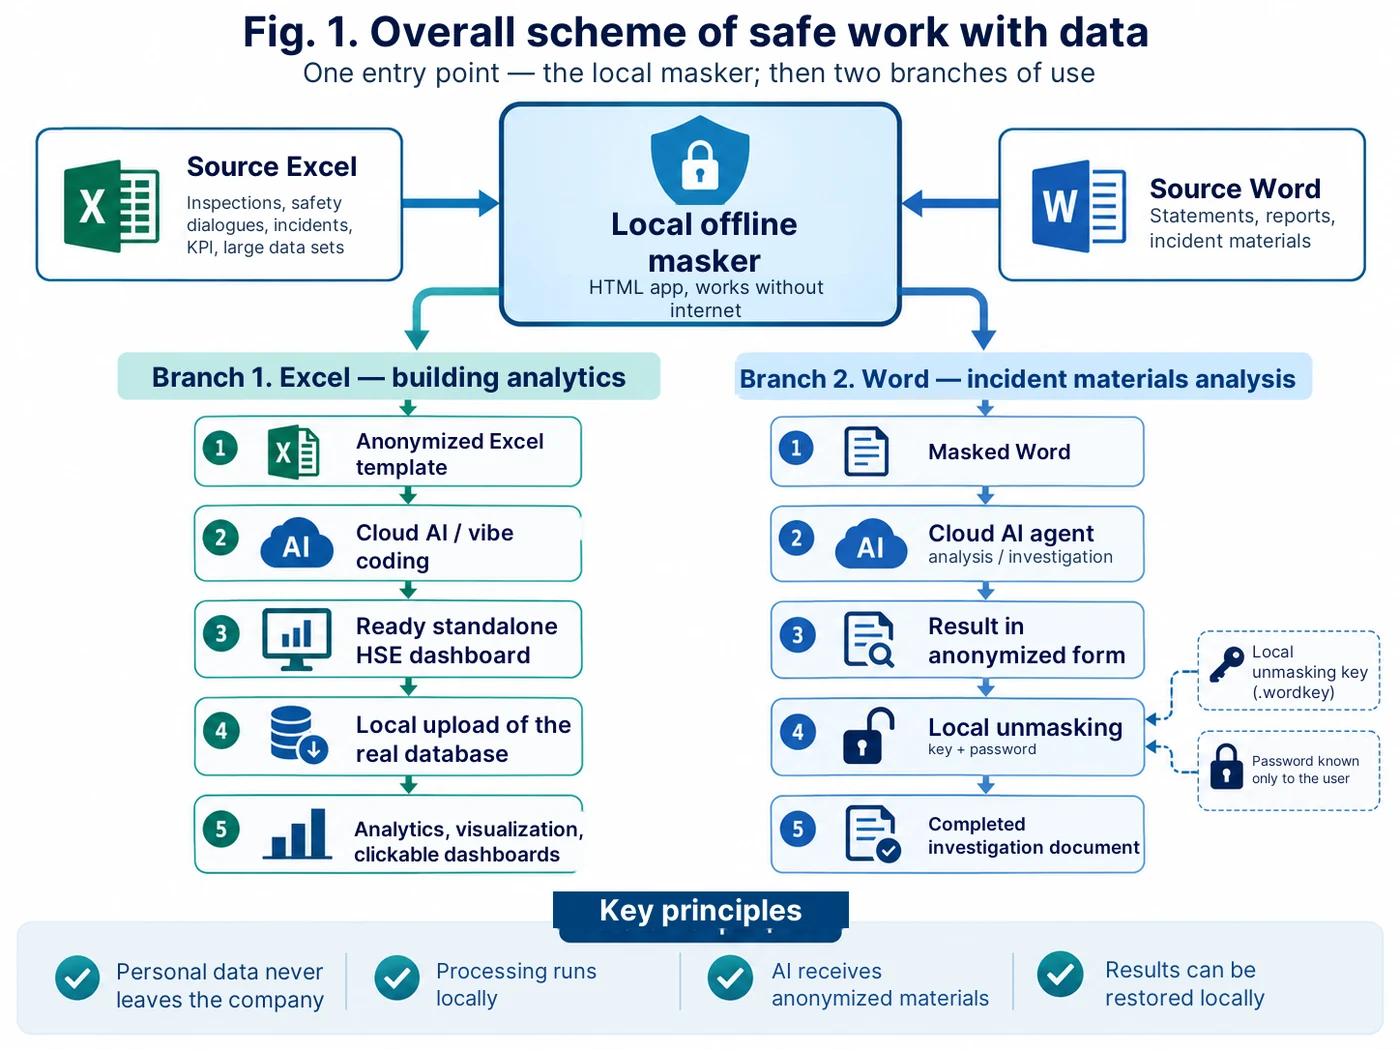
Die Idee des Ansatzes: Arbeitsdaten bleiben innerhalb des Unternehmensbereichs. An die externe KI-Umgebung wird nur eine anonymisierte Kopie oder ein bereits maskiertes Dokument übergeben. Die Rückführung der personenbezogenen Werte erfolgt lokal.
Warum überhaupt ein eigener Maskierer nötig wurde
Der praktische Einsatz künstlicher Intelligenz im Arbeits- und Anlagenschutz stößt sehr schnell auf die Frage der Ausgangsdaten. Arbeitstabellen und Unfallunterlagen können Namen, Personalnummern, Namen von Auftragnehmern, Kontakte, Beträge und weitere Angaben enthalten, die man ohne Risikobewertung nicht einfach in einen externen Dienst laden darf.
Gleichzeitig ist es genau die reale Datenstruktur, die man für ein brauchbares Werkzeug braucht. Ein Dashboard muss die echten Felder und Zusammenhänge der Tabelle verstehen, und ein Agent für die Unfallanalyse die Struktur von Stellungnahmen, Erstmeldungen und weiteren Unterlagen. Deshalb haben wir Daten und Werkzeug getrennt.
So wurde der Offline-Maskierer zum Basiselement für zwei Richtungen gleichzeitig: die Vorbereitung anonymisierter Excel-Vorlagen für das anschließende Vibe Coding und die Vorbereitung von Word-Dokumenten für die Analyse von Unfallunterlagen mit Cloud-KI-Agenten.
Wo man das Vibe Coding ausführt und wohin man die Prompts einfügt
Für Einsteiger ist das einfacher, als es aussieht: Prompt 1 aus dem Abschnitt „Fertige Prompts“ (am Ende des Artikels) muss nicht in einen speziellen Code-Editor eingefügt werden. Man gibt ihn als normalen Text in einem KI-Dienst ein, der Anwendungen oder Programmcode erstellen und ändern kann. Das Vorgehen ist immer gleich: den Entwicklungsmodus öffnen, Prompt 1 vollständig einfügen, die erste Version erhalten, sie prüfen und dann im selben Dialog nacheinander Prompt 2, Prompt 3 und Prompt 4 geben.
In der Praxis funktionieren mehrere Varianten. In ChatGPT — der Modus „Arbeit“ oder Codex, falls in Ihrem Konto verfügbar; in Claude — Artifacts; in Gemini — Canvas; in Perplexity — der Modus Create files and apps, falls in Ihrem Tarif verfügbar; in Replit — Agent. In ChatGPT genügt es zum Beispiel, „Arbeit“ oder Codex zu öffnen, eine neue Aufgabe zu erstellen und den Text von Prompt 1 in das Nachrichtenfeld einzufügen. In Gemini: „Dateien hinzufügen“ → Canvas → Prompt einfügen. In Perplexity: Create files and apps wählen und den Prompt in die Anfragezeile einfügen. In Replit: Agent öffnen, bei Bedarf zuerst Plan einschalten, den Prompt einfügen und das Ergebnis nach dem Build in Preview prüfen.
Die Bezeichnungen der Modi sind zum Zeitpunkt der Veröffentlichung aktuell; Oberflächen und Verfügbarkeit der Funktionen können sich bei diesen Diensten im Laufe der Zeit ändern.
Für den ersten Versuch würde ich mit ChatGPT, Claude oder Gemini beginnen: dort lässt sich leichter in normaler Sprache arbeiten und die Anforderungen schrittweise schärfen. Wenn das Programm bereits existiert und tiefere Codearbeit nötig ist, sind Replit, Codex und andere spezialisierte Entwicklungswerkzeuge bequem.
Wichtig:unabhängig von der gewählten Plattform muss am Anfang der Anfrage eine Anforderung gesondert festgehalten werden: „das Ergebnis ist eine einzige autonome HTML-Datei, ohne externe APIs, CDN und Netzabhängigkeiten, arbeitsfähig bei abgeschaltetem Internet“. Und noch eine Regel: echte Arbeitsdateien in Excel/Word mit personenbezogenen Daten werden nicht in einen Vibe-Coding-Dienst geladen. Für die Entwicklung wird nur eine geprüfte anonymisierte Kopie oder eine Testdatei verwendet.
Richtung 1. Excel: eine anonymisierte Vorlage für das weitere Vibe Coding
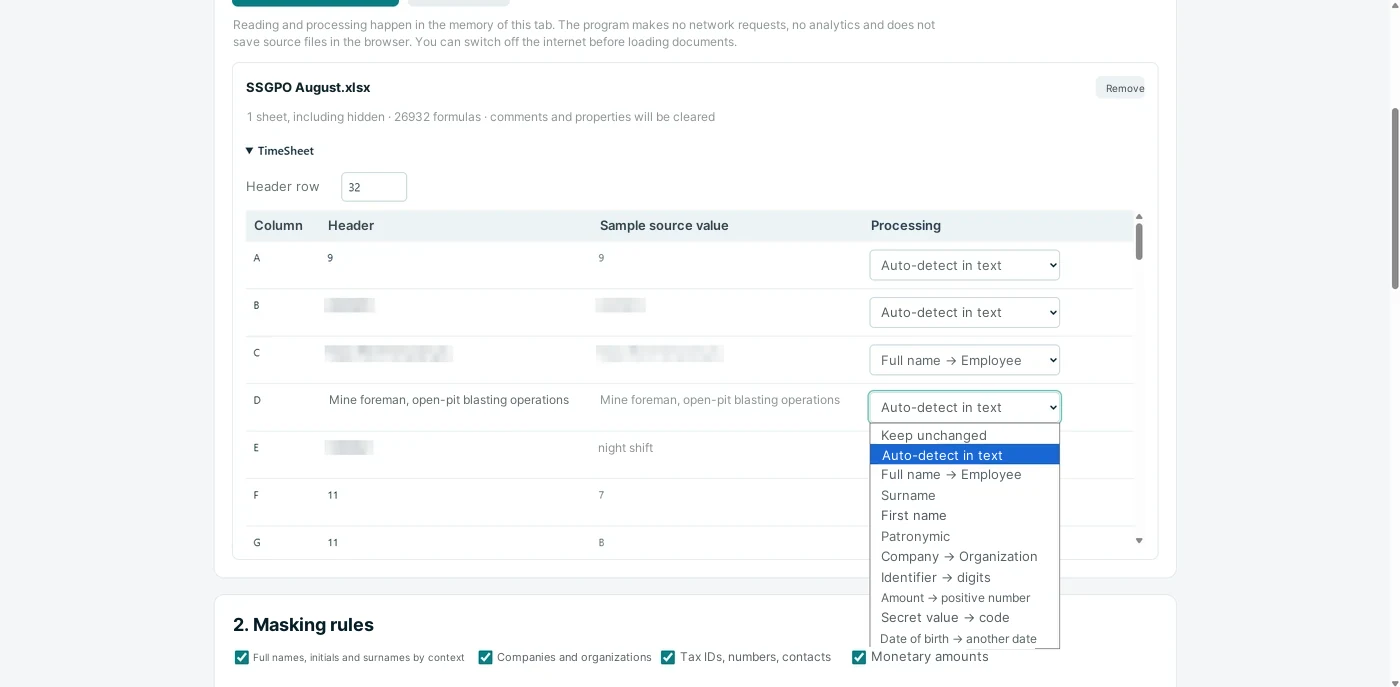
Für die Analyse großer Datenmengen ist es für uns wichtig, die Struktur der Tabelle zu erhalten: Namen von Blättern und Spalten, Datentypen, Datumsangaben, Kategorien, die Hierarchie „Werk — Werkstatt — Abschnitt“, Prozesse und weitere Merkmale. Echte Nachnamen und Kennungen braucht man für die Entwicklung der Programmhülle nicht.
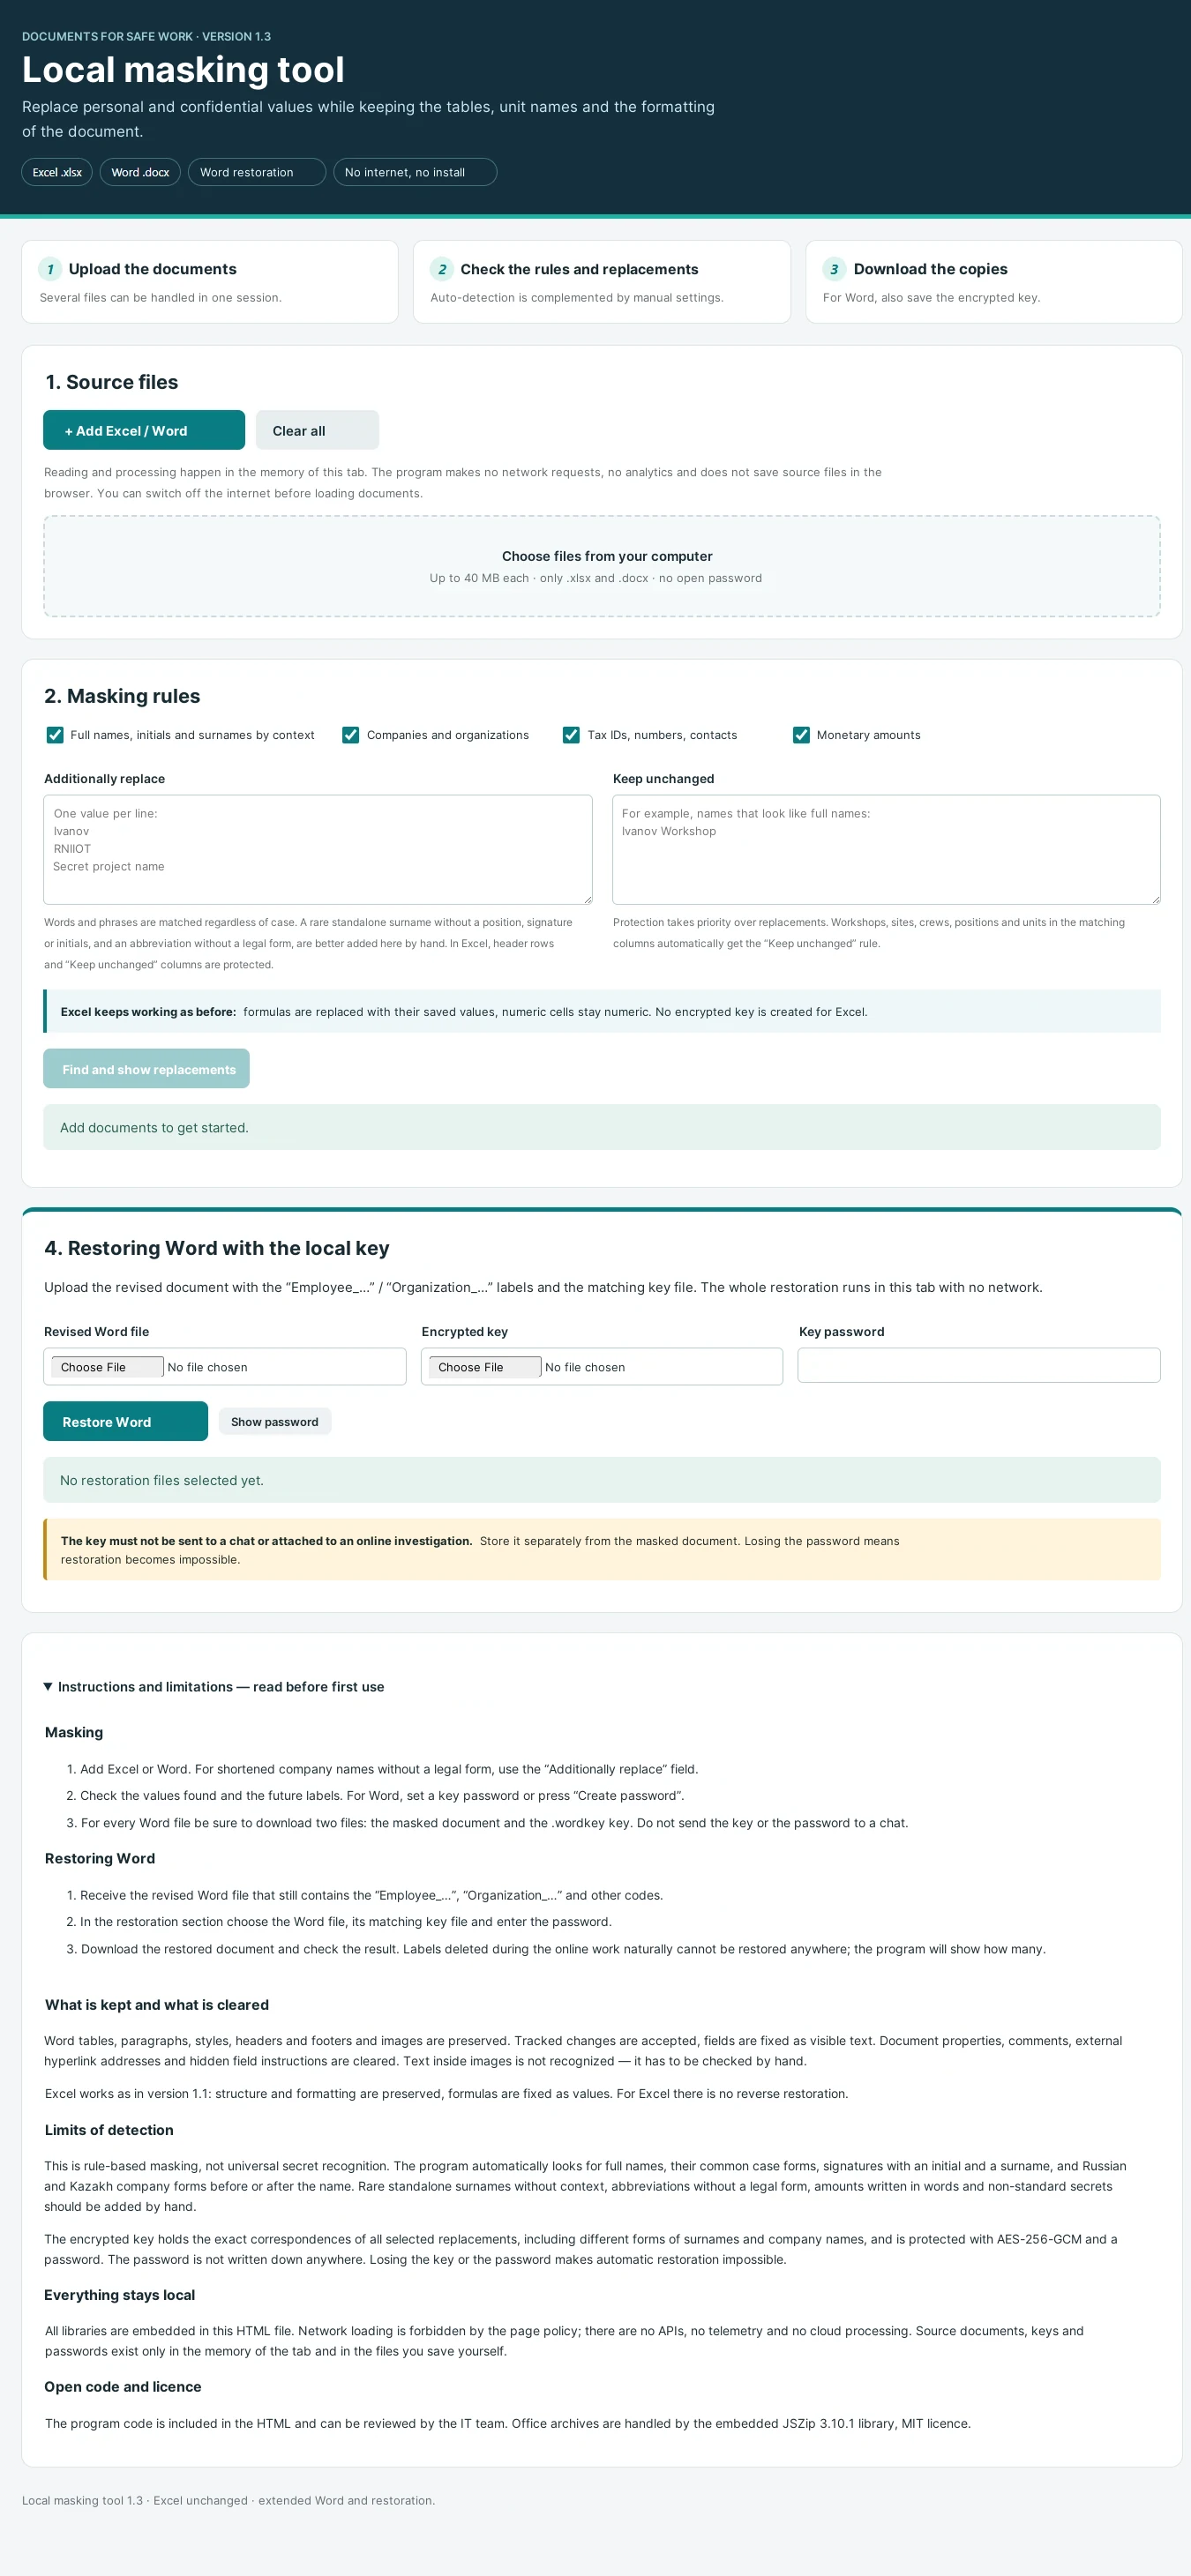
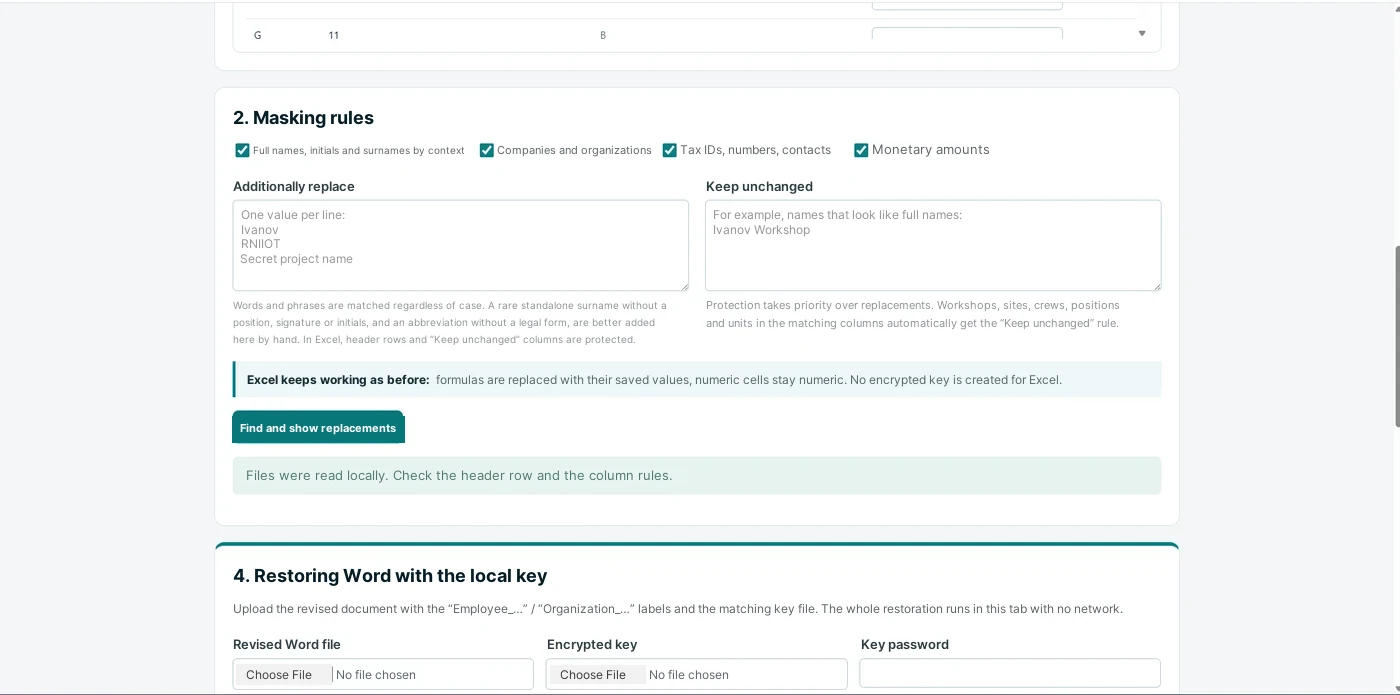
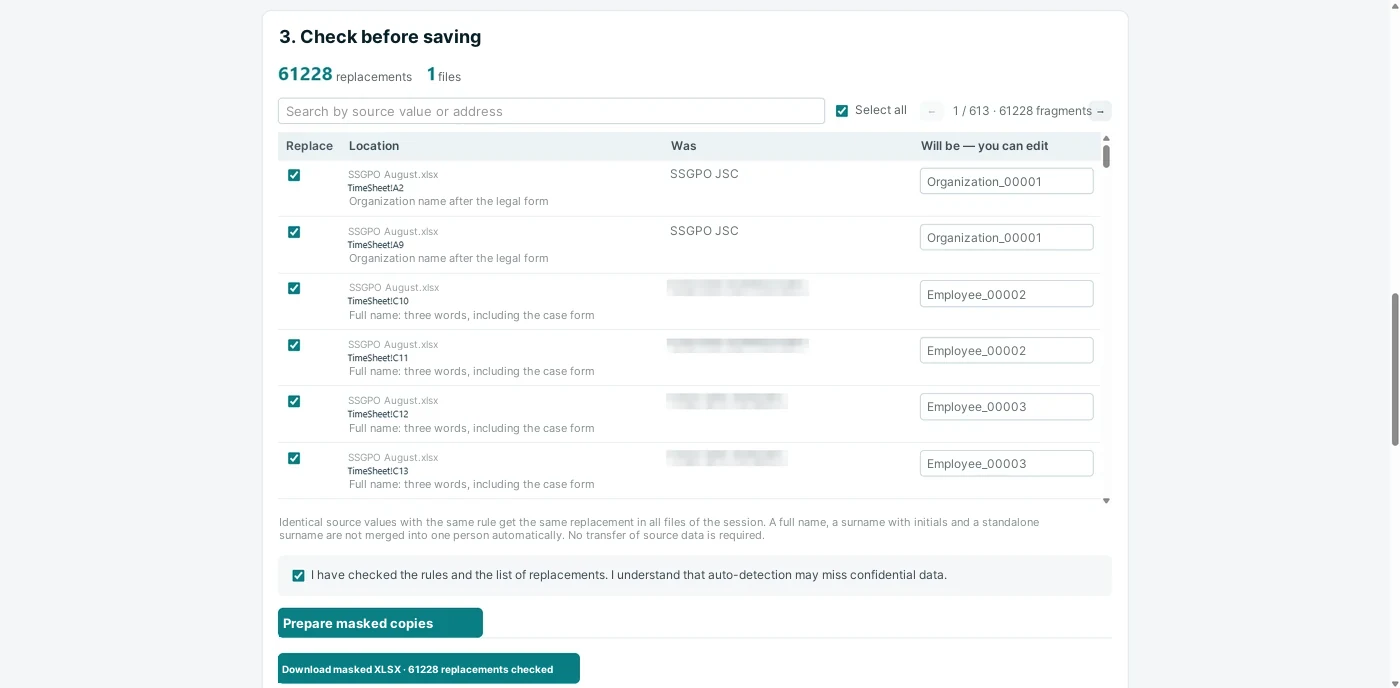
Deshalb wird die Arbeitstabelle in den lokalen HTML-Maskierer geladen. Das Programm auf dem Rechner des Nutzers findet potenziell sensible Werte, zeigt sie vor der Ersetzung und erlaubt, die Regeln von Hand zu korrigieren. Zum Beispiel: „Iwan Iwanowitsch Iwanow → Mitarbeiter_001“, „Auftragnehmer GmbH → Organisation_001“, „Personalnummer → ID_001“.
Am Ausgang entsteht eine anonymisierte Kopie, die die Logik der Ausgangstabelle behält. Schon mit ihr kann man in der Arbeit mit KI das Programm aufbauen: Filter, KPIs, interaktive Diagramme, Suche und Detaillierung bis zum Datensatz. Die ursprüngliche Excel-Datei bleibt dabei im Unternehmen.
Nach Abschluss der Entwicklung darf die echte Datenbasis überhaupt nicht im erzeugten HTML liegen. Im fertigen Programm ist eine Schaltfläche für das lokale Laden der Excel-Quelle vorgesehen: die Datei wird vom Browser auf dem Rechner des Nutzers gelesen, und das Dashboard rechnet die Kennzahlen innerhalb der lokalen Sitzung neu. Das wird die zweite Etappe dieser Reihe.
Die Grundaufgabenstellung für einen solchen Modus steht in Prompt 1 und Prompt 2 (siehe „Fertige Prompts“ am Ende des Artikels).
Richtung 2. Word: Unfallunterlagen ohne Offenlegung personenbezogener Daten
Die zweite Anwendung des Maskierers ist die Vorbereitung von Unfalldokumenten für die anschließende Analyse in einer Cloud-KI. In der Anfangsphase können das die Erstmeldung, Stellungnahmen, Erklärungen von Beschäftigten und weitere Materialien in Word sein.
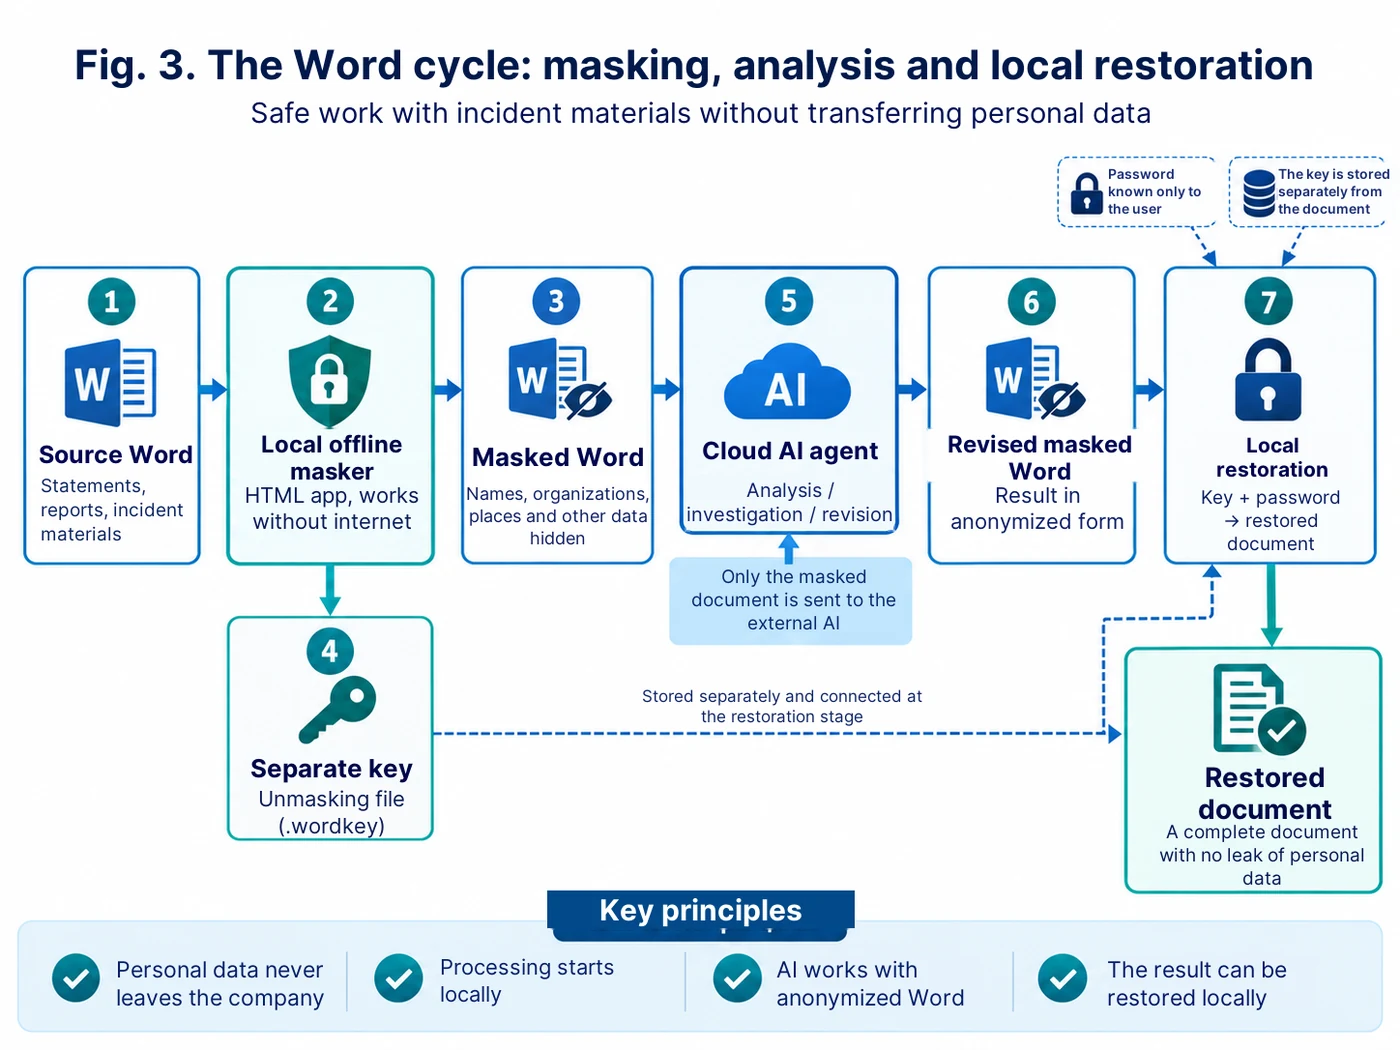
Der Maskierer erstellt eine anonymisierte Word-Kopie: Namen und andere ausgewählte Werte werden durch stabile Platzhalter ersetzt. Wichtig ist, dass dieselbe Person im gesamten Dokumentensatz denselben Platzhalternamen behält — sonst verliert der Agent die Verbindungen zwischen Aussagen und Ereignissen.
Gleichzeitig wird lokal ein separater verschlüsselter Wiederherstellungsschlüssel erzeugt. Der Schlüssel enthält die Zuordnung zwischen Platzhaltern und Ausgangswerten. Für ihn wird ein Passwort gesetzt, das nicht zusammen mit den Dokumenten übergeben und nicht im Cloud-Agenten gespeichert wird.
Danach geht nur das maskierte Word-Dokument an die KI. Der Agent kann die Chronologie analysieren, Erklärungen vergleichen, Widersprüche erkennen, Klärungsfragen formulieren, nach Ursachenzusammenhängen suchen und einen Entwurf der Untersuchungsanalytik vorbereiten. Die formale Untersuchung und die endgültigen Entscheidungen bleiben natürlich bei der Kommission und den verantwortlichen Fachkräften.
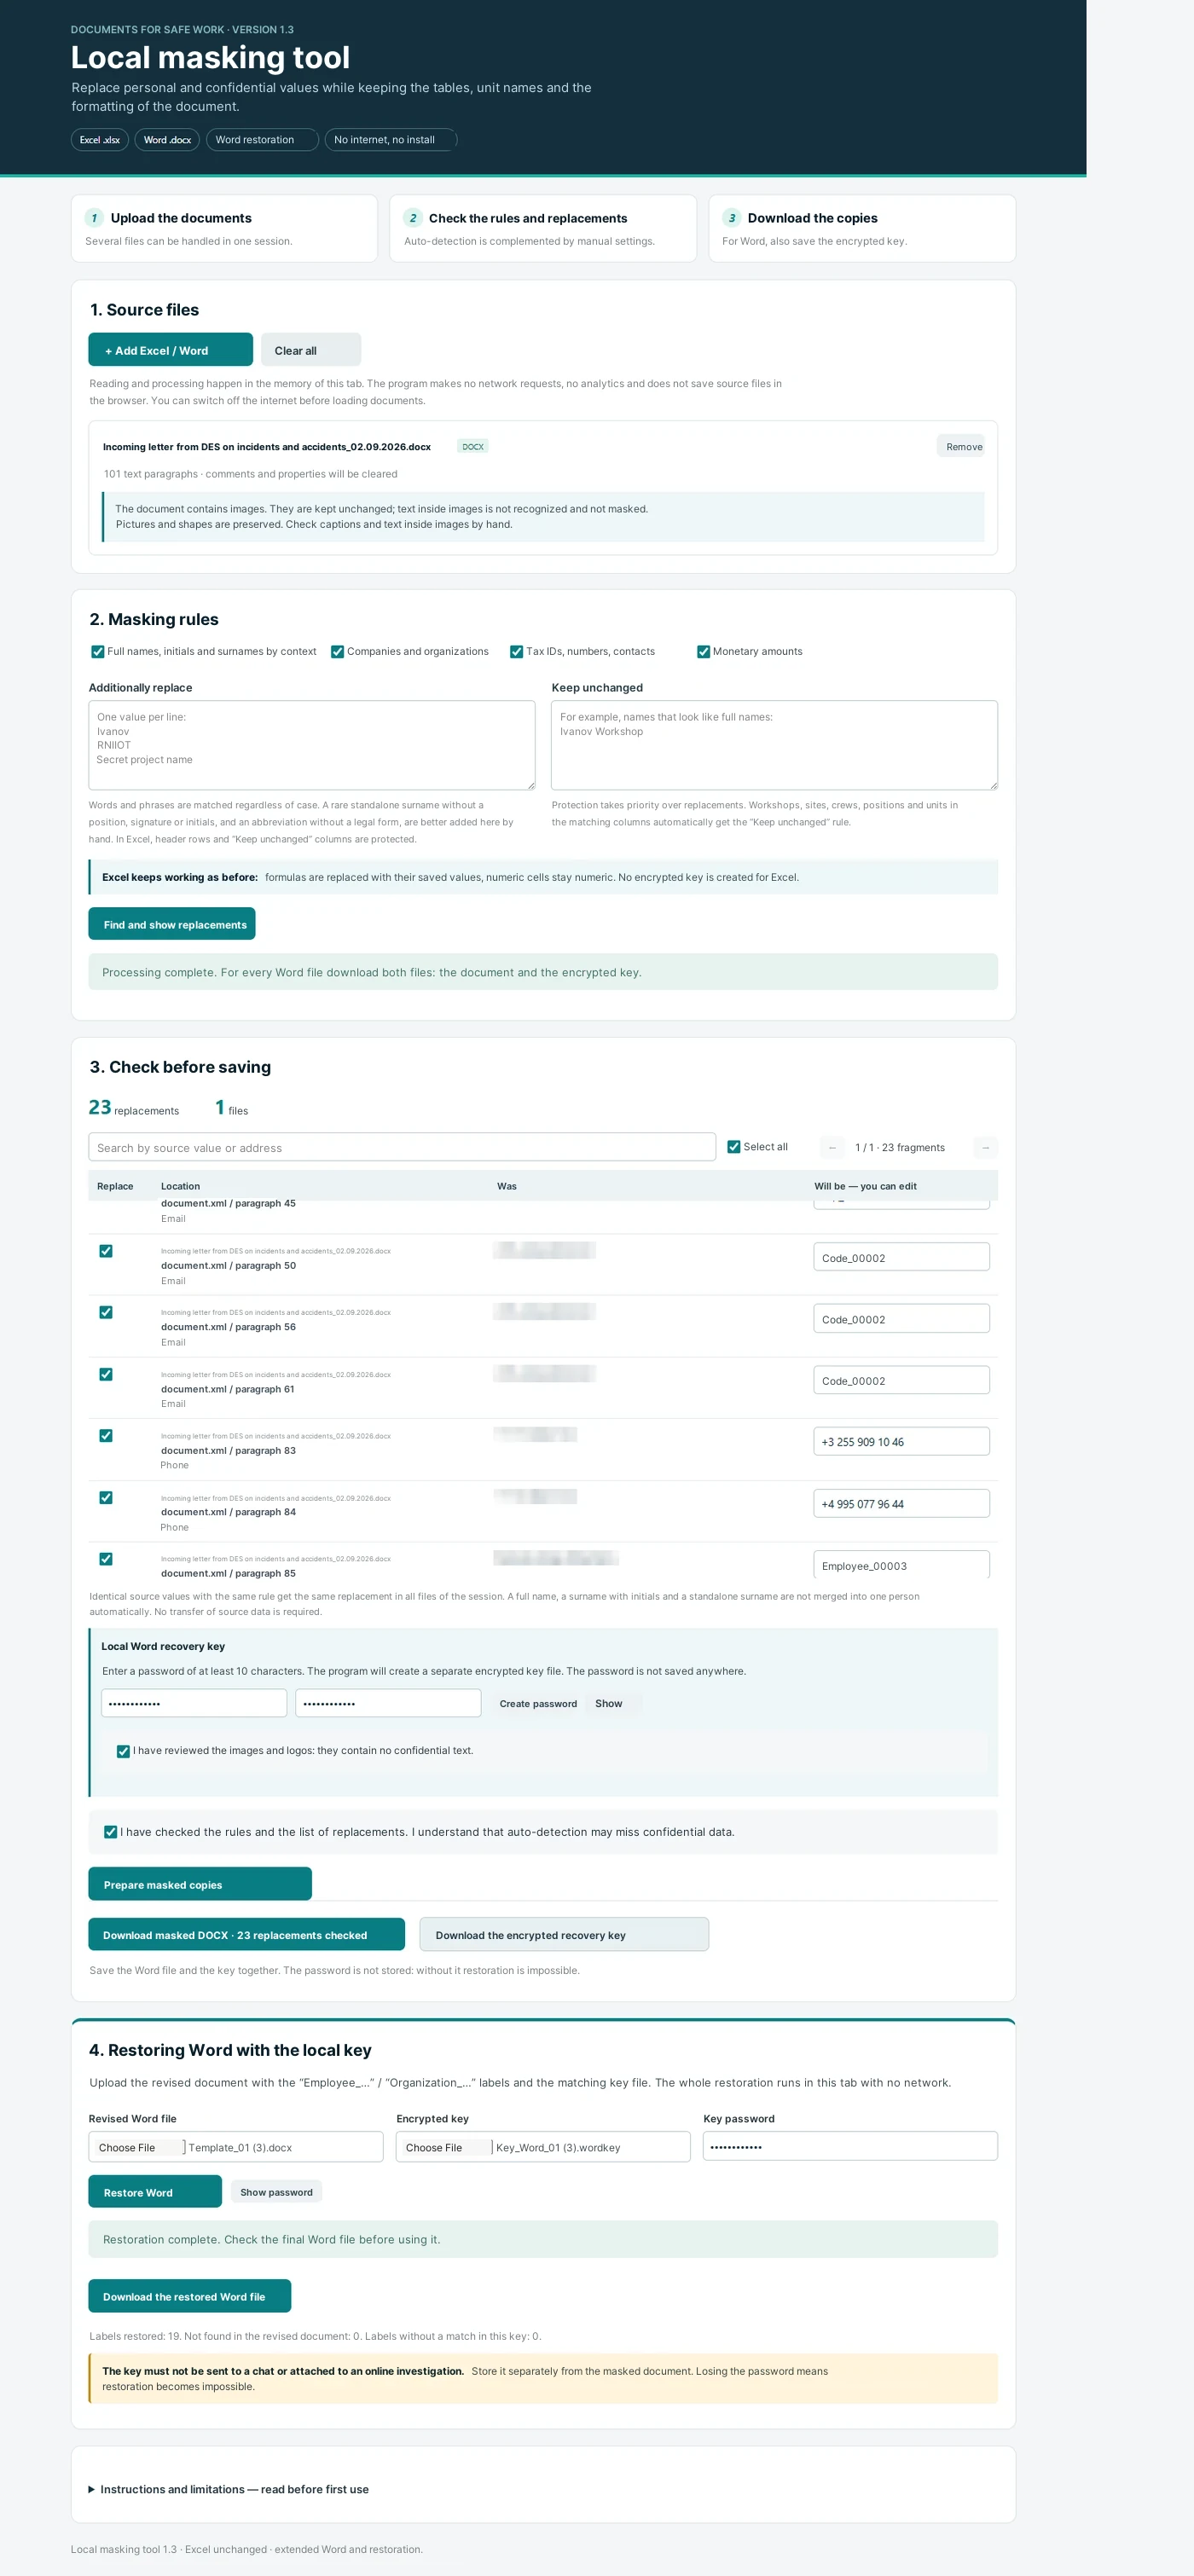
Wenn das überarbeitete maskierte Dokument aus der Cloud-Umgebung zurückkommt, erfolgt die Wiederherstellung wieder lokal. In den Offline-Maskierer werden drei Elemente geladen: das erhaltene Word-Dokument, die dazu passende Schlüsseldatei und das Passwort. Das Programm führt die Platzhalter dort auf die Ausgangswerte zurück, wo diese Platzhalter im Text erhalten geblieben sind.
So arbeitet der Cloud-Agent mit der Logik des Ereignisses, erhält aber nicht die ursprünglichen Namen und andere maskierte Werte. Wiederherstellungsschlüssel und Passwort werden nicht in die Cloud-Umgebung übergeben.
Die Architektur der zweiseitigen Arbeit mit Word ist in Prompt 3 beschrieben (siehe „Fertige Prompts“ am Ende des Artikels).
Wie das Werkzeug selbst entstanden ist
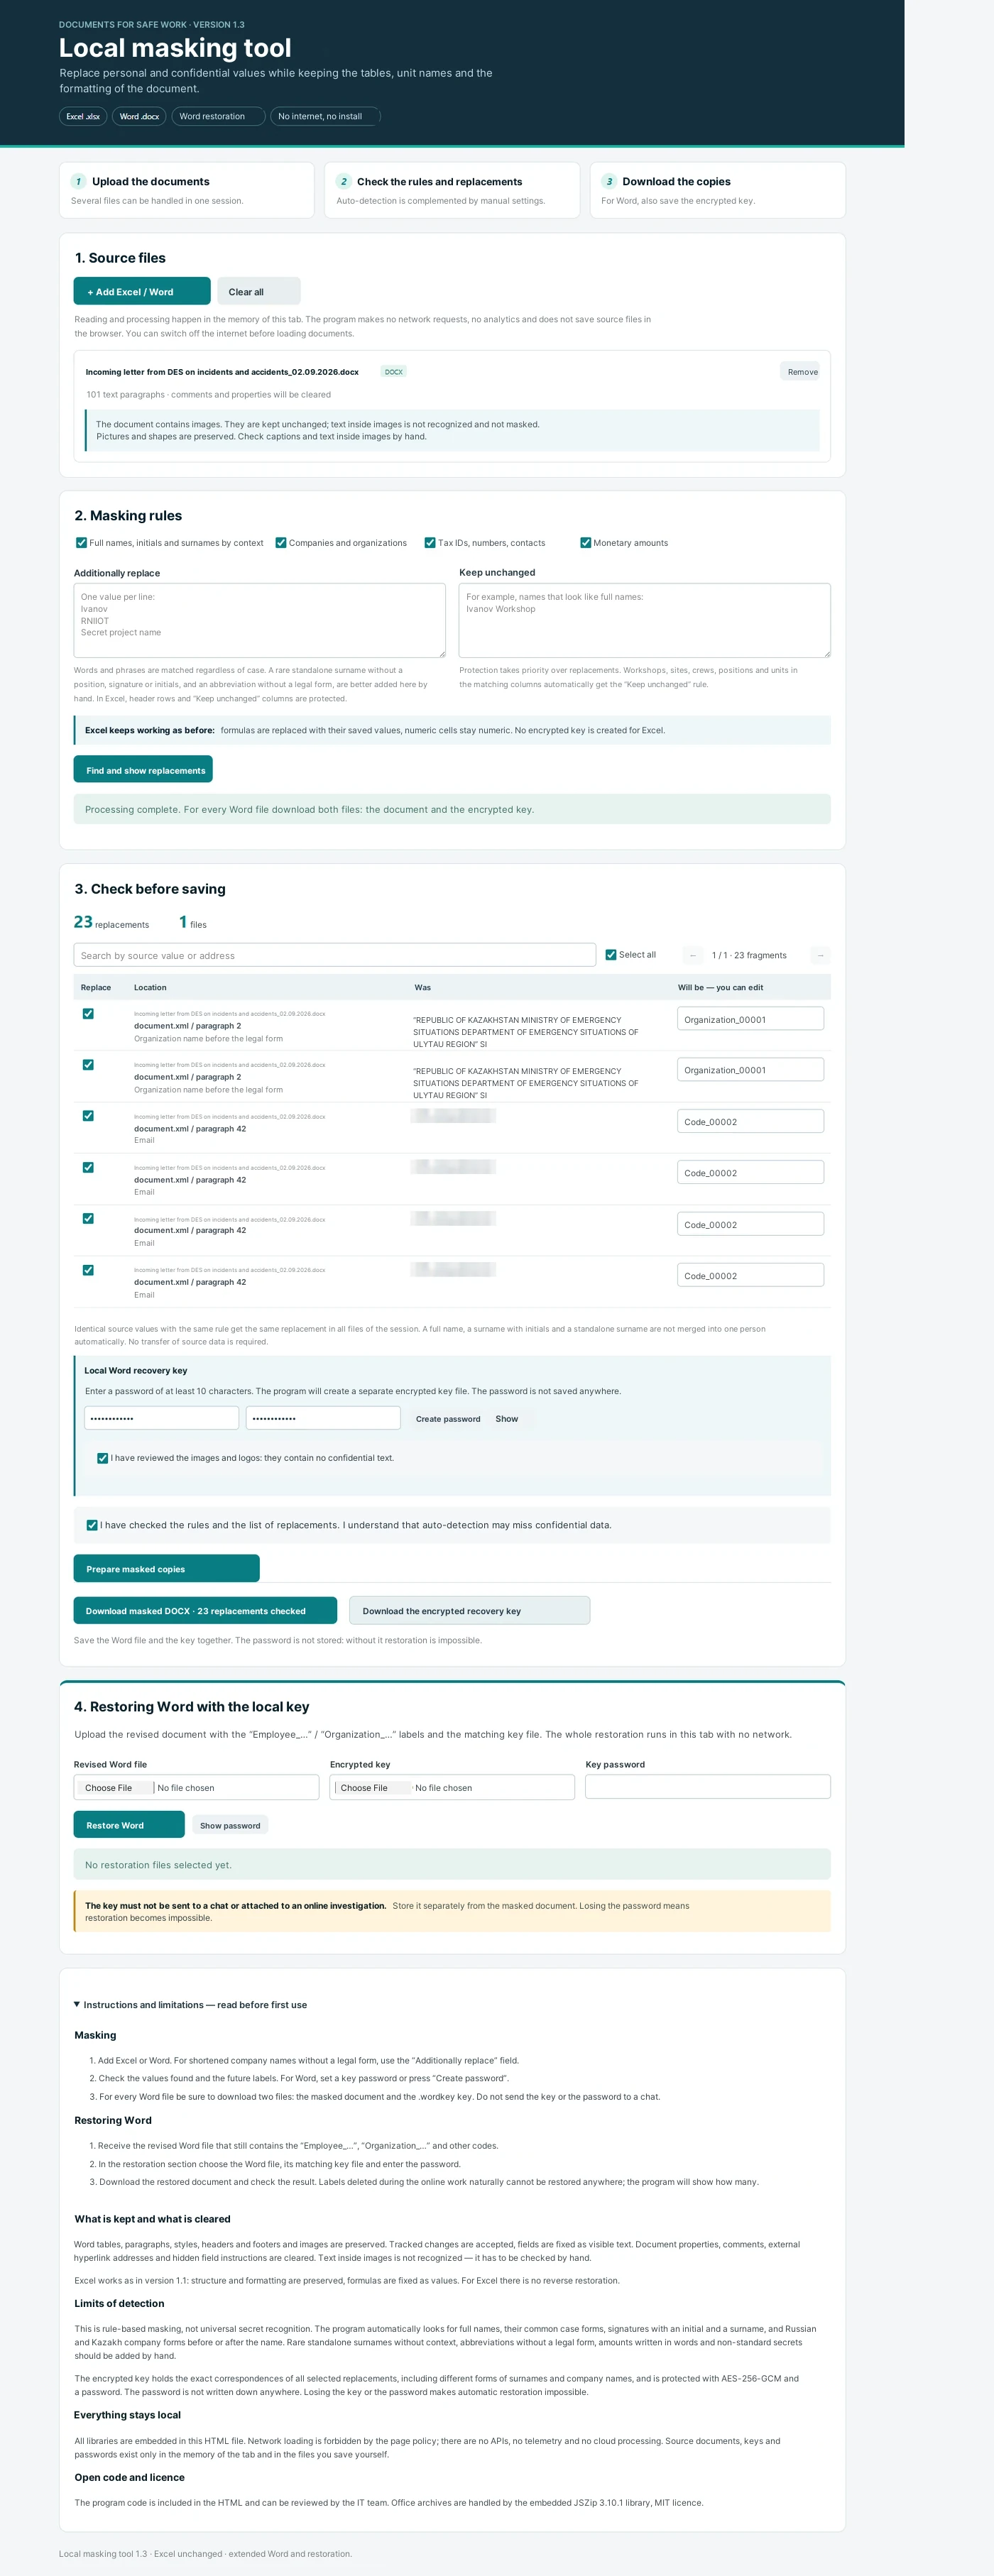
Der Maskierer selbst entstand ebenfalls mit Vibe Coding. Hier ist es wichtig, diesen Ansatz nicht als Befehl „mach ein Programm“ mit der Erwartung eines perfekten Ergebnisses zu verstehen. Das Arbeitsschema war ein anderes: eine Funktion formulieren, sie prüfen, den Fehler oder die neue Anforderung festhalten und erst danach zur nächsten Version übergehen.
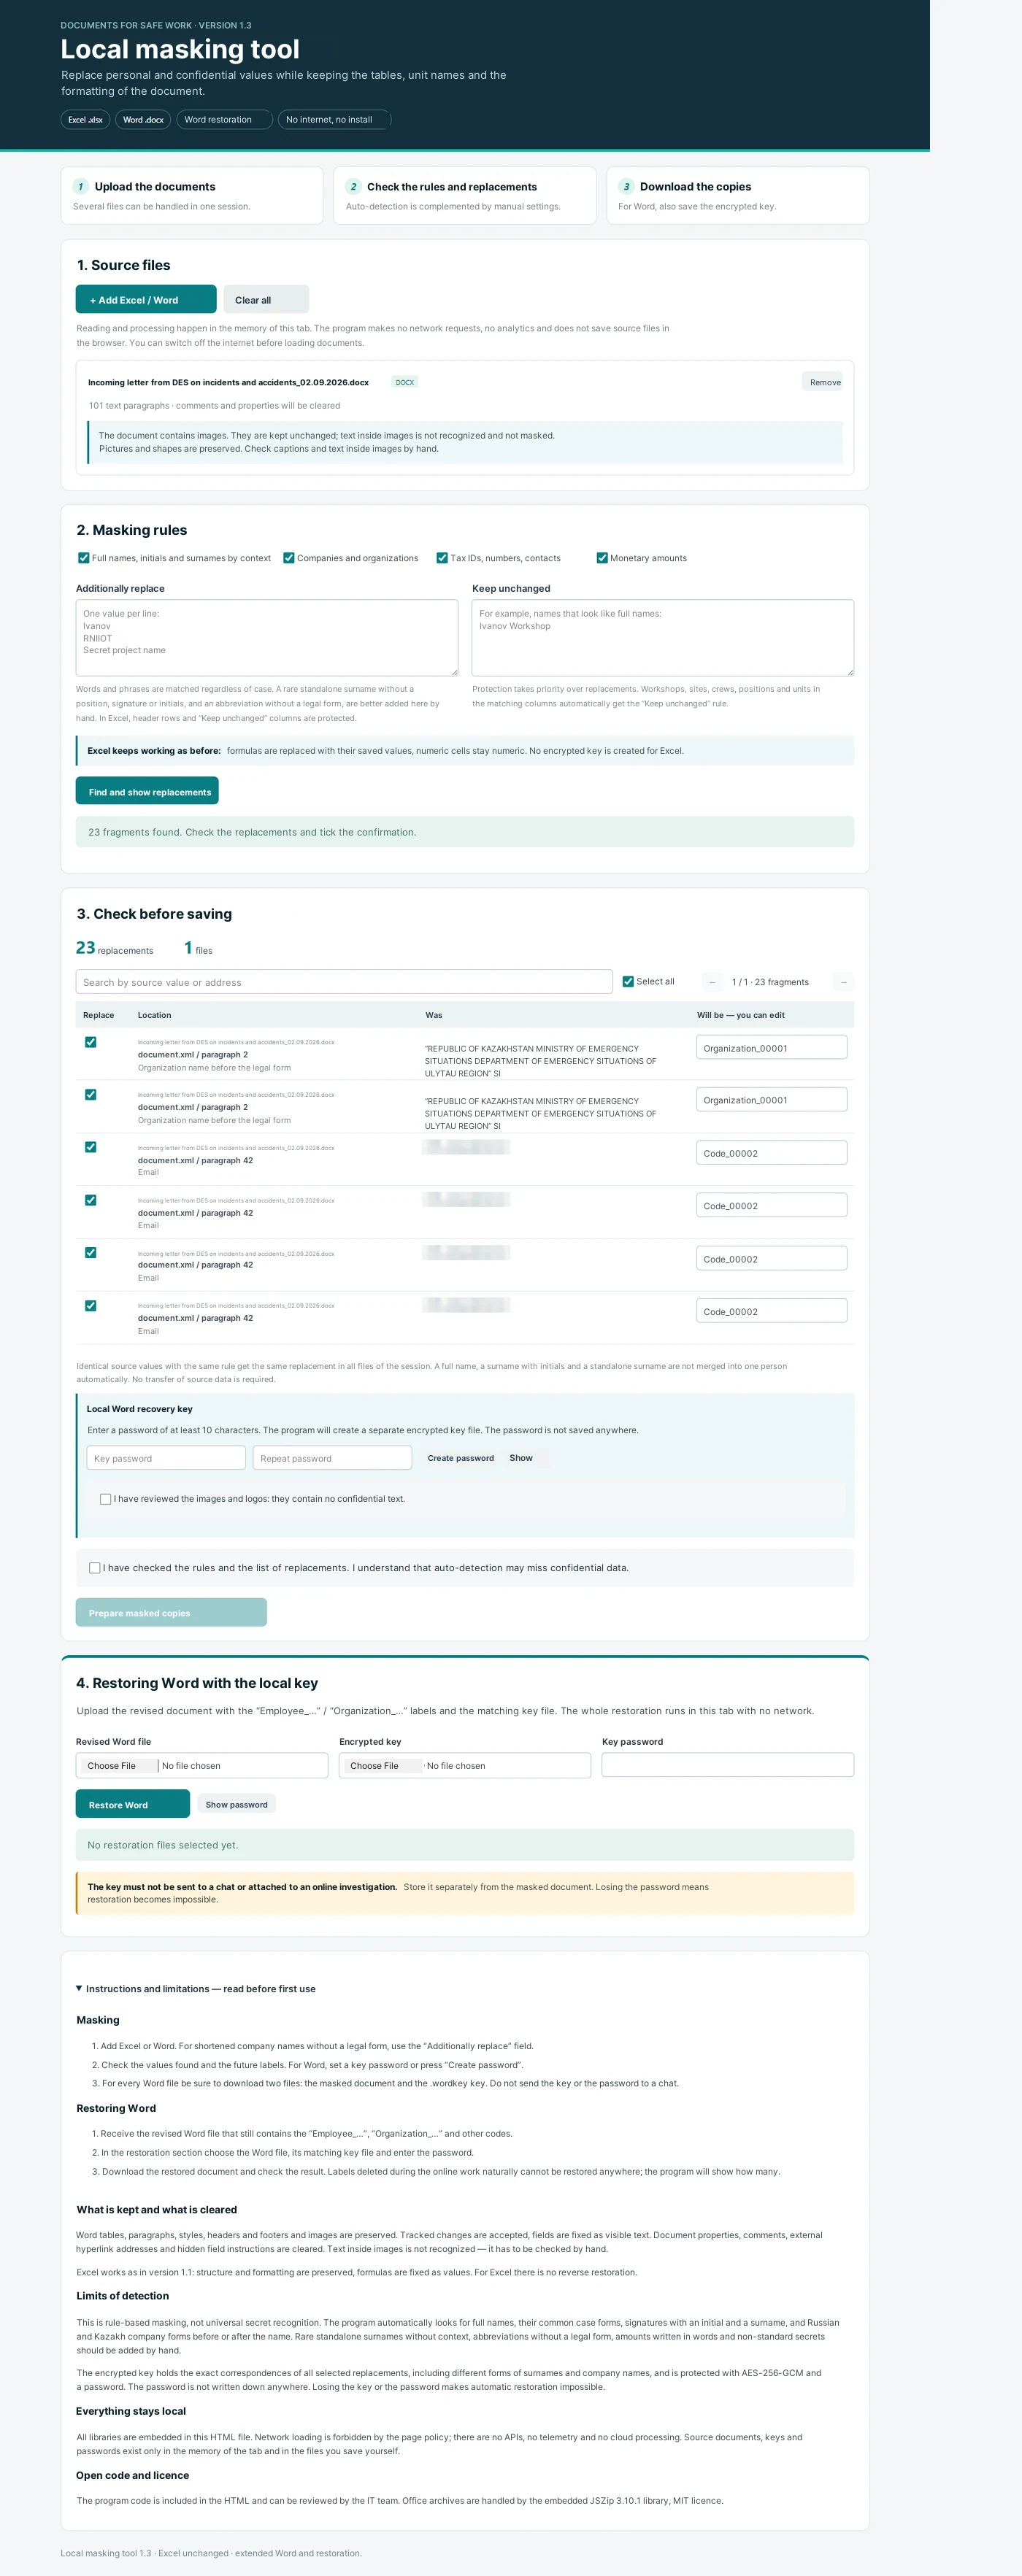
Die erste Anforderung war eine einzige autonome HTML-Datei ohne Installation. Dann kamen die manuelle Prüfung der Ersetzungen, die Liste „Zusätzlich ersetzen“, die Liste „Nicht ändern“, das Leeren der aktuellen Sitzung, die Arbeit mit Word, die Erzeugung eines separaten verschlüsselten Schlüssels und die lokale Wiederherstellung des Dokuments hinzu.
Eine eigene Etappe war die technische Selbstprüfung. Die KI erhielt diesmal nicht die Rolle des Entwicklers, sondern die Rolle eines Auditors ihres eigenen Codes: fetch, XMLHttpRequest, WebSocket, externe Bibliotheken, CDN, APIs, iframes, lokale Speicher und andere Mechanismen prüfen, über die Daten den Rechner verlassen oder nach Abschluss der Arbeit erhalten bleiben könnten. Ein solches Audit ersetzt die Prüfung durch IT- und Informationssicherheitsdienste nicht, erlaubt aber, offensichtliche Risiken schon im Prototypenstadium zu entfernen.
Die Prüfanfrage steht in Prompt 4 (siehe „Fertige Prompts“ am Ende des Artikels).
Was am Ende herauskommt
Ein lokales Werkzeug deckt zwei verschiedene Aufgaben ab. Für Excel erlaubt es, eine sichere Vorlage vorzubereiten und auf ihrer Grundlage mit KI eine Offline-Analytik großer Datenmengen zu erstellen. Für Word erlaubt es, Unfallunterlagen an eine Cloud-KI zu übergeben, ohne die maskierten personenbezogenen Werte offenzulegen, und das Dokument danach lokal wiederherzustellen.
Das Schlüsselprinzip bleibt dasselbe: zuerst alles aus dem externen Bereich ausschließen, was die KI für die Lösung der Aufgabe nicht wissen muss, und erst danach ihre Möglichkeiten nutzen.
In den nächsten Veröffentlichungen zeige ich beide Fortsetzungen dieses Schemas gesondert: wie aus der anonymisierten Excel-Vorlage ein autonomes HSE-Dashboard mit lokalem Laden der echten Datenbasis entsteht und wie ein KI-Agent für die Analyse von Untersuchungsunterlagen eingesetzt wird.
Fertige Prompts für den Aufbau und die Prüfung eines lokalen Excel/Word-Maskierers
Die Formulierungen sind für die schrittweise Entwicklung und für die Anpassung an ein konkretes Unternehmensszenario gedacht.
Prompt 1. Grundarchitektur eines autonomen Excel- und Word-Maskierers
Erstelle eine autonome lokale Anwendung zum Maskieren von Daten in Excel (.xlsx) und Word (.docx).

Format der Anwendung: eine einzige HTML-Datei, die sich in einem normalen Browser öffnet und ohne Installation zusätzlicher Software arbeitet.

Kritische Anforderungen:
1. Nach dem Öffnen darf die Anwendung nicht auf das Internet zugreifen.
2. Keine externen APIs, keine Telemetrie, keine Cloud-Verarbeitung und keine automatische Übertragung von Nutzerdateien verwenden.
3. Alle benötigten Bibliotheken müssen lokal in das HTML eingebettet sein.
4. Der Nutzer muss eine oder mehrere Excel/Word-Dateien vom Rechner laden können.
5. Die Ausgangsdateien nicht verändern. Das Ergebnis als separate Kopie speichern.
6. Alle Operationen im Speicher des aktuellen Browser-Tabs ausführen.
7. Eine Schaltfläche zum vollständigen Leeren der aktuellen Sitzung hinzufügen.

Maskierungsfunktionen:
- Namen, Nachnamen mit Initialen und andere ausgewählte personenbezogene Werte finden;
- Organisationen und andere manuell angegebene Werte finden;
- bei Bedarf Nummern, Kontakte und Geldbeträge maskieren;
- derselbe Ausgangswert muss innerhalb einer Sitzung denselben Platzhalter erhalten;
- vor dem Speichern dem Nutzer die Liste der Ersetzungen im Format „Position / war / wird“ zeigen;
- erlauben, jede Ersetzung von Hand abzuschalten oder zu ändern;
- ein Feld „Zusätzlich ersetzen“ hinzufügen;
- ein Feld „Unverändert lassen“ hinzufügen, das Vorrang vor den Ersetzungen hat.

Für Excel die Struktur der Tabellen und die für die weitere Analytik nötigen Felder erhalten. Für Word die Struktur des Dokuments so weit wie möglich erhalten.

Nach der ersten Version die Grenzen der automatischen Erkennung und die Stellen, die der Nutzer von Hand prüfen muss, gesondert auflisten.
Prompt 2. Excel-Modus: eine anonymisierte Vorlage für Vibe Coding und HSE-Analytik
Erweitere den lokalen HTML-Maskierer für die sichere Vorbereitung einer Excel-Vorlage, die anschließend bei der Entwicklung eines Analyseprogramms mit KI verwendet werden kann.

Ziel: die KI soll die Struktur der Arbeitstabelle sehen, aber nicht die echten personenbezogenen und anderen ausgewählten sensiblen Werte.

Anforderungen:
1. Blattnamen, Spaltenüberschriften, Datentypen, Datumsangaben, Kategorien und hierarchische Merkmale erhalten, sofern der Nutzer sie nicht zur Ersetzung markiert hat.
2. Namen durch stabile Platzhalter der Form Mitarbeiter_001, Mitarbeiter_002 usw. ersetzen.
3. Organisationen durch Platzhalter Organisation_001, Organisation_002 usw. ersetzen.
4. Kennungen und Personalnummern, falls sie zur Maskierung ausgewählt wurden, durch Platzhalter ID_001, ID_002 usw. ersetzen.
5. Derselbe Ausgangswert muss in allen Excel-Dateien der aktuellen Sitzung dieselbe Ersetzung erhalten.
6. Eine Vorschauliste aller Ersetzungen zeigen und dem Nutzer erlauben, sie von Hand zu korrigieren.
7. Zeilen und Spalten nicht löschen, nur weil das Programm sie nicht verwendet.
8. Die Ausgangsdatei nicht verändern.
9. Nach der Verarbeitung eine separate anonymisierte Kopie zum Download anbieten.
10. Einen deutlich sichtbaren Warnhinweis hinzufügen: vor der Übergabe des Ergebnisses an eine externe KI muss der Nutzer die anonymisierte Datei von Hand prüfen.

Wichtig: eine Rückführung von Excel ist nicht erforderlich. Die echte Arbeitsdatenbasis bleibt innerhalb des Unternehmensbereichs; die anonymisierte Kopie dient nur dem Entwurf der Logik und der Oberfläche des künftigen HTML-Dashboards.
Prompt 3. Word-Modus: Maskierung, separater Schlüssel und lokale Wiederherstellung
Erweitere den autonomen HTML-Maskierer für die zweiseitige Arbeit mit Word (.docx).

Szenario:
1. Der Nutzer lädt die Ausgangs-Word-Dokumente zum Unfall.
2. Das Programm ersetzt lokal Namen, Organisationen und andere ausgewählte Werte durch stabile Platzhalter.
3. Der Nutzer prüft und bestätigt die Liste der Ersetzungen.
4. Das Programm erzeugt:
   a) ein maskiertes Word-Dokument;
   b) eine separate verschlüsselte Schlüsseldatei mit den genauen Zuordnungen „Platzhalter ↔ Ausgangswert“.
5. Für die Schlüsseldatei legt der Nutzer ein Passwort von mindestens 10 Zeichen fest. Das Passwort nicht in der Anwendung speichern und nicht im Klartext in den Schlüssel schreiben.
6. Das maskierte Word-Dokument kann danach an einen externen KI-Agenten zur Inhaltsanalyse übergeben werden.
7. Nach Erhalt des überarbeiteten Word-Dokuments kehrt der Nutzer in die lokale Anwendung zurück.
8. Für die Wiederherstellung lädt er:
   - das überarbeitete maskierte Word-Dokument;
   - die dazu passende Schlüsseldatei;
   - und gibt das Passwort ein.
9. Das Programm führt die erhaltenen Platzhalter lokal auf die Ausgangswerte zurück und erzeugt ein separates wiederhergestelltes Word-Dokument.

Sicherheitsanforderungen:
- Wiederherstellungsschlüssel und Passwort dürfen niemals automatisch über das Netz übertragen werden;
- den Schlüssel getrennt vom maskierten Dokument aufbewahren;
- moderne Verschlüsselung des Schlüssels verwenden (zum Beispiel AES-256-GCM über die Web Crypto API);
- bei falschem Passwort den Inhalt des Schlüssels nicht offenlegen;
- nach Abschluss der Arbeit die Möglichkeit geben, die aktuelle Sitzung vollständig zu leeren;
- einen Warnhinweis zeigen, dass Platzhalter, die von der externen KI gelöscht oder wesentlich verändert wurden, nicht automatisch wiederhergestellt werden können;
- Text innerhalb von Bildern nicht automatisch erkennen und den Nutzer ausdrücklich darauf hinweisen, dass Bilder und Logos visuell geprüft werden müssen.

Erhalte die Struktur des Word-Dokuments: Absätze, Tabellen, Stile, Kopf- und Fußzeilen und Bilder, so weit das technisch möglich ist. Die Ausgangsdatei nicht verändern.
Prompt 4. Technisches Audit der Autonomie und möglicher Leckkanäle
Führe ein technisches Audit der erstellten HTML-Anwendung als lokales Offline-Werkzeug für die Arbeit mit sensiblen Daten durch.

Prüfe den gesamten Code und liste alle gefundenen Mechanismen auf, die Netzaustausch oder langfristige Speicherung des Inhalts von Nutzerdateien erzeugen könnten.

Prüfe gesondert:
- fetch;
- XMLHttpRequest;
- WebSocket;
- EventSource;
- navigator.sendBeacon;
- externe script src;
- externe CSS und Schriften;
- CDN;
- externe APIs;
- iframe;
- automatisches Absenden von HTML-Formularen;
- Service Worker;
- localStorage;
- sessionStorage;
- IndexedDB;
- Cookies;
- externe URLs in Bibliotheken und Code;
- Telemetrie, Analytik und Crash-Reporting.

Erwartetes Ergebnis:
1. Das Programm muss bei abgeschaltetem Internet vollständig arbeiten.
2. Excel/Word-Dateien des Nutzers dürfen nicht über das Netz übertragen werden.
3. Wiederherstellungsschlüssel und Passwörter dürfen von der Anwendung nicht automatisch gesendet oder gespeichert werden.
4. Werden lokale Browser-Speicher genutzt, erkläre warum; für Ausgangsdaten, Schlüssel und Passwörter schließe ihre Nutzung aus.
5. Füge eine strenge Content-Security-Policy hinzu, die Netzverbindungen und das Einbetten externer Inhalte verbietet, so weit dies mit der Arbeit der Anwendung vereinbar ist.
6. Nach dem Befehl „Alles löschen“ die Daten der aktuellen Sitzung aus dem Zustand der Anwendung entfernen.
7. Prüfe den Code nach den Korrekturen erneut und gib einen kurzen Bericht: welche potenziellen Kanäle gefunden wurden, was entfernt wurde, was geblieben ist und warum.

Wichtig: weise darauf hin, dass eine solche Selbstprüfung des Codes die betriebliche IT/IS-Prüfung und die rechtliche Bewertung der Zulässigkeit des konkreten Nutzungsszenarios nicht ersetzt.
Praktische Regel: an die externe KI-Umgebung nur eine geprüfte anonymisierte Kopie übergeben. Die Schlüsseldatei und das Passwort müssen im lokalen Bereich bleiben und dürfen der Anfrage an den Agenten nicht beigelegt werden.