Drones sobre la instalación: cómo proteger a las personas y los activos
Los ataques con drones se están convirtiendo en parte de nuestra vida cotidiana. Hace tan solo unos años, la caída de un VANT en una planta industrial era un suceso extraordinario. Hoy, en cambio, figura en la lista de fuentes de emergencias a la par con incendios, despresurizaciones y derrames de productos. En las noticias se informa con frecuencia sobre ataques a diversas instalaciones en distintas regiones del país: depósitos de combustible, terminales portuarias, estaciones de compresión, entre otros.
Y la responsabilidad de lo que ocurra en la planta durante la primera media hora recae directamente sobre nosotros. No sobre los servicios de emergencia del Estado, ni sobre la policía militar o la seguridad corporativa. Somos nosotros quienes respondemos por los activos de la empresa: el parque de tanques, los racks de tuberías y los equipos cuya reparación tarda meses. Y, ante todo, respondemos por el personal: por las personas que en el momento del impacto se encuentran en áreas abiertas, en las salas de control o en los muelles de carga. Nadie nos quitará esa responsabilidad y nadie la asumirá por nosotros.
En este artículo no hablaré sobre cómo detectar o derribar estos aparatos. Esa no es nuestra competencia. Hablaré de lo que sí está a nuestro alcance: cómo organizar la respuesta para que las personas lleguen a los refugios, el equipo quede en un estado seguro y los daños se mantengan localizados. Todo lo expuesto aquí ha sido probado en un sitio real durante simulacros, y algunas conclusiones nos costaron bastante esfuerzo.
Los drones como fuente de emergencias tecnológicas
Lo primero que debemos dejar claro para nosotros y para la dirección es que, tras el impacto de un dron en la planta, el accidente se desarrolla bajo las mismas leyes físicas que cualquier otro. Daños mecánicos en un tanque o tubería, inflamación, radiación térmica hacia los tanques adyacentes y riesgo de efecto dominó. Esta es la misma cadena que evaluamos en análisis HAZOP y Bow-Tie, y para la cual se elabora el Plan de Respuesta a Emergencias. El evento iniciador es distinto, pero la física es la misma.
De esto se deriva una conclusión práctica. No necesitamos inventar una disciplina nueva. Solo debemos incorporar a nuestro esquema de ingeniería existente escenarios y procedimientos específicos: identificación de la amenaza, evaluación de riesgos, medidas de prevención, respuesta y control, capacitación y simulacros. Un trabajo ya conocido.
Hay una segunda conclusión, aún más importante. Cuando los servicios de rescate lleguen, actuarán según sus protocolos generales. Cuál válvula cerrar primero, hacia dónde sopla el viento respecto al foco de incendio o dónde están los cuarenta contratistas que no figuran en nuestro sistema de control de acceso, solo lo sabe nuestro turno. La mayor parte de los daños en grandes accidentes industriales se evita con acciones en los primeros 10 a 30 minutos. Esa ventana de tiempo es completamente nuestra.
El tiempo del incidente como herramienta de planificación
Cuando comenzamos a redactar el reglamento, lo primero que hicimos fue desglosar un incidente tipo en fases: desde la primera señal del sistema de monitoreo hasta la localización del foco. Para cada fase definimos el modo operativo de la planta y la acción clave sin la cual la siguiente fase se vuelve inmanejable. Los puntos de control concretos y los tiempos normativos varían según la instalación, ya que dependen de la ubicación geográfica, las características de los aparatos y los sistemas de monitoreo disponibles. Por ello, en este texto no presento un cronograma rígido, sino la lógica de los modos operativos. Esta es universal y sirvió de base para todos los escenarios de simulacro.
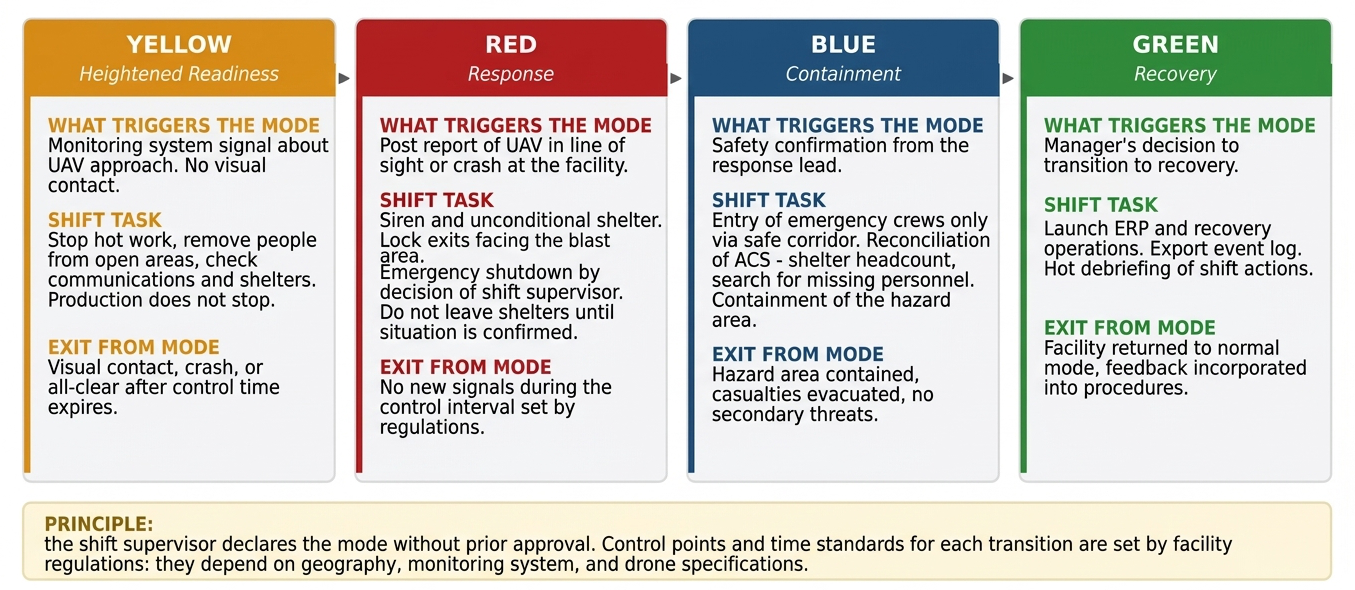
A qué prestamos atención al poner a prueba esta lógica durante los simulacros:
Entre la señal de aproximación y el contacto visual existe una ventana de advertencia. Se mide en minutos, pero son suficientes para suspender los trabajos en caliente, retirar al personal de las áreas abiertas y poner la planta en modo de alerta elevada, sin necesidad de detener la producción. En la práctica, la señal del sistema de monitoreo a menudo no llega al operador o llega sin un algoritmo de acción claro, perdiéndose la oportunidad por completo.
El intervalo crítico corresponde a los primeros minutos tras el contacto visual. Las personas están a resguardo o no lo están. El acceso por la portería queda blocked o la multitud corre en dirección a los fragmentos. Es precisamente aquí donde, en los primeros entrenamientos, fracasaban la mayoría de los reglamentos redactados «sobre el papel». Mientras el resguardo del personal no se ejecute con normalidad en el tiempo estipulado, todo lo demás en el protocolo resulta secundario.
Casi todos subestiman el periodo de espera tras el primer impacto. Un segundo ataque es muy probable. La regla de «no salir de los refugios hasta confirmar que la situación es segura» y el acceso de las cuadrillas de emergencia a la zona únicamente por un corredor seguro salvan vidas. Sin embargo, psicológicamente, el personal tiende a salir para observar. Esto requiere entrenamiento específico y no se logra a la primera. El tiempo de permanencia en el refugio es un parámetro que cada planta define por sí misma y que en los simulacros se evalúa con cronómetro en mano.
Qué revelaron los simulacros
Llevamos a cabo varios ciclos de simulacros teóricos y prácticos bajo cuatro escenarios: «Aproximación», «Impacto en la planta», «Efecto secundario» y «Fallo de comunicaciones». Además, evaluamos variantes de cada uno con el turno de noche reducido. La primera ejecución de un nuevo reglamento suele revelar de 10 a 15 deficiencias importantes. Algunas se repiten de una instalación a otra, por lo que vale la pena mencionarlas claramente:
Nadie tiene la autoridad para ordenar el resguardo. El reglamento indica que la decisión corresponde al director. De noche, el director no está. El jefe de turno no se atreve a detener el proceso: ¿y si es una falsa alarma, causa un golpe de ariete o arruina un lote de producción? Mientras se realizan las llamadas, transcurren cinco minutos cruciales. Por ello, establecimos por orden formal que el responsable de turno tiene el derecho de declarar el resguardo inmediato y la parada de emergencia sin autorizaciones previas. La prioridad de la vida sobre los equipos debe quedar asentada en los documentos antes del incidente. Discutir esto durante una crisis es inadmisible.
La matriz de responsabilidades existe, pero nadie la ha visto. ¿Quién desconecta la caldera si pertenece a un contratista pero se ubica dentro de nuestro perímetro? En la primera prueba nadie supo responder. Elaboramos una matriz RACI para cada acción tipo —activar la alarma, enviar autobuses al punto de encuentro, realizar el recuento de personal en el refugio— de forma conjunta con los contratistas, la aprobamos por orden directiva y la imprimimos en tarjetas plastificadas para cada refugio. La matriz requirió cuatro iteraciones antes de ser plenamente funcional.
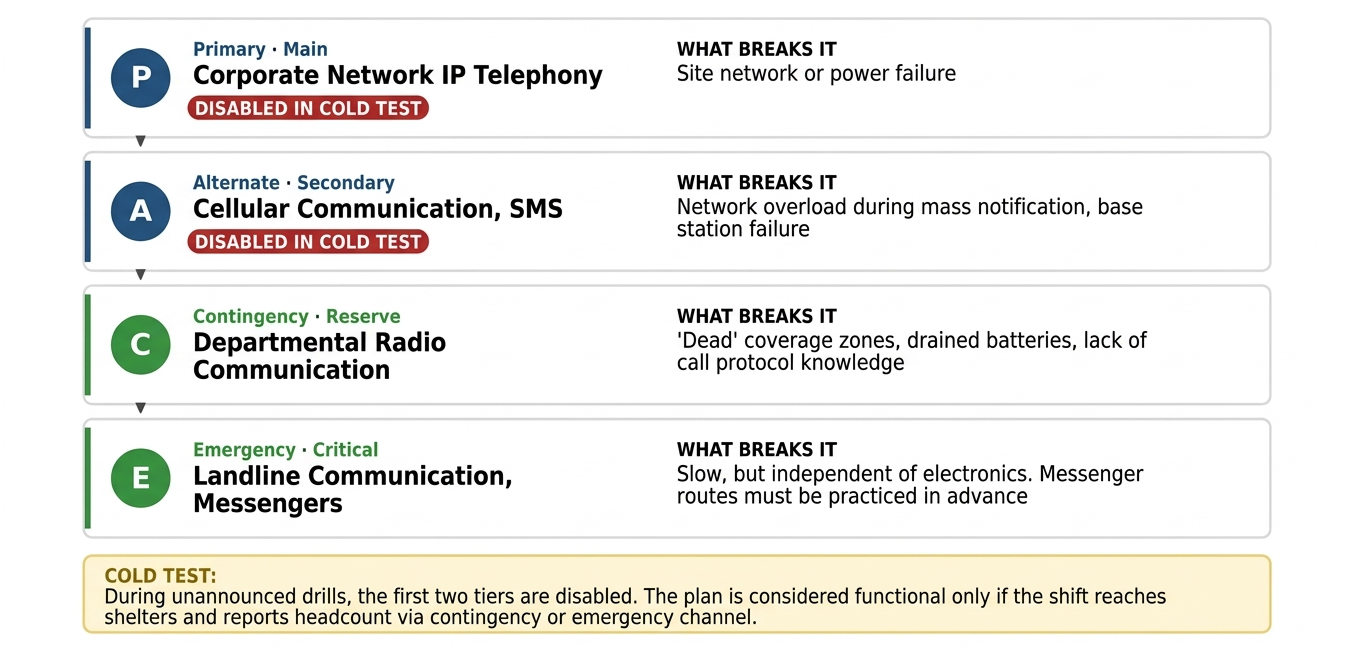
El único canal de comunicación es la red móvil. Ante una alerta masiva, la red celular se colapsa. La mensajería corporativa funciona solo mientras haya conexión a internet. Definimos un esquema PACE para cada línea crítica: telefonía IP, luego telefonía móvil con SMS, seguida de radiocomunicación privada, y finalmente telefonía fija y mensajeros físicos. Además, introdujimos una prueba sorpresa: durante los simulacros desactivamos los dos primeros niveles sin previo aviso.
El responsable se ahoga en el flujo de información. Sensores, cámaras de video, informes de los puestos de control, llamadas telefónicas. En los primeros cinco minutos se generan cientos de eventos. La persona que intenta leer el registro de eventos y tomar decisiones al mismo tiempo no logra hacer ni lo uno ni lo otro. Lo comprobamos en las pruebas de estrés: la cola de mensajes aumenta, parte de la información se pierde y la visión global se reconstruye cuando los hechos ya han evolucionado. Detallaremos esto más adelante.
Personal no contabilizado. El sistema de control de acceso marca 312 personas en la planta, pero en los refugios se contabilizan solo 280. ¿Dónde están las 32 restantes? Contratistas con pases temporales, conductores en muelles de carga, visitantes. Sin la verificación cruzada entre el sistema de acceso y el reporte del refugio, los equipos de rescate serán enviados a buscar a personas que ya abandonaron el sitio, mientras que no encontrarán a quienes realmente necesitan ayuda.
Por dónde empezar: un mes y presupuesto mínimo
La buena noticia es que la mayor parte del efecto protector no se logra mediante tecnología costosa, sino con reglamentos y entrenamiento. Según nuestras estimaciones, un nivel mínimo de implementación resuelve entre el 60 % y el 70 % de las vulnerabilidades críticas. Qué significa esto en la práctica:
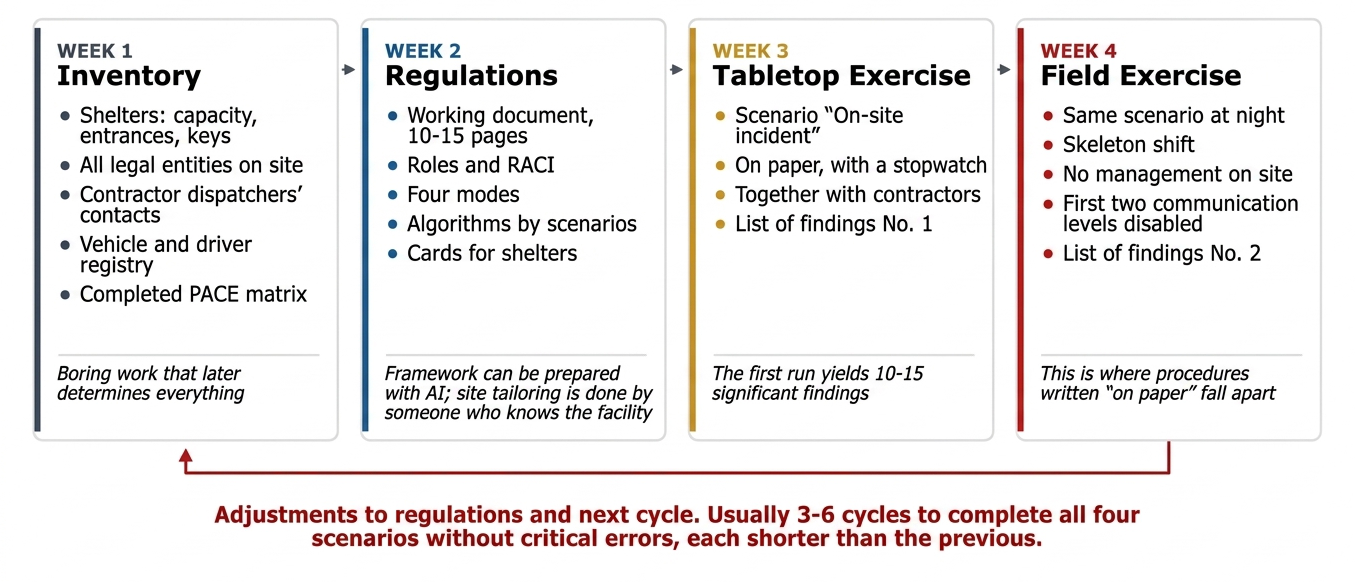
Primera semana: inventario. Refugios con su capacidad, planos de acceso y llaves. Estructura organizativa con todas las entidades legales presentes en el recinto. Contactos de los coordinadores de contratistas. Registro de vehículos y sus conductores. Esquema PACE completado. Es un trabajo tedioso, pero es el que determina el éxito posterior.
Segunda semana: elaboración del reglamento. No un manual voluminoso para guardar en un cajón, sino un documento operativo de 10 a 15 páginas: roles, modos de alerta (amarillo, rojo, azul, verde), algoritmos según escenario y matriz RACI. La estructura básica puede prepararse con herramientas de inteligencia artificial, como mencioné en el artículo sobre el simulador. Sin embargo, la adaptación específica a la planta solo puede realizarla quien conoce el lugar a fondo.
Tercera semana: simulacro teórico. Escenario «Impacto en la planta» sobre el papel, controlado con cronómetro. Elaboración de la lista de deficiencias.
Cuarta semana: simulacro de campo con el turno mínimo. El mismo escenario ejecutado de noche, sin la presencia de la dirección y con la red móvil desactivada. Segunda lista de deficiencias. Correcciones. Siguiente ciclo.
Un reglamento capaz de superar cuatro escenarios sin errores críticos requiere habitualmente de 3 a 6 ciclos de ajuste. Cada ciclo resulta más breve que el anterior.
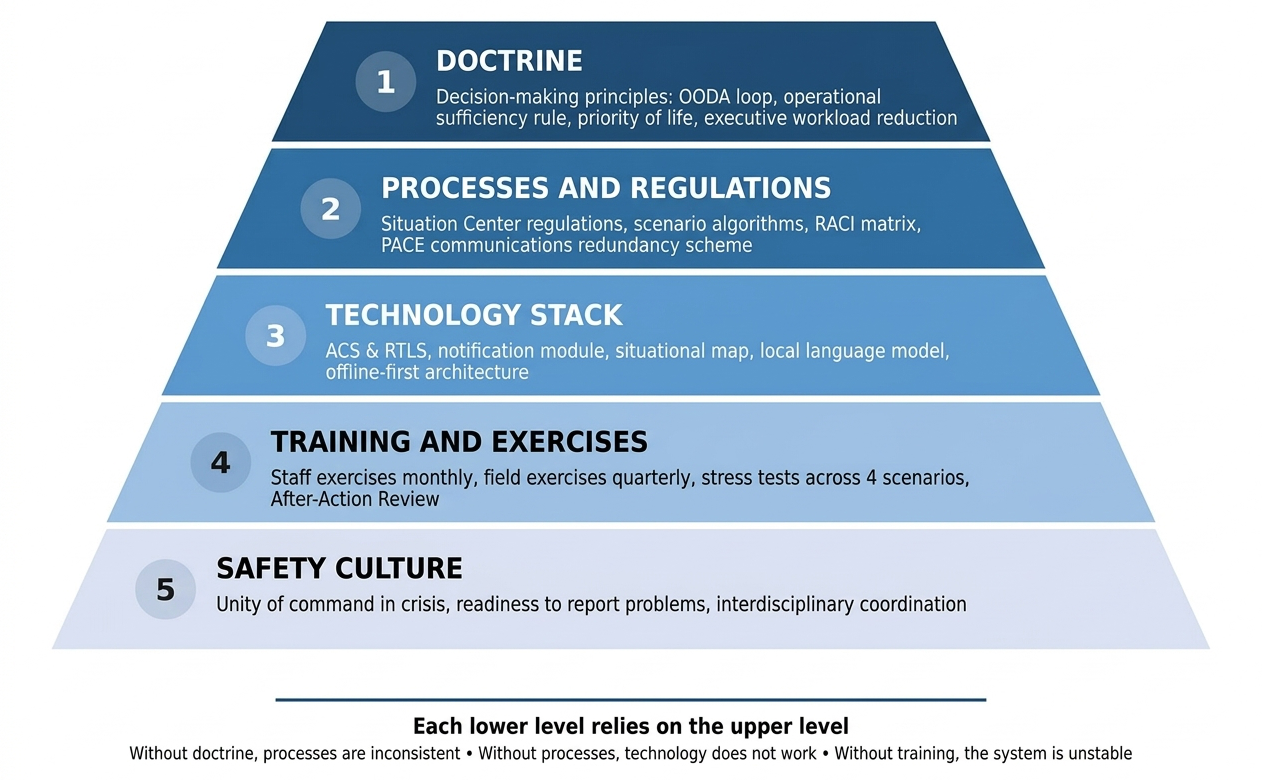
Observe el orden de los niveles. El soporte tecnológico ocupa apenas el tercer lugar. Adoptamos la regla 40/40/20: 40 % del esfuerzo dedicado a reglamentos y simulacros, 40 % a medios técnicos y 20 % a la infraestructura y equipamiento de la sala de crisis. Un turno bien capacitado con una lista de verificación en una tarjeta obtendrá mejores resultados que un equipo inexperto equipado con un panel de control costoso.
Cuándo la tecnología se vuelve imprescindible
Las medidas organizativas tienen un límite. Este se alcanza cuando el volumen de señales entrantes supera la capacidad de procesamiento del turno de guardia. En un gran nodo logístico o de transporte, con cientos de personas por turno y decenas de empresas contratistas, dicho límite se sobrepasa en los primeros minutos.
El conjunto operativo mínimo que hemos definido consta de seis módulos:
- registro de personal: integración con el sistema de control de acceso, aplicación móvil con botón de «estoy a resguardo» y verificación automática de personas no contabilizadas;
- mapa situacional: plano de la planta, capa de estados, capa de recursos, zonas dinámicas (alcance de fragmentos de 300 m, pluma de humo según la rosa de los vientos);
- notificación y alerta: ventana única para todos los canales, plantillas y estados de entrega;
- gestión de transporte: ubicación de autobuses y asignación de rutas;
- registro de eventos: cronología automática para el análisis posterior;
- modelo de lenguaje local como capa de interfaz integrada sobre todos los módulos anteriores.
Sobre este último punto conviene profundizar, ya que es el que genera mayor cantidad de mitos.
El rol de la IA: reducir la carga, no sustituir al ser humano
Mantengo una postura escéptica respecto a los «oráculos digitales», como he expuesto anteriormente. Sin embargo, en el esquema de respuesta, la IA tiene un propósito distinto: no evalúa la amenaza ni toma decisiones, sino que filtra la información para que el responsable reciba tres eventos confirmados que requieren su intervención, en lugar de mil líneas de registro por minuto.
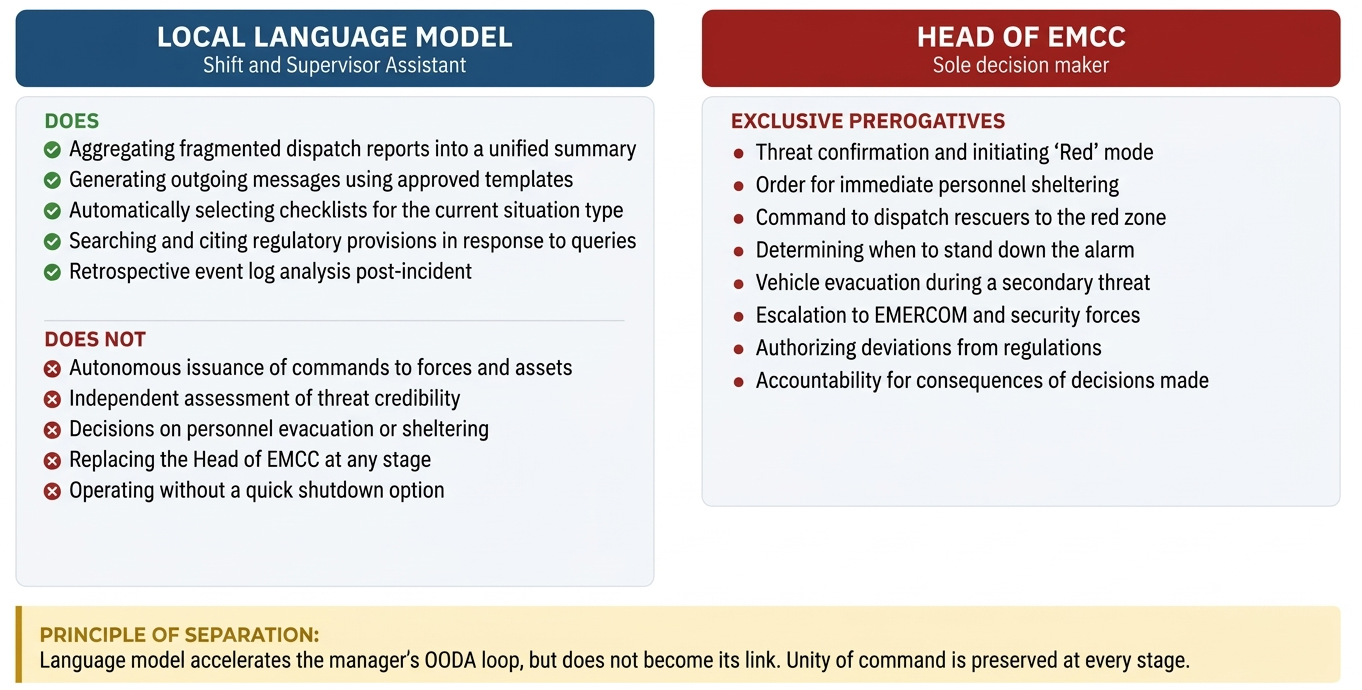
En la columna derecha se ha omitido intencionadamente el punto «prioridad de la vida sobre el proceso tecnológico». Esta no es una decisión que deba tomarse durante la emergencia, ni por parte del modelo ni del responsable. Es un principio fundamental que debe estar formalizado en la documentación de antemano. El responsable decide cuándo y cómo resguardar al personal y detener el proceso, pero no si debe hacerlo o no.
Tres principios fundamentales de los que no nos desviamos:
El modelo es local, no basado en la nube. Durante una emergencia, la conexión externa puede interrumpirse. Además, el flujo de mensajes contiene información operativa sobre personal y equipos que no debe salir del recinto.
Primero se establece la estructura sin IA, y posteriormente se integra la IA. El reglamento se perfecciona mediante simulacros y solo entonces se incorpora el modelo como asistente. Si el sistema se diseña desde el inicio en función del modelo, su fallo paralizaría toda la operación. Si el modelo funciona como un complemento, su fallo únicamente ralentizaría el proceso.
El modelo no tiene atribuciones para modificar el estado de la planta. No emite órdenes a los recursos de emergencia ni toma decisiones automáticas de evacuación. Esta restricción está implementada a nivel de API y no solo en las políticas operativas.
Resultado en las pruebas de estrés tras implementar el filtrado: el mismo personal gestionó la carga de trabajo con solvencia en los mismos escenarios. Antes de la implementación, no era capaz de hacerlo.
Cuál es el coste
Es la primera pregunta que surgirá. La respuesta se plantea en términos de daños evitados, siguiendo la misma lógica del artículo sobre presupuestos.
| Mínimo | Medio | Completo | |
|---|---|---|---|
| Alcance | Reglamento, listas de verificación, simulacros, instrucciones de turno | + sala de crisis, panel de acceso, automatización de alertas, radiocomunicación | + seguimiento RTLS de personal, modelo de lenguaje local, centro móvil de mando |
| Inversión inicial | 1,5-3 mill. RUB | 10-15 mill. RUB | 30-50 mill. RUB |
| Coste anual | 0,3-0,5 mill. RUB | 2-3 mill. RUB | 5-7 mill. RUB |
| Vulnerabilidades cubiertas | 60-70 % | 80-85 % | 90-95 % |
| Personal requerido | Función integrada en el centro de control | 3-4 personas por turno | 5-7 personas más analistas |
A modo de comparación: los daños directos de un incendio grave en un depósito de combustible mediano, considerando las pérdidas por parada de planta, oscilan entre 800 millones y 2500 millones de rublos. Con una estimación conservadora de la probabilidad de un incidente del 8 % anual, el daño esperado que se evita en el escenario medio ronda los 50 millones de rublos al año, con un periodo de retorno de la inversión de aproximadamente seis meses. Incluso con una probabilidad menor, la amortización se extendería a 2-3 años, manteniendo un balance positivo.
Recomiendo justificar el presupuesto comenzando por el escenario mínimo en lugar del completo: este aporta la mayor parte del impacto protector, equivale al coste de un contrato estándar con un proveedor y, tras dos meses de simulacros, evidenciará en qué puntos es necesaria la tecnología y dónde basta con una tarjeta de procedimientos en el refugio.
Autoevaluación
- ¿Quién en el turno de noche cuenta con la autorización por escrito para ordenar el resguardo y la parada de emergencia sin consultar a la dirección?
- ¿Sabe el operador de guardia cómo actuar ante una alerta de aproximación de dron, o se limitará a elevar el informe a sus superiores?
- ¿Cuántos niveles de comunicación ha verificado realmente desactivando los dos primeros?
- ¿Cuántas personas registra actualmente el sistema de acceso en la planta y a cuántas de ellas puede confirmar en los refugios en 10 minutos?
- ¿Se incluyen en la matriz RACI a los contratistas cuyos equipos se encuentran dentro de su perímetro?
- ¿Cuándo se realizó por última vez un simulacro con el turno mínimo, de noche y sin la presencia de la dirección?
- ¿Cuántos parámetros figuran en la pantalla principal del responsable durante una crisis? Más de siete no constituye una ayuda, sino una sobrecarga.
- ¿Cuándo se actualizó el reglamento por última vez? Si han transcurrido más de tres meses, es probable que hayan cambiado contratistas, equipos y personal.
Conclusión
La preparación ante incidentes con drones no es una moda ni una iniciativa redundante. Constituye el cumplimiento de lo exigido por la Ley Federal N.º 116-FZ a toda empresa que opere instalaciones industriales de alto riesgo: estar preparada para localizar y contener un accidente, proteger al personal y minimizar los daños. Únicamente ha cambiado el origen del evento iniciador.
En el momento en que se desencadena una emergencia en la planta, la decisión la toma una persona concreta con el plano de su instalación, un turno capacitado, comunicaciones operativas y la mente despejada. Todo lo expuesto anteriormente persigue un único objetivo: brindarle esa oportunidad. Porque la responsabilidad del resultado seguirá siendo nuestra.
Comentarios 2