БПЛА над объектом: как защитить людей и активы
Атаки беспилотников становятся частью нашей повседневной жизни. Еще несколько лет назад падение БПЛА на промышленную площадку было чем-то из ряда вон выходящим. Сегодня же это строка в перечне источников ЧС наравне с пожаром, разгерметизацией и разливом продукта. В новостях можно услышать об атаках на различные объекты в разных регионах страны: нефтебазы, портовые терминалы, компрессорные станции и др.
И ответственность за то, что произойдет на площадке в первые полчаса, несем мы с вами. Не МЧС, не Росгвардия, не корпоративная охрана. Мы отвечаем за активы компании: за резервуарный парк, за эстакады, за оборудование, которое восстанавливается месяцами. И мы в первую очередь отвечаем за персонал: за людей, которые в момент удара находятся на открытых площадках, в операторных, на погрузке. Никто не снимет с нас эту ответственность, и никто за нас ее не исполнит.
В этой статье я не буду говорить о том, как обнаруживать и сбивать аппараты. Это не наша компетенция. Я буду говорить о том, что находится в нашей зоне: как организовать реагирование так, чтобы люди оказались в укрытии, оборудование - в безопасном состоянии, а ущерб остался локальным. Все, что здесь написано, отработано на реальном объекте на учениях, и часть выводов далась нам непросто.
БПЛА как источник техногенной ЧС
Первое, что стоит зафиксировать для себя и для руководства: после падения аппарата на площадку авария развивается по тем же законам, что и любая другая. Механическое повреждение емкости или трубопровода, воспламенение, тепловое воздействие на соседние резервуары, риск каскада. Это та цепочка, которую мы просчитываем в HAZOP и Bow-Tie и под которую написан ПЛА. Инициирующее событие другое, физика та же.
Из этого следует практический вывод. Нам не нужно изобретать новую дисциплину. Нужно добавить к существующему инженерному контуру специальные сценарии и процедуры: идентификация источника, оценка риска, меры предупреждения, меры ликвидации, обучение, тренировки. Знакомая работа.
Есть и второй вывод, он важнее. Спасатели, когда приедут, будут действовать по общим методикам. Какую задвижку закрывать первой, куда дует ветер относительно очага, где на площадке сорок человек подрядчика, которых нет в нашем СКУД, знает только наша смена. Основная доля ущерба при крупных промышленных авариях предотвратима действиями в первые 10-30 минут. Это окно полностью наше.
Время инцидента как инструмент планирования
Когда мы начинали разрабатывать регламент, первое, что сделали, - разложили типовой инцидент на фазы: от первого сигнала систем мониторинга до локализации очага. Для каждой фазы определили режим, в котором живет объект, и то единственное действие, без которого следующая фаза становится неуправляемой. Конкретные контрольные точки и нормативы времени у каждого объекта свои: они зависят от географии, характеристик аппаратов и того, какие системы мониторинга есть у предприятия. Поэтому здесь я привожу не хронометраж, а логику режимов. Она универсальна, и именно она стала основой для всех сценариев учений.
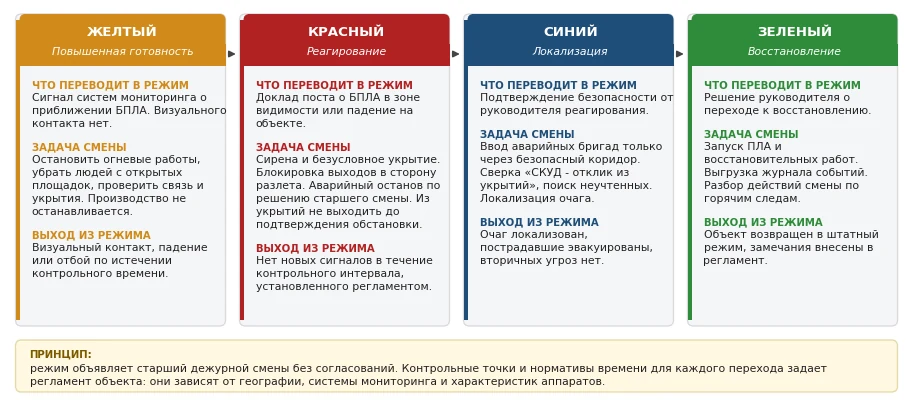
На что мы обратили внимание, когда стали прогонять эту логику на учениях.
Между сигналом о приближении и визуальным контактом есть окно предупреждения. Оно измеряется минутами, но этих минут достаточно, чтобы остановить огневые работы, убрать людей с открытых площадок, перевести объект в режим повышенной готовности. Без остановки производства. На практике сигнал от систем мониторинга либо не доходит до диспетчера, либо доходит без алгоритма действий, и окно теряется целиком.
Критический интервал - первые минуты после визуального контакта. Люди либо в укрытии, либо нет. Выход через проходную либо заблокирован, либо толпа бежит в сторону разлета осколков. Именно здесь на первых тренировках рассыпается большинство регламентов, написанных «на бумаге». Пока укрытие не проходит штатно в отведенное регламентом время, все остальное в регламенте вторично.
Период ожидания после первого удара недооценивают почти все. Возможен второй удар. Правило «не выходить из укрытий до подтверждения обстановки» и вход аварийных бригад в зону только через безопасный коридор спасают жизни спасателей. Персонал же психологически стремится выйти и посмотреть. Это тренируется отдельно, и не с первого раза. Длительность выдержки - тот параметр, который каждый объект определяет для себя и который на учениях проверяется секундомером.
Что показали учения
Мы провели несколько циклов штабных и полевых тренировок по четырем сценариям: «Приближение», «Падение на объекте», «Вторичное воздействие», «Отказ связи». Плюс вариант каждого из них при минимальной ночной смене. Первый прогон нового регламента дает 10-15 значимых замечаний. Некоторые повторяются от объекта к объекту, и о них стоит сказать прямо:
Никто не уполномочен объявить укрытие. В регламенте написано: решение принимает директор. Ночью директора нет. Начальник смены не решается остановить процесс: а если ложная тревога, гидроудар, потеря партии? Пока идут звонки, уходит пять минут. Мы закрепили приказом: старший дежурной смены имеет право объявить безусловное укрытие и аварийный останов без согласований. Приоритет жизни над оборудованием должен быть зафиксирован в документах до инцидента. Спорить об этом во время инцидента нельзя.
Матрица ответственности есть, но ее никто не видел. Кто отключает котельную, если она принадлежит подрядчику, но стоит внутри нашего периметра? На первой тренировке не ответил никто. RACI по каждому типовому действию - объявить тревогу, вывести автобусы к точке сбора, пересчитать людей в укрытии - мы прорабатывали в штабных условиях вместе с подрядчиками, утвердили приказом и распечатали на ламинированных карточках для каждого укрытия. Матрица прошла четыре итерации, прежде чем начала работать.
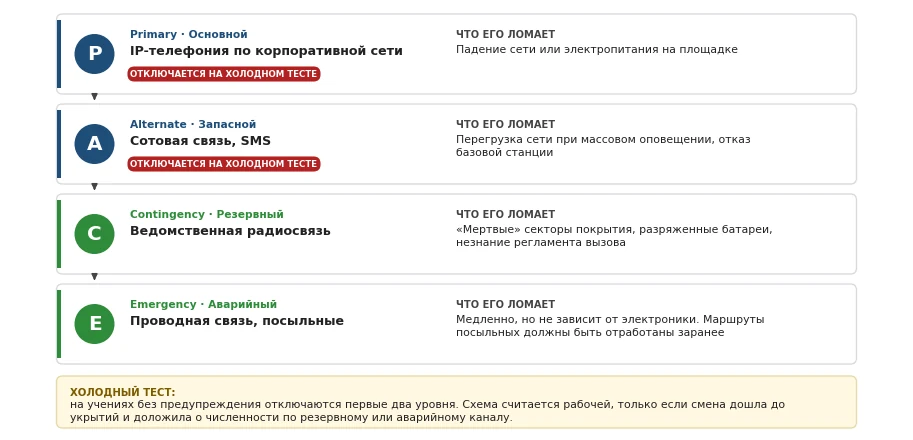
Единственный канал связи - сотовый. При массовом оповещении сотовая сеть перегружается. Корпоративный мессенджер живет, пока жив интернет. Мы заполнили схему PACE для каждой критической линии: IP-телефония, потом сотовая с SMS, потом ведомственная радиосвязь, потом проводная связь и посыльные. И ввели «холодный» тест: на учениях без предупреждения отключаем первые два уровня.
Руководитель тонет в потоке. Датчики, видео, доклады постов, звонки. За первые пять минут это сотни событий. Человек, который читает журнал и одновременно принимает решения, не успевает ни того, ни другого. Мы это видели на стресс-тестах: очередь сообщений растет, часть теряется, картина восстанавливается уже после того, как ситуация ушла вперед. Об этом ниже, отдельно.
Неучтенные люди. СКУД показывает 312 человек на объекте, в укрытиях пересчитали 280. Где еще 32? Подрядчики по разовым пропускам, водители на погрузке, посетители. Без сверки «СКУД - отклик из укрытия» спасателей отправят искать тех, кого давно нет на площадке, а тех, кто есть, не найдут.
С чего начать: месяц и минимальный бюджет
Хорошая новость в том, что основная доля защитного эффекта достигается не техникой, а регламентом и тренировками. По нашей оценке, минимальный уровень внедрения закрывает 60-70 % критичных уязвимостей. Что это значит на практике.
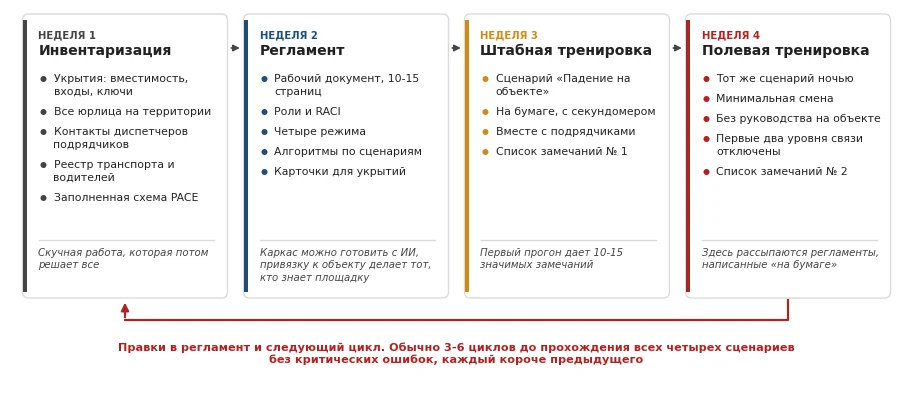
Первая неделя - инвентаризация. Укрытия с вместимостью, схемами входов, ключами. Оргструктура со всеми юрлицами на территории. Контакты диспетчеров подрядчиков. Реестр транспорта с водителями. Заполненная схема PACE. Работа скучная, и именно она потом решает все.
Вторая неделя - регламент. Не том на полку, а рабочий документ на 10-15 страниц: роли, режимы (желтый, красный, синий, зеленый), сценарные алгоритмы, RACI. Каркас можно готовить с помощью ИИ-инструментов, я писал об этом в статье про тренажер. Но привязку к объекту делает только тот, кто знает площадку.
Третья неделя - штабная тренировка. Сценарий «Падение на объекте» на бумаге, с секундомером. Список замечаний.
Четвертая неделя - полевая тренировка при минимальной смене. Тот же сценарий ночью, без руководства, с отключенной сотовой связью. Второй список замечаний. Правки. Следующий цикл.
Регламент, прошедший четыре сценария без критических ошибок, - это обычно 3-6 циклов доработки. Каждый следующий короче предыдущего.
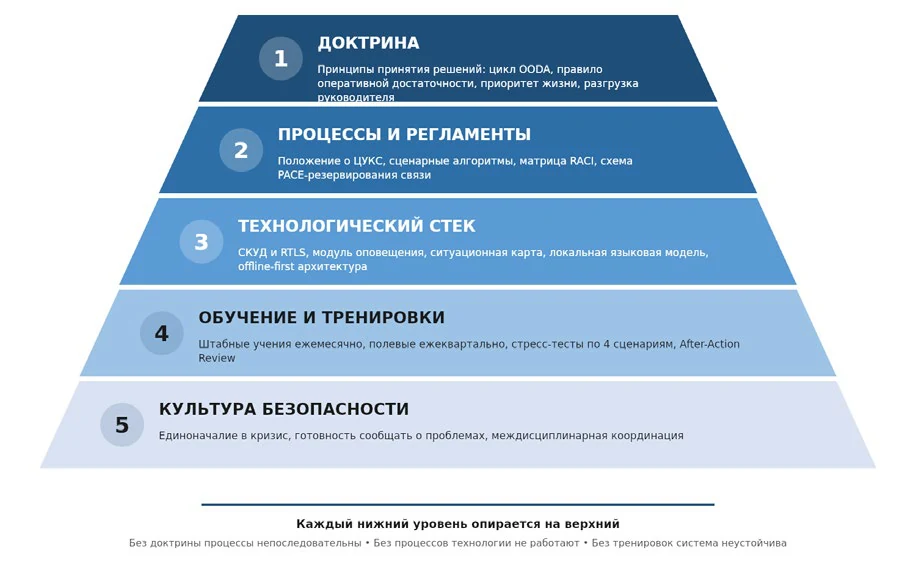
Обратите внимание на порядок уровней. Технологический стек только третий. Мы приняли правило 40/40/20: 40 % усилий на регламент и тренировки, 40 % на технические средства, 20 % на помещение и оборудование зала. Подготовленная смена с чек-листом на карточке справится лучше, чем неопытная смена с дорогим дашбордом.
Когда без технологий уже не обойтись
У организационных мер есть предел. Он наступает, когда объем входящих сигналов превышает то, что способна обработать дежурная смена. На крупном транспортно-логистическом узле с несколькими сотнями людей в смене и десятками подрядчиков этот предел достигается в первые же минуты.
Минимальный рабочий набор, который мы определили для себя, состоит из шести модулей:
- учет персонала: интеграция со СКУД, мобильное приложение с кнопкой «я в укрытии», автоматическая сверка неучтенных;
- ситуационная карта: план объекта, слой статусов, слой ресурсов, динамические зоны (разлет осколков 300 м, дымовой шлейф по розе ветров);
- оповещение: одно окно на все каналы, шаблоны, статусы доставки;
- диспетчеризация транспорта: где автобусы, кто на маршруте;
- журнал событий: автоматическая хронология для последующего разбора;
- локальная языковая модель как интерфейсный слой над всем перечисленным.
Про последний пункт скажу отдельно, вокруг него больше всего мифов.
Роль ИИ: разгрузить, а не заменить
Я скептически отношусь к «цифровым оракулам» и писал об этом. Но в контуре реагирования у ИИ другая задача. Не оценивать угрозу и не принимать решений. Сделать так, чтобы до руководителя доходили не тысяча строк журнала за минуту, а три подтвержденных события, требующих его решения.
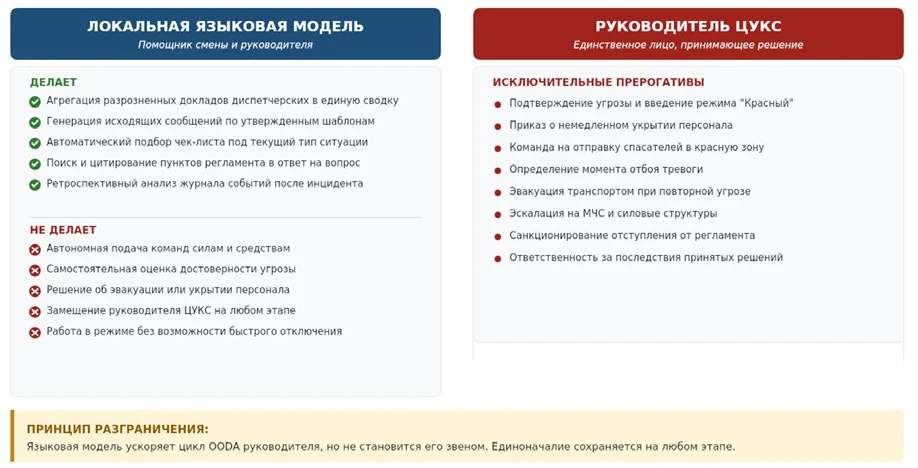
В правой колонке намеренно нет пункта «приоритет жизни над технологическим процессом». Это не решение, которое кто-то принимает во время инцидента, - ни модель, ни руководитель. Это постулат, зафиксированный в документах заранее, о чем я говорил выше. Руководитель решает, когда и как укрыть людей и остановить процесс, но не решает, делать ли это.
Три принципа, от которых мы не отступаем.
Модель локальная, не облачная. В момент инцидента внешнего канала может не быть. И поток сообщений содержит оперативные данные о персонале и оборудовании, которые не должны покидать периметр.
Сначала контур без ИИ, потом ИИ. Регламент отлаживается тренировками, и только затем модель встраивается как помощник. Если система изначально построена вокруг модели, ее отказ парализует все. Если модель - надстройка, ее отказ лишь замедляет работу.
У модели нет прав менять состояние объекта. Никаких команд силам и средствам, никаких автоматических решений об эвакуации. Это закреплено на уровне API, а не только в политике.
Результат на стресс-тестах после внедрения фильтрации: тот же персонал в тех же сценариях справлялся с нагрузкой уверенно. До внедрения - нет.
Сколько это стоит
Вопрос, который зададут первым. Отвечаю через предотвращенный ущерб, в той же логике, что и в статье о бюджетировании.
| Минимальный | Средний | Полный | |
|---|---|---|---|
| Что входит | Регламент, чек-листы, учения, дежурные инструкции | + зал, дашборд СКУД, автоматизация оповещения, радиосвязь | + RTLS-учет людей, локальная языковая модель, мобильный ЦУКС |
| Единовременно | 1,5-3 млн руб. | 10-15 млн руб. | 30-50 млн руб. |
| В год | 0,3-0,5 млн руб. | 2-3 млн руб. | 5-7 млн руб. |
| Закрывает уязвимостей | 60-70 % | 80-85 % | 90-95 % |
| Штат | Функция в составе ДДС | 3-4 человека в смене | 5-7 человек и аналитики |
Для сравнения: прямой ущерб от серьезного пожара на нефтебазе среднего размера с учетом простоя - от 800 млн до 2,5 млрд рублей. При консервативной оценке вероятности инцидента 8 % в год ожидаемый предотвращенный ущерб для среднего сценария - около 50 млн рублей ежегодно, окупаемость порядка полугода. При более низкой оценке вероятности окупаемость растягивается до 2-3 лет, но остается положительной.
Защищать бюджет советую не с полного сценария. Начните с минимального: он дает основную долю эффекта, стоит как один средний подрядный договор и через два месяца покажет на учениях, где нужны технологии, а где хватит карточки в укрытии.
Проверьте себя
- Кто в ночную смену имеет письменное право объявить укрытие и аварийный останов без согласования?
- Знает ли диспетчер, что делать при сигнале о приближении БПЛА, или он просто доложит наверх?
- Сколько уровней связи у вас реально проверено отключением первых двух?
- Сколько людей на площадке сейчас по СКУД, и скольких из них вы сможете подтвердить в укрытиях за 10 минут?
- Есть ли в RACI подрядчики, чье оборудование стоит внутри периметра?
- Когда последний раз проводилась тренировка при минимальном составе смены, ночью, без руководства?
- Сколько параметров на главном экране руководителя в кризисном режиме? Больше семи - это уже не помощь, а нагрузка.
- Как давно обновлялся регламент? Если больше квартала, за это время сменились подрядчики, оборудование, люди.
Заключение
Готовность к инциденту с БПЛА - это не мода и не избыточная инициатива. Это исполнение того, что 116-ФЗ и без того требует от организации, эксплуатирующей опасный производственный объект: быть готовой к локализации аварии, защитить персонал, минимизировать ущерб. Изменился только источник инициирующего события.
В момент, когда на площадке начинается нештатная ситуация, решение принимает конкретный человек с конкретной картой своего объекта, с обученной сменой, с работающей связью и с ясной головой. Все, о чем написано выше, подчинено одной задаче: дать ему такую возможность. Потому что отвечать за результат будем мы.
Комментарии 2