Drones au-dessus du site : comment protéger les personnes et les actifs
Les attaques de drones font désormais partie de notre quotidien. Il y a encore quelques années, la chute d'un drone sur un site industriel relevait de l'exceptionnel. Aujourd'hui, c'est une ligne à part entière dans la liste des risques d'urgence, au même titre qu'un incendie, une dépressurisation ou une fuite de produit. Les médias rapportent régulièrement des attaques contre diverses installations à travers le pays : dépôts pétroliers, terminaux portuaires, stations de compression, etc.
Et la responsabilité de ce qui se passe sur le site au cours de la première demi-heure nous incombe directement. Ni aux services de secours, ni à la garde nationale, ni à la sécurité privée. Nous sommes responsables des actifs de l'entreprise : des parcs de réservoirs, des rampes de chargement, des équipements dont la remise en état prend des mois. Et nous sommes avant tout responsables du personnel : des personnes qui, au moment de l'impact, se trouvent sur les aires découvertes, dans les salles de commande ou au chargement. Personne ne nous déchargera de cette responsabilité et personne ne l'assumera à notre place.
Dans cet article, je ne parlerai pas de la manière de détecter et d'abattre ces engins. Ce n'est pas de notre ressort. Je parlerai de ce qui relève de notre domaine : comment organiser la réponse pour que le personnel soit mis à l'abri, que les équipements soient en sécurité et que les dommages restent localisés. Tout ce qui est écrit ici a été éprouvé sur un site réel lors d'exercices, et certaines conclusions n'ont pas été faciles à tirer.
Le drone comme source d'urgence technologique
La première chose à intégrer pour soi-même et pour la direction : après l'impact d'un drone sur le site, l'accident évolue selon les mêmes lois que n'importe quel autre. Dommage mécanique d'un réservoir ou d'une tuyauterie, inflammation, rayonnement thermique sur les réservoirs voisins, risque d'effet domino. C'est exactement la chaîne que nous modélisons dans les études HAZOP et Bow-Tie, et pour laquelle le plan d'urgence est rédigé. Seul l'événement initiateur change, la physique reste la même.
Il en découle une conclusion pratique. Nous n'avons pas besoin d'inventer une nouvelle discipline. Il suffit d'intégrer au schéma d'ingénierie existant des scénarios et procédures spécifiques : identification de la source, évaluation des risques, mesures de prévention, mesures de maîtrise des sinistres, formations et exercices. Un travail parfaitement familier.
Il y a une seconde conclusion, encore plus importante. À leur arrivée, les secours extérieurs appliqueront des procédures générales. Mais quelle vanne fermer en premier, dans quelle direction souffle le vent par rapport au foyer, ou où se trouvent les quarante sous-traitants absents de notre système de contrôle d'accès : seule notre équipe de quart le sait. La majeure partie des dommages lors d'accidents industriels majeurs peut être évitée par des actions menées dans les 10 à 30 premières minutes. Ce créneau nous appartient entièrement.
La chronologie de l'incident comme outil de planification
Lorsque nous avons commencé à élaborer le règlement, notre première démarche a été de décomposer un incident type en phases : du premier signal des systèmes de surveillance à la maîtrise du foyer. Pour chaque phase, nous avons défini le mode opératoire du site et l'action clé sans laquelle la phase suivante devient incontrôlable. Les jalons précis et les délais varient selon chaque site : ils dépendent de la géographie, des caractéristiques des drones et des équipements de détection en place. C'est pourquoi je ne présente pas ici un chronométrage strict, mais la logique des modes opératoires. Elle est universelle et sert de base à tous nos scénarios d'entraînement.
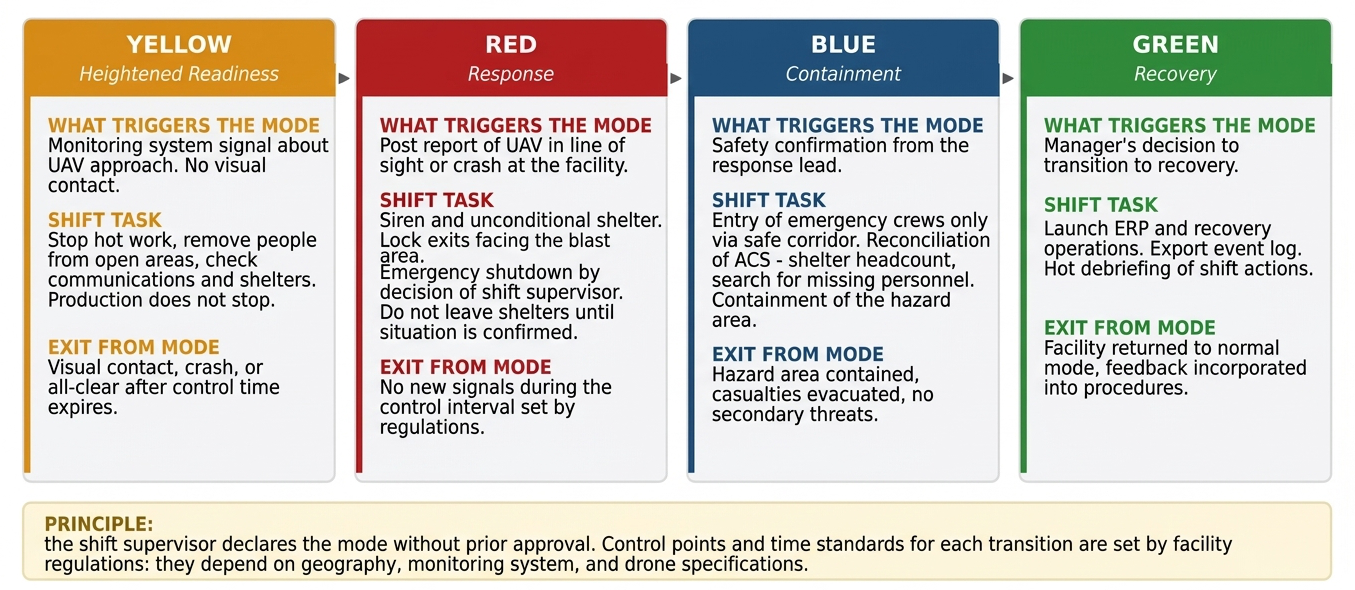
Voici ce que nous avons constaté en testant cette logique lors des exercices.
Entre le signal d'approche et le contact visuel existe une fenêtre de préalerte. Elle se compte en minutes, mais ces minutes suffisent pour interrompre les travaux à chaud, évacuer le personnel des zones découvertes et passer le site en état de vigilance reinforced, sans interrompre la production. Dans la pratique, soit le signal des systèmes de détection ne parvient pas au régulateur, soit il arrive sans procédure associée, et toute la fenêtre est perdue.
L'intervalle critique correspond aux premières minutes suivant le contact visuel. Soit le personnel est à l'abri, soit il ne l'est pas. La sortie par le poste de garde est soit bloquée, soit la foule s'enfuit vers la zone de projection de débris. C'est précisément à ce stade que la plupart des procédures théoriques s'effondrent lors des premiers entraînements. Tant que la mise à l'abri ne s'effectue pas de manière fluide dans les délais impartis, tout le reste de la procédure est secondaire.
La période d'attente après le premier impact est sous-estimée par presque tout le monde. Un second impact reste possible. La règle visant à « ne pas quitter les abris avant confirmation de la situation » et le déploiement des équipes d'intervention uniquement via un corridor sécurisé sauvent des vies. Pourtant, sur le plan psychologique, le personnel tend à vouloir sortir pour constater les dégâts. Cela nécessite un entraînement spécifique qui ne réussit pas du premier coup. La durée d'attente est un paramètre propre à chaque site, vérifié au chronomètre lors des exercices.
Ce que les exercices ont révélé
Nous avons mené plusieurs cycles d'exercices sur table et de simulations sur le terrain selon quatre scénarios : « Approche », « Impact sur le site », « Effets secondaires » et « Panne des communications », déclinés chacun avec un effectif nocturne réduit. Le premier déroulement d'une nouvelle procédure fait émerger 10 à 15 remarques majeures. Certaines se répètent d'un site à l'autre, et il convient d'en parler ouvertement :
Personne n'a le pouvoir d'ordonner la mise à l'abri. La procédure stipule que la décision appartient au directeur. Or, le directeur est absent la nuit. Le chef d'équipe hésite à stopper les installations : et s'il s'agissait d'une fausse alerte, d'un coup de bélier ou d'une perte de production ? Le temps de passer les appels, cinq minutes précieuses se sont écoulées. Nous avons instauré par directive que le responsable du quart dispose du droit d'ordonner la mise à l'abri inconditionnelle et l'arrêt d'urgence sans validation préalable. La priorité de la vie humaine sur les équipements doit être formellement actée avant l'incident. On ne débat pas de ce principe en pleine crise.
La matrice des responsabilités existe, mais personne ne l'a vue. Qui coupe la chaufferie si elle appartient à un sous-traitant mais se trouve dans notre périmètre ? Lors du premier exercice, personne n'a pu répondre. La matrice RACI pour chaque action type — déclencher l'alerte, acheminer les bus au point de rassemblement, compter le personnel dans l'abri — a été élaborée sur table avec les sous-traitants, validée par arrêté et imprimée sur des fiches plastifiées déposées dans chaque abri. La matrice a nécessité quatre itérations avant de devenir pleinement operational.
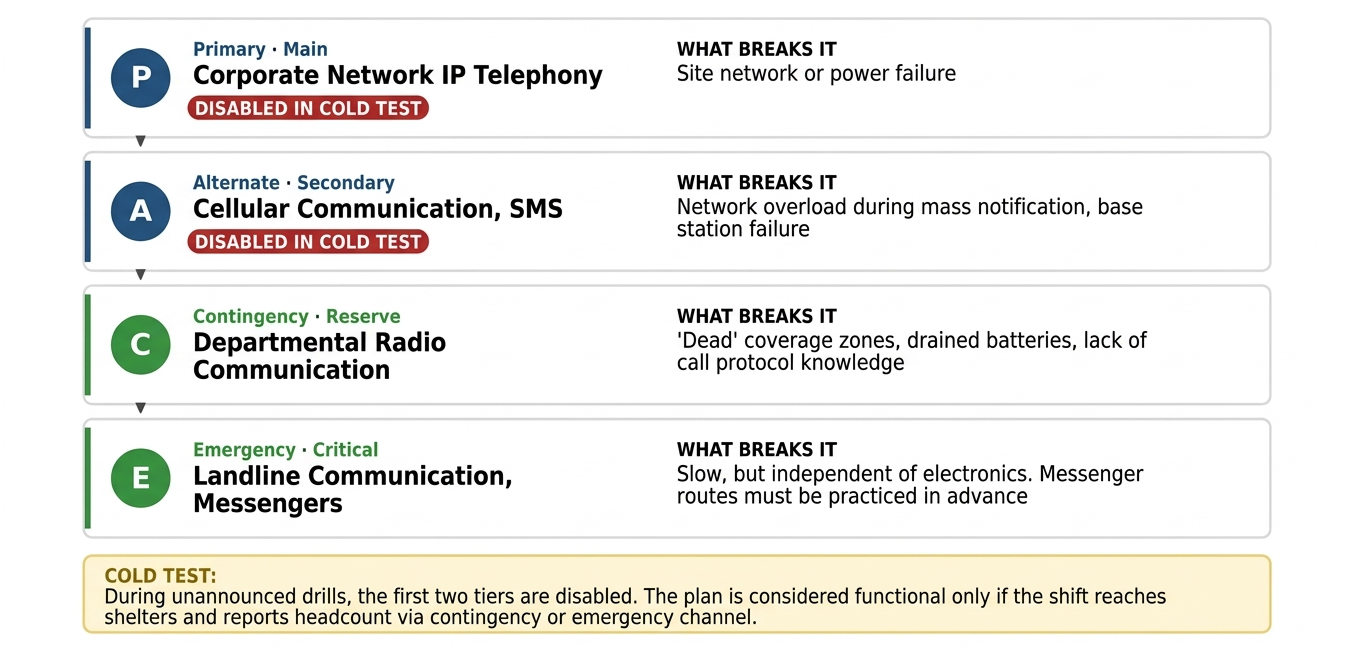
Le téléphone portable comme unique canal de communication. En cas d'alerte massive, le réseau mobile sature immédiatement. La messagerie d'entreprise ne fonctionne que tant qu'Internet est disponible. Nous avons établi un schéma PACE pour chaque liaison critique : téléphonie IP, puis réseau mobile par SMS, puis réseau radio professionnel, puis liaisons filaires et estafettes. De plus, nous avons introduit un test « à froid » : lors des exercices, nous coupons les deux premiers niveaux sans préavis.
Le responsable est submergé par le flux d'informations. Capteurs, flux vidéo, rapports des postes, appels téléphoniques : en cinq minutes, ce sont des centaines d'événements. La personne qui consulte le registre tout en prenant des décisions ne peut traiter efficacement ni l'un ni l'autre. C'est ce que nous avons constaté lors des tests de résistance : la file d'attente des messages s'allonge, des données sont perdues, et la situation globale n'est reconstituée qu'une fois les événements dépassés. Ce point est détaillé plus bas.
Personnes non comptabilisées. Le système de contrôle d'accès indique 312 personnes sur le site, mais seules 280 sont recensées dans les abris. Où sont les 32 autres ? Il s'agit d'intervenants externes munis de pass temporaires, de chauffeurs sur les zones de chargement ou de visiteurs. Sans un rapprochement systématique entre le contrôle d'accès et le pointage en abri, les secours risquent de rechercher des personnes absentes du site tout en ignorant celles qui y sont coincées.
Par quoi commencer : un mois et un budget minimal
La bonne nouvelle est que l'essentiel de l'effet protecteur provient des procédures et des entraînements, et non des seuls équipements techniques. Selon nos estimations, un niveau d'implémentation minimal permet de traiter 60 à 70 % des vulnérabilités critiques. Voici ce que cela implique en pratique.
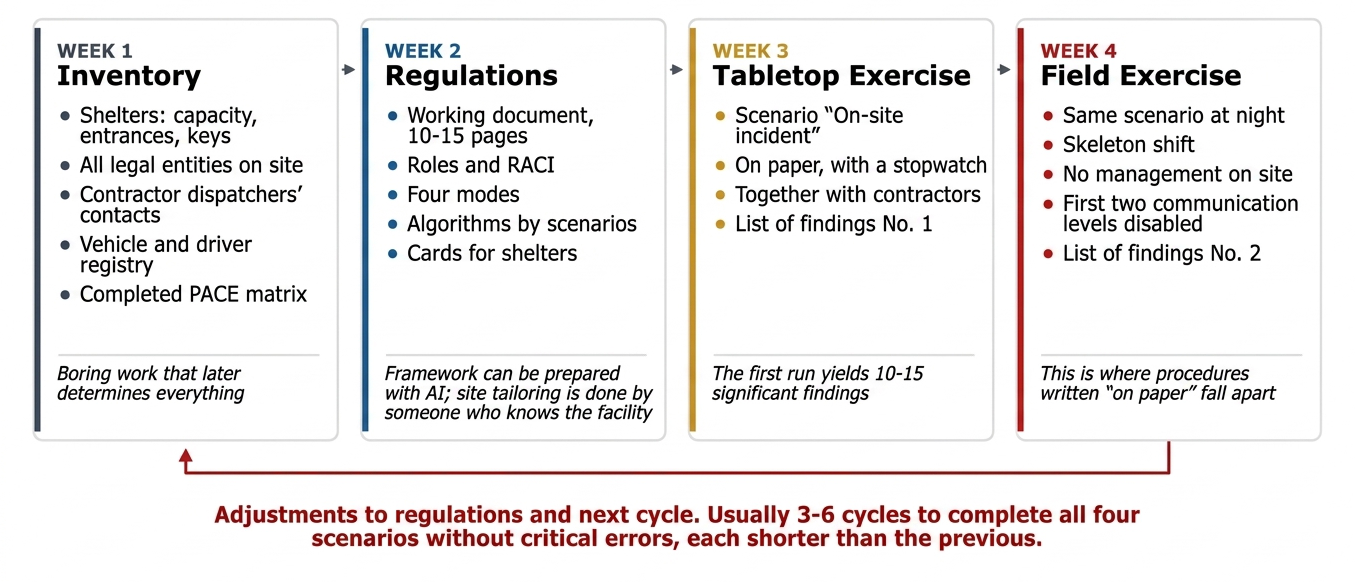
Première semaine : l'inventaire. Cartographie des abris avec leur capacité, les plans d'accès et la gestion des clés. Organigramme intégrant toutes les entités juridiques présentes sur le site. Coordonnées des régulateurs des sous-traitants. Registre des véhicules et des chauffeurs. Schéma PACE renseigné. C'est une tâche rébarbative, mais c'est elle qui conditionne la réussite future.
Deuxième semaine : la procédure. Pas un manuel volumineux destiné à prendre la poussière, mais un document opérationnel de 10 à 15 pages : rôles, modes opératoires (jaune, rouge, bleu, vert), algorithmes décisionnels, matrice RACI. La trame peut être rédigée à l'aide d'outils d'IA, comme je l'ai mentionné dans mon article sur le simulateur. Cependant, l'adaptation fine au site ne peut être réalisée que par ceux qui connaissent le terrain.
Troisième semaine : l'exercice sur table. Simulation du scénario « Impact sur le site » sur papier, chronomètre en main. Établissement de la liste des observations.
Quatrième semaine : l'exercice sur le terrain avec effectif réduit. Même scénario de nuit, sans la direction et avec le réseau mobile coupé. Seconde liste d'observations. Corrections. Cycle suivant.
Une procédure validée sur quatre scénarios sans erreur critique nécessite en général 3 à 6 cycles d'ajustement. Chaque cycle est plus court que le précédent.
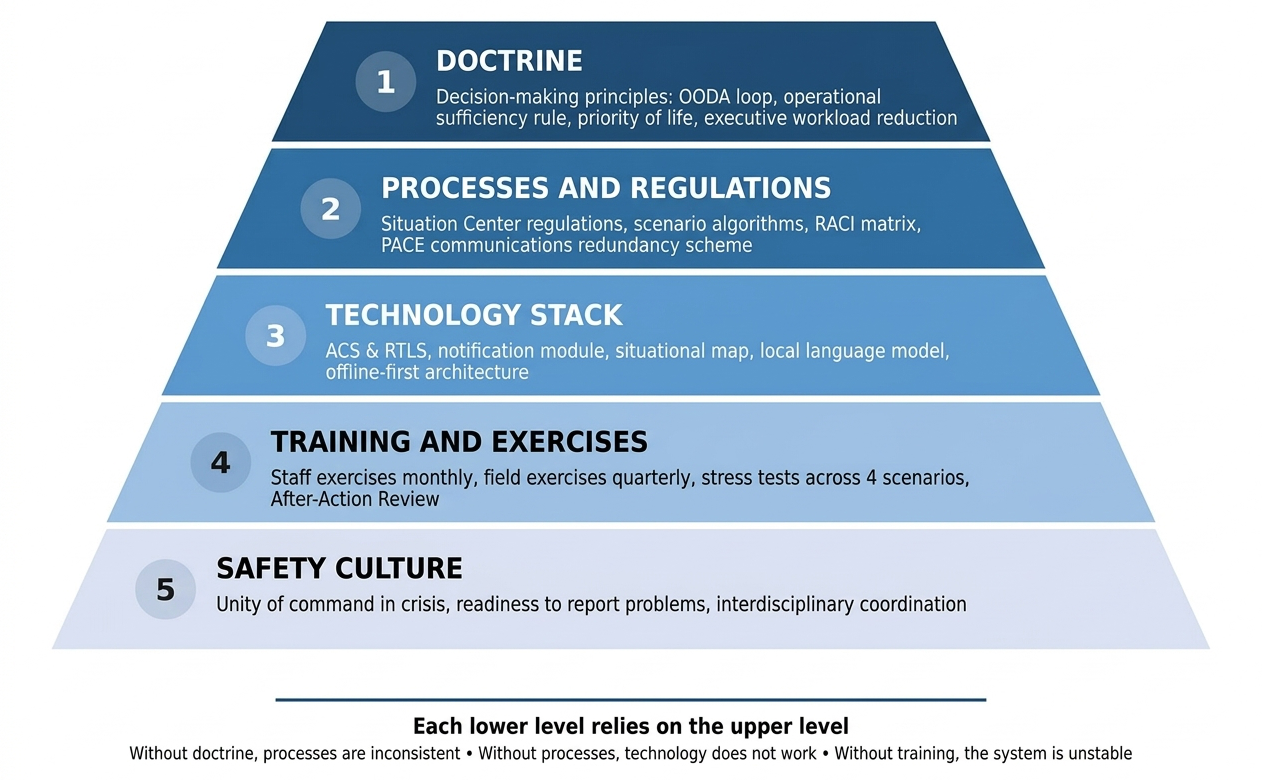
Remarquez l'ordre des niveaux : le socle technologique n'arrive qu'en troisième position. Nous appliquons la règle du 40/40/20 : 40 % des efforts sur les procédures et les entraînements, 40 % sur les moyens techniques, et 20 % sur l'aménagement et l'équipement de la salle de crise. Une équipe entraînée munie d'une fiche réflexe réagira toujours mieux qu'une équipe inexpérimentée face à un tableau de bord coûteux.
Quand la technologie devient indispensable
Les mesures organisationnelles ont leurs limites. Celles-ci sont atteintes lorsque le volume de flux entrants dépasse la capacité de traitement de l'équipe de quart. Sur un grand nœud logistique ou de transport comptant plusieurs centaines de personnes par quart et des dizaines de sous-traitants, cette saturation survient dès les premières minutes.
Le socle fonctionnel minimal que nous avons retenu se compose de six modules :
- gestion des effectifs : intégration au contrôle d'accès, application mobile avec bouton « mis à l'abri », rapprochement automatique des personnes manquantes ;
- carte situationnelle : plan du site, calque des statuts, calque des ressources, zones dynamiques (rayon d'éjection des débris de 300 m, dispersion des fumées selon la rose des vents) ;
- alerte et notification : interface unique centralisant tous les canaux, modèles de messages, accusés de réception ;
- gestion des transports : localisation des bus, identification des chauffeurs en mission ;
- journal d'événements : chronologie automatisée pour le retour d'expérience ultérieur ;
- modèle linguistique local servant de couche d'interface au-dessus de l'ensemble du système.
J'apporterai une précision sur ce dernier point, qui fait l'objet de nombreuses idées reçues.
Le rôle de l'IA : soulager, non remplacer
Je reste sceptique quant aux « oracles numériques », sujet que j'ai déjà abordé. Néanmoins, dans la boucle de réponse d'urgence, l'IA remplit une tout autre fonction : elle n'a pas à évaluer la menace ni à prendre de décisions. Son rôle est de filtrer les données pour que le responsable ne reçoive pas un millier de lignes d'événements par minute, mais trois informations confirmées nécessitant son arbitrage direct.
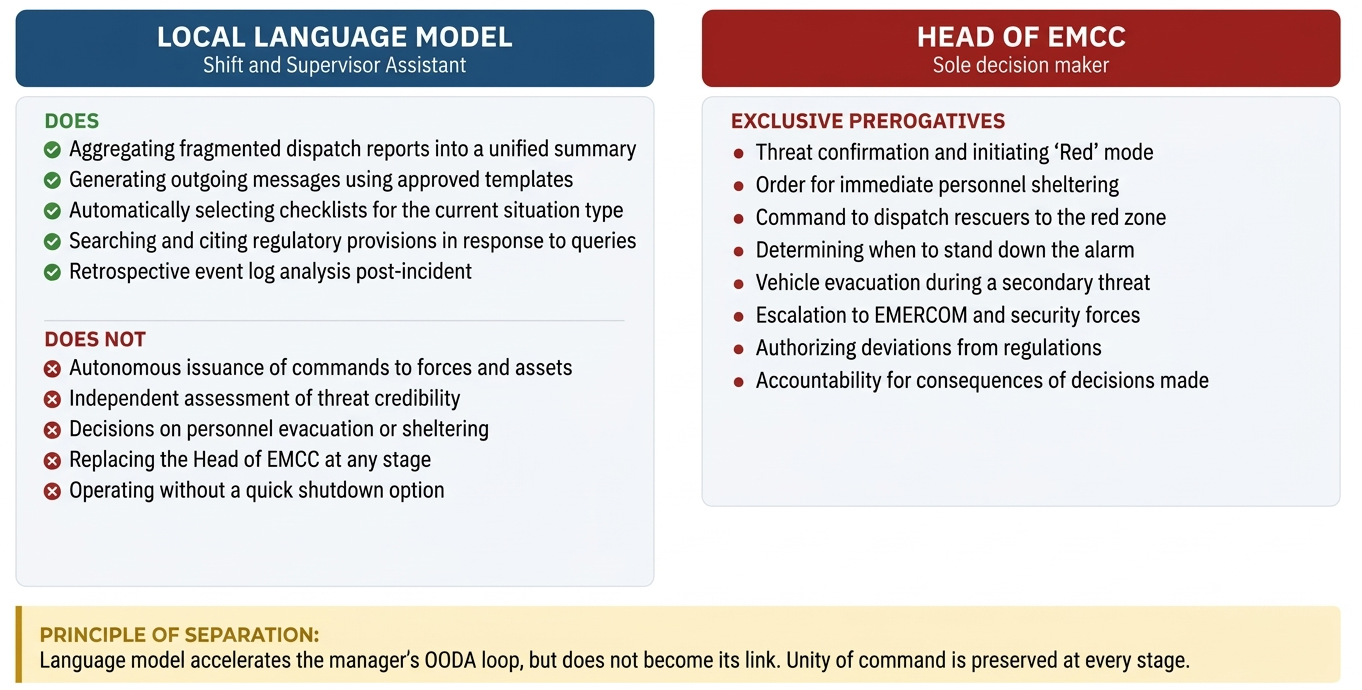
La colonne de droite exclut délibérément le point « priorité de la vie humaine sur les procédés industriels ». Il ne s'agit pas d'une décision prise pendant l'incident, que ce soit par le modèle ou par le responsable. C'est un principe gravé à l'avance dans les procédures, comme mentionné précédemment. Le responsable détermine le moment et la modalité d'évacuation du personnel et d'arrêt des procédés, mais n'a pas à délibérer sur l'opportunité de le faire.
Voici trois principes auxquels nous ne dérogeons sous aucun prétexte.
Le modèle est déployé en local, non dans le cloud. En situation de crise, les liaisons externes peuvent être coupées. De plus, les flux d'informations contiennent des données opérationnelles sensibles sur le personnel et les installations qui ne doivent en aucun cas sortir du réseau interne.
Le système doit d'abord fonctionner sans IA avant d'intégrer l'IA. La procédure est rodée par des exercices, puis le modèle est ajouté comme outil d'assistance. Si le système est conçu dès le départ autour du modèle, la moindre défaillance de celui-ci paralyse l'organisation. Si le modèle constitue une brique complémentaire, sa panne ne fait que ralentir le traitement.
Le modèle ne dispose d'aucun droit de modification de l'état du site. Aucune consigne n'est transmise automatiquement aux moyens d'intervention ni aucune décision d'évacuation déclenchée directement. Cette restriction est verrouillée au niveau de l'API, et non uniquement par une règle de gestion.
Résultat des tests de résistance après mise en place du filtrage : dans des scénarios identiques, l'équipe a géré la charge d'information avec sérénité. Ce qui n'était pas le cas avant cette intégration.
Quel est le coût d'une telle démarche
C'est la première question qui sera posée. J'y réponds sous l'angle des dommages évités, en suivant la même approche méthodologique que dans l'article consacré au budget.
| Minimal | Intermédiaire | Complet | |
|---|---|---|---|
| Composants | Procédure, fiches réflexes, exercices, consignes de quart | + salle de crise, tableau de bord contrôle d'accès, automatisation des alertes, réseau radio | + suivi RTLS du personnel, modèle linguistique local, poste de commandement mobile |
| Investissement initial | 1,5-3 millions de RUB | 10-15 millions de RUB | 30-50 millions de RUB |
| Coût annuel | 0,3-0,5 million de RUB | 2-3 millions de RUB | 5-7 millions de RUB |
| Couverture des vulnérabilités | 60-70 % | 80-85 % | 90-95 % |
| Effectif dédié | Fonction intégrée au poste de commandement permanent | 3-4 personnes par quart | 5-7 personnes et analystes |
À titre de comparaison, les dommages directs liés à un incendie majeur sur un dépôt pétrolier de taille moyenne, pertes d'exploitation incluses, s'élèvent entre 800 millions et 2,5 milliards de roubles. Avec une estimation conservatrice de la probabilité d'incident fixée à 8 % par an, l'espérance de dommages évités pour le scénario intermédiaire atteint environ 50 millions de roubles par an, soit un retour sur investissement en six mois environ. Même avec une probabilité plus faible, le temps de retour s'étend à 2 ou 3 ans, mais demeure largement positif.
Je vous conseille de ne pas défendre votre budget sur la base de l'option complète dès le départ. Commencez par le niveau minimal : il génère la majeure partie des bénéfices, équivaut au coût d'un contrat de prestation classique et révélera clairement, après deux mois d'exercices, là où les technologies sont indispensables et là où une fiche réflexe en abri suffit.
Auto-évaluation
- Qui, au sein de l'équipe de nuit, dispose de l'autorité écrite pour ordonner la mise à l'abri et l'arrêt d'urgence sans concertation préalable ?
- Le régulateur sait-il comment réagir face à un signal d'approche de drone, ou se contentera-t-il d'escalader l'information à la hiérarchie ?
- Combien de niveaux de communication avez-vous réellement testés en coupant les deux premiers ?
- Combien de personnes sont enregistrées sur le site selon le contrôle d'accès, et combien pouvez-vous en confirmer dans les abris en moins de 10 minutes ?
- La matrice RACI intègre-t-elle les sous-traitants dont les équipements se trouvent dans votre périmètre ?
- À quand remonte le dernier exercice réalisé avec un effectif de quart minimal, de nuit et sans l'encadrement ?
- Combien de paramètres figurent sur l'écran principal du responsable en mode crise ? Plus de sept paramètres constituent une surcharge et non une aide.
- À quand remonte la dernière mise à jour de la procédure ? Si elle date de plus d'un trimestre, les prestataires, les équipements et le personnel ont déjà changé.
Conclusion
La préparation à un incident lié aux drones n'est ni un effet de mode ni un zèle administratif. C'est l'application stricte des exigences de la loi fédérale n° 116-FZ imposées à l'exploitant d'une installation industrielle à haut risque : être prêt à circonscrire un accident, protéger le personnel et réduire les dommages au minimum. Seule la nature de l'événement déclencheur a évolué.
Au moment où une situation d'urgence survient sur le site, la décision repose sur une personne précise, munie du plan d'intervention de son site, appuyée par une équipe entraînée, des communications opérationnelles et un esprit lucide. Tout ce qui précède vise un unique objectif : lui donner les moyens d'agir. Car la responsabilité du résultat final nous incombera toujours.
Commentaires 2