Drohnen über dem Standort: Wie Sie Menschen und Vermögenswerte schützen
Drohnenangriffe gehören mittlerweile zu unserem Alltag. Noch vor wenigen Jahren war der Absturz einer Drohne auf ein Betriebsgelände ein außergewöhnliches Ereignis. Heute ist dies ein fester Eintrag in der Liste potenzieller Notfallursachen – gleichrangig mit Bränden, Leckagen und Stofffreisetzungen. In den Nachrichten hört man regelmäßig von Angriffen auf unterschiedliche Anlagen in verschiedenen Regionen: Tanklager, Hafenterminals, Verdichterstationen und mehr.
Und die Verantwortung für das, was in den ersten 30 Minuten auf dem Gelände geschieht, tragen wir selbst. Nicht die Feuerwehr, nicht der Zivilschutz und nicht der Werkschutz. Wir sind für die Vermögenswerte des Unternehmens verantwortlich: für das Tanklager, die Rohrbrücken und die Ausrüstung, deren Wiederbeschaffung Monate dauert. Und wir tragen in erster Linie die Verantwortung für das Personal: für die Menschen, die sich im Moment des Eintrags auf Freiflächen, in Leitständen oder an Verladestationen befinden. Niemand nimmt uns diese Verantwortung ab, und niemand wird sie an unserer Stelle wahrnehmen.
In diesem Artikel werde ich nicht darüber sprechen, wie Drohnen erkannt und abgeschossen werden. Das liegt nicht in unserer Kompetenz. Ich werde mich auf unseren Verantwortungsbereich konzentrieren: Wie organisiert man die Notfallreaktion so, dass Menschen in Unterkünfte gelangen, Anlagen in einen sicheren Zustand versetzt werden und der Schaden lokal begrenzt bleibt. Alles, was hier beschrieben wird, wurde auf einem realen Standort in Übungen erprobt – und manche Erkenntnisse waren hart erarbeitet.
Drohnen als Ursache technischer Notfälle
Der erste wesentliche Punkt für uns und das Management lautet: Nach dem Einschlag einer Drohne auf dem Gelände entwickelt sich der Störfall nach denselben Gesetzmäßigkeiten wie jeder andere. Mechanische Beschädigung von Behältern oder Rohrleitungen, Entzündung, Wärmeeinwirkung auf benachbarte Tankbehälter, Kaskadengefahr. Das ist genau die Ereigniskette, die wir in HAZOP- und Bow-Tie-Analysen durchspielen und für die der Alarm- und Gefahrenabwehrplan verfasst ist. Das auslösende Ereignis ist ein anderes, die Physik bleibt dieselbe.
Daraus ergibt sich eine praktische Konsequenz: Wir müssen kein völlig neues Fachgebiet erfinden. Es gilt lediglich, den bestehenden technischen Ablauf um spezifische Szenarien und Verfahren zu ergänzen: Identifikation der Bedrohung, Risikobeurteilung, Präventionsmaßnahmen, Schadensbekämpfung, Schulung und Training. Vertraute Arbeit.
Es gibt noch einen zweiten, noch wichtigeren Schluss: Die Rettungskräfte werden nach ihrem Eintreffen nach Standardrichtlinien vorgehen. Welche Armatur zuerst geschlossen werden muss, wohin der Wind im Vergleich zum Brandherd weht und wo sich vierzig Fremdfirmenmitarbeiter befinden, die nicht im Zutrittskontrollsystem erfasst sind – das weiß nur unsere Schicht. Der Hauptteil des Schadens bei schweren Industrieunfällen lässt sich durch Handlungen in den ersten 10 bis 30 Minuten verhindern. Dieses Zeitfenster gehört allein uns.
Störfallzeit als Planungsinstrument
Als wir mit der Entwicklung der Richtlinie begannen, haben wir als Erstes einen typischen Störfall in Phasen unterteilt: vom ersten Signal der Überwachungssysteme bis zur Eingrenzung des Schadensherdes. Für jede Phase haben wir den Betriebsmodus des Standorts festgelegt sowie die eine entscheidende Maßnahme, ohne die die Folgestufe unkontrollierbar wird. Die konkreten Kontrollpunkte und Zeitvorgaben sind an jedem Standort individuell: Sie hängen von der Geografie, den Anlageneigenschaften und den vorhandenen Überwachungssystemen ab. Daher führe ich hier keine festen Zeiten auf, sondern die Logik der Betriebsmodi. Diese ist universell und bildete die Grundlage für alle Übungsszenarien.
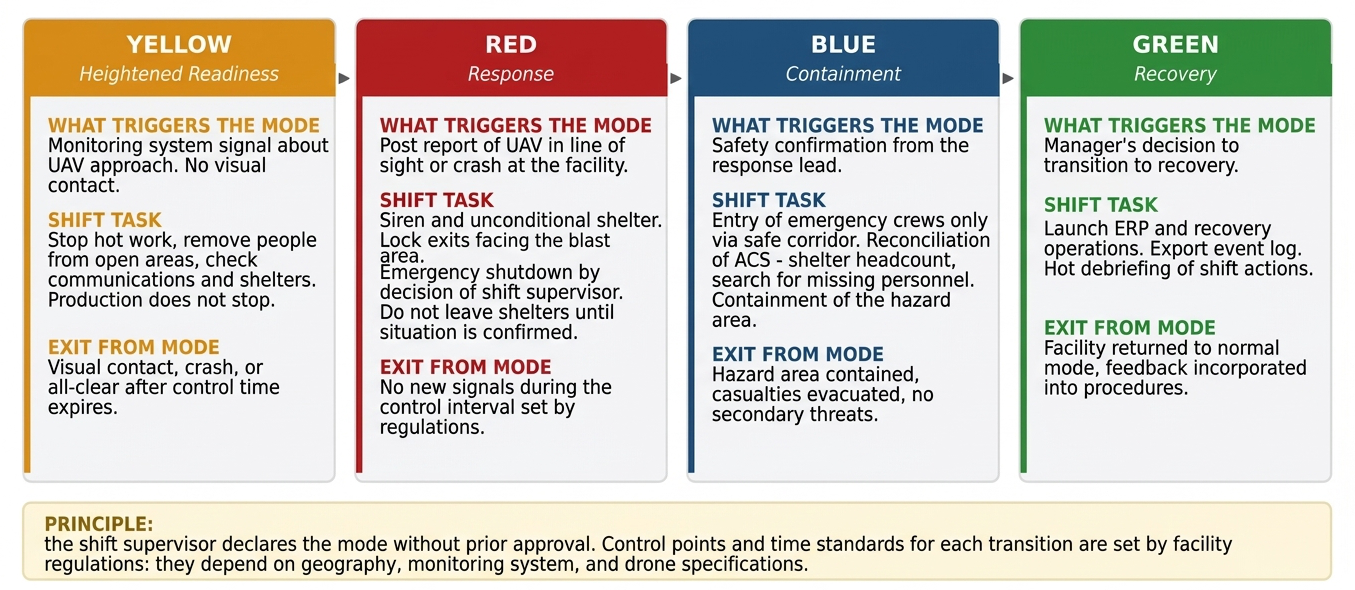
Worauf wir aufmerksam wurden, als wir diese Logik in den Übungen erprobten:
Zwischen der Anflugwarnung und dem Sichtkontakt besteht ein Frühwarnfenster. Es misst zwar nur wenige Minuten, doch diese reichen aus, um Heißarbeiten zu stoppen, Personal von Freiflächen zu evakuieren und den Standort in erhöhte Bereitschaft zu versetzen – ohne die Produktion komplett einzustellen. In der Praxis gelangt das Signal der Überwachungssysteme jedoch oft nicht zum Disponenten oder trifft ohne klare Handlungsvorgabe ein, wodurch das Zeitfenster ungenutzt verstreicht.
Das kritische Intervall sind die ersten Minuten nach dem Sichtkontakt. Die Menschen befinden sich entweder in Schutzräumen oder nicht. Der Ausgang am Werkstor ist entweder blockiert oder die Menge läuft direkt in die Splitterflugzone. Genau an diesem Punkt scheitern in den ersten Übungen die meisten rein „papiernen“ Notfallpläne. Solange das Aufsuchen der Schutzräume nicht ordnungsgemäß innerhalb der vorgegebenen Zeit klappt, ist alles Andere im Regelwerk zweitrangig.
Die Wartephase nach dem ersten Einschlag wird von fast allen unterschätzt. Ein Zweitschlag ist möglich. Die Regel „Schutzräume nicht vor Bestätigung der Lage verlassen“ und der Zugang von Rettungskräften nur über einen gesicherten Korridor retten Leben. Das Personal verspürt jedoch den psychologischen Drang, nach draußen zu gehen und nachzusehen. Das muss separat trainiert werden und gelingt selten beim ersten Mal. Die Haltezeit ist ein Parameter, den jeder Standort für sich festlegt und der in Übungen mit der Stoppuhr überprüft wird.
Was die Notfallübungen gezeigt haben
Wir haben mehrere Durchgänge von Stabs- und Feldübungen nach vier Szenarien durchgeführt: „Anflug“, „Einschlag auf dem Gelände“, „Folgewirkung“ und „Kommunikationsausfall“. Hinzu kam eine Variante jedes Szenarios bei minimaler Nachtbesetzung. Der erste Durchlauf einer neuen Richtlinie bringt 10 bis 15 wesentliche Mängel ans Licht. Einige davon wiederholen sich von Standort zu Standort, und man sollte sie offen ansprechen:
Niemand ist befugt, die Schutzraumevakuierung anzuordnen. Im Regelwerk steht: Die Entscheidung trifft der Werkleiter. Nachts ist der Werkleiter jedoch nicht vor Ort. Der Schichtleiter wagt es nicht, den Prozess zu stoppen: Was, wenn es ein Fehlalarm ist, Druckstöße drohen oder eine Produktionspartie verloren geht? Während telefoniert wird, vergehen fünf Minuten. Wir haben per Anweisung festgelegt: Der leitende Schichtdiensthabende hat das Recht, ohne Abstimmung die sofortige Schutzraumevakuierung und den Not-Aus anzuordnen. Der Vorrang des Menschenlebens vor Sachwerten muss vor dem Störfall in Dokumenten verankert sein. Während des Vorfalls darf darüber nicht diskutiert werden.
Die Verantwortlichkeitsmatrix existiert, aber niemand kennt sie. Wer schaltet das Kesselhaus ab, wenn es einer Fremdfirma gehört, sich aber auf unserem Werksgelände befindet? Bei der ersten Übung konnte das niemand beantworten. Eine RACI-Matrix für jede Standardmaßnahme – Alarmierung, Bereitstellung von Bussen am Sammelpunkt, Personenzählung im Schutzraum – haben wir gemeinsam mit den Dienstleistern im Stab erarbeitet, per Anweisung in Kraft gesetzt und auf laminierten Karten in jedem Schutzraum ausgehängt. Die Matrix durchlief vier Überarbeitungen, bevor sie funktionierte.
Der einzige Kommunikationskanal ist das Mobilfunknetz. Bei einer Massenalarmierung überlastet das Mobilfunknetz schnell. Der Corporate Messenger funktioniert nur, solange Internet vorhanden ist. Wir haben für jede kritische Verbindung einen PACE-Plan erstellt: IP-Telefonie, gefolgt von Mobilfunk mit SMS, dann Werksfunk, danach Festnetz und Melder. Zudem haben wir einen „Kalt-Test“ eingeführt: Bei Übungen schalten wir die ersten beiden Stufen unangekündigt ab.
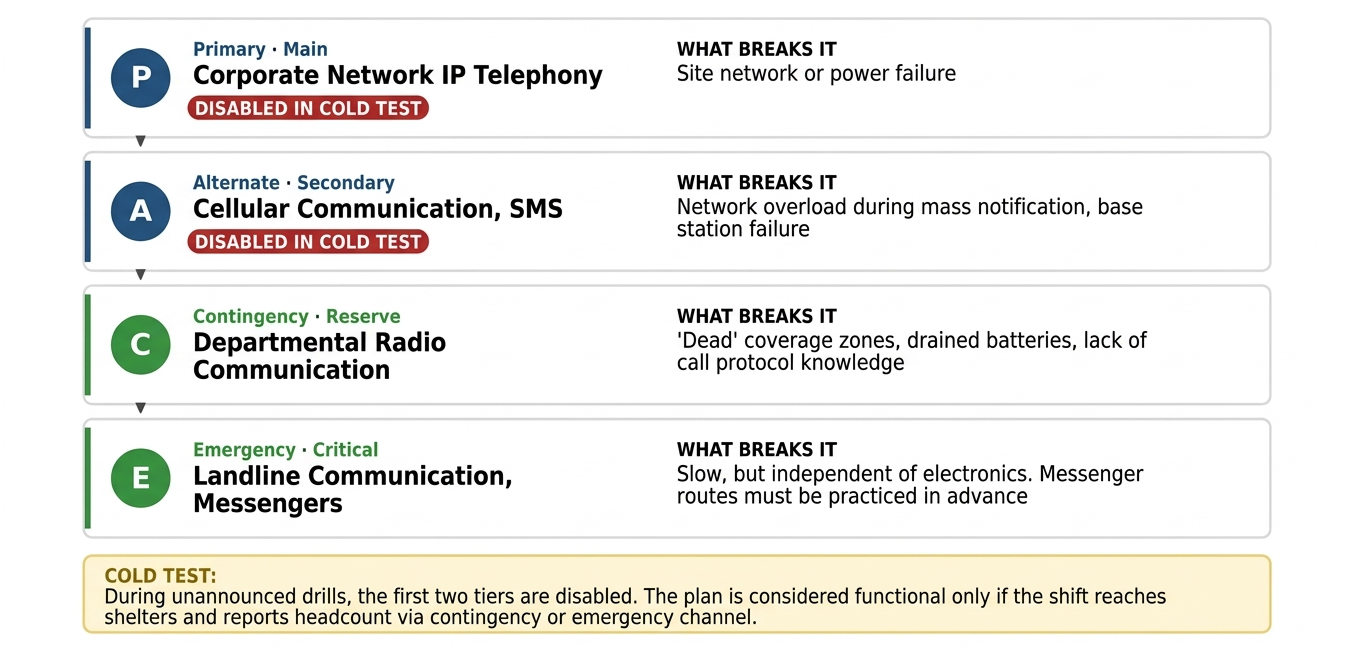
Der Einsatzleiter ertrinkt in der Informationsflut. Sensoren, Kamerabilder, Meldungen der Posten, Anrufe. In den ersten fünf Minuten laufen hunderte Ereignisse auf. Jemand, der das Protokoll liest und gleichzeitig Entscheidungen trifft, schafft beides nicht. Wir haben das in Stresstests gesehen: Die Warteschlange der Meldungen wächst, ein Teil geht verloren, und das Lagebild wird erst rekonstruiert, wenn die Lage bereits weiter fortgeschritten ist. Dazu weiter unten mehr.
Nicht erfasste Personen. Das Zutrittskontrollsystem (ZKS) meldet 312 Personen auf dem Gelände, in den Schutzräumen wurden jedoch nur 280 gezählt. Wo sind die restlichen 32? Subunternehmer mit Tagesscheinen, Lkw-Fahrer an der Verladung, Besucher. Ohne einen Abgleich zwischen ZKS und Rückmeldung aus den Schutzräumen werden Einsatzkräfte losgeschickt, um Menschen zu suchen, die den Standort längst verlassen haben – während jene, die noch da sind, nicht gefunden werden.
Erste Schritte: Ein Monat und minimales Budget
Die gute Nachricht lautet: Der Hauptteil der Schutzwirkung wird nicht durch Technik, sondern durch Richtlinien und Übungen erzielt. Nach unserer Einschätzung deckt eine Mindestumsetzung bereits 60 bis 70 % der kritischen Schwachstellen ab. Was bedeutet das in der Praxis?
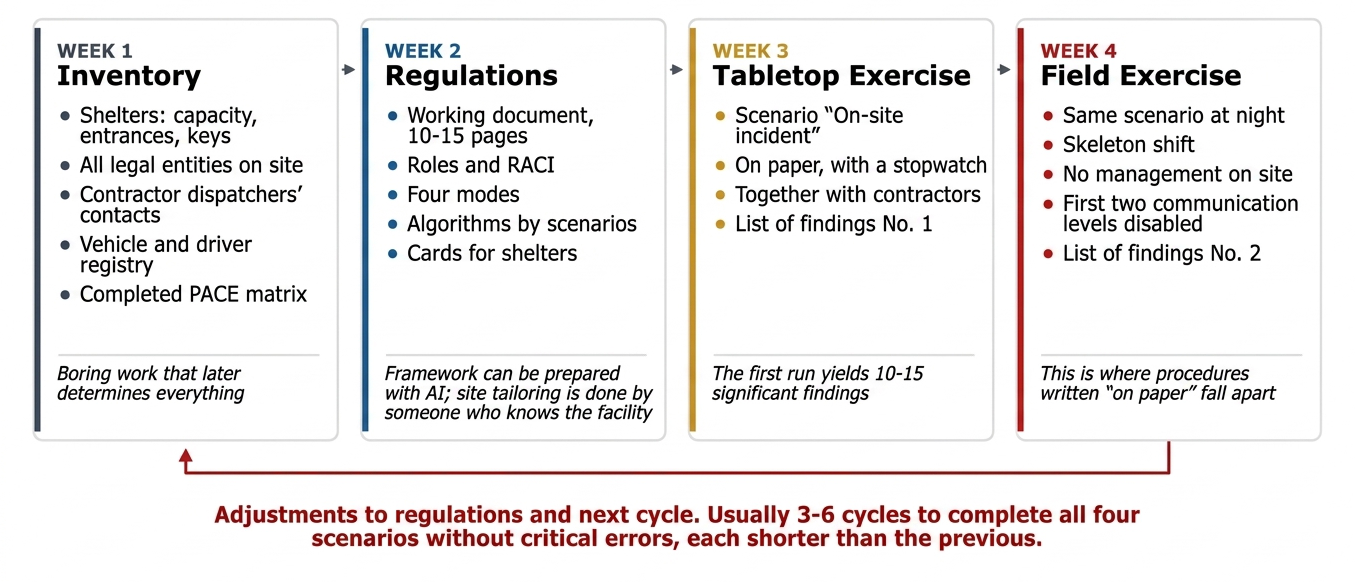
Erste Woche – Inventarisierung: Schutzräume mit Kapazitäten, Zugangszeiten, Schlüsseln. Organisationsstruktur mit allen juristischen Personen auf dem Gelände. Kontaktdaten der Disponenten von Fremdfirmen. Fahrzeugregister inklusive Fahrern. Ausgefüllter PACE-Plan. Das ist trockene Arbeit, aber genau sie entscheidet später über den Erfolg.
Zweite Woche – Richtlinienerstellung: Kein Wälzer für das Regal, sondern ein praxistaugliches Dokument von 10 bis 15 Seiten mit Rollen, Betriebsmodi (Gelb, Rot, Blau, Grün), Szenario-Algorithmen und RACI. Das Grundgerüst lässt sich mit KI-Werkzeugen vorbereiten – dazu habe ich im Artikel über den Simulator geschrieben. Doch die standortspezifische Anpassung kann nur von jemandem vorgenommen werden, der das Gelände genau kennt.
Dritte Woche – Stabsübung: Das Szenario „Einschlag auf dem Gelände“ auf dem Papier, mit der Stoppuhr. Erstellung der Mängelliste.
Vierte Woche – Feldübung bei minimaler Schichtbesetzung: Dasselbe Szenario nachts, ohne Werkleitung, mit abgeschaltetem Mobilfunk. Zweite Mängelliste. Anpassungen. Nächster Durchlauf.
Eine Richtlinie, die vier Szenarien ohne kritische Fehler durchläuft, erfordert in der Regel 3 bis 6 Überarbeitungszyklen. Jeder Folgedurchgang fällt kürzer aus als der vorangegangene.
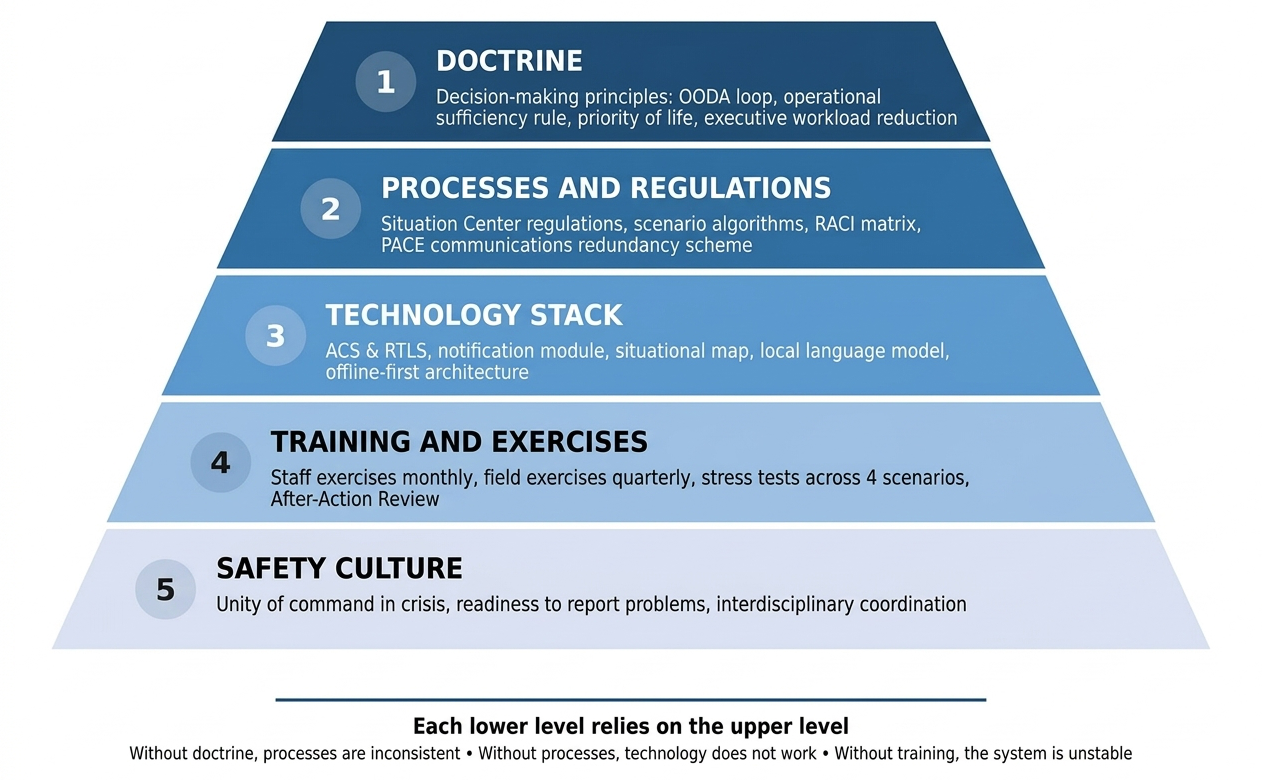
Beachten Sie die Reihenfolge der Stufen: Der Technologie-Stack steht erst an dritter Stelle. Wir haben die 40/40/20-Regel eingeführt: 40 % des Aufwands fließen in Richtlinien und Übungen, 40 % in technische Mittel und 20 % in die Räumlichkeiten sowie die Lagezentrumsausstattung. Eine gut geschulte Schicht mit einer gedruckten Checkliste agiert erfolgreicher als eine unerfahrene Schicht vor einem teuren Dashboard.
Wann Technologie unverzichtbar wird
Organisatorische Maßnahmen stoßen an ihre Grenzen. Dieser Punkt ist erreicht, wenn das Volumen eingehender Signale die Verarbeitungskapazität der Schichtbesetzung übersteigt. An einem großen Transport- und Logistikknotenpunkt mit hunderten Personen pro Schicht und dutzenden Subunternehmen wird diese Grenze bereits in den ersten Minuten überschritten.
Das für uns definierte Mindestpaket an Arbeitsmitteln umfasst sechs Module:
- Personalerfassung: Integration mit dem Zutrittskontrollsystem (ZKS), mobile App mit der Schaltfläche „Ich bin im Schutzraum“, automatischer Abgleich nicht erfasster Personen;
- Lagekarte: Standortplan, Statusebene, Ressourcenebene, dynamische Gefahrenzonen (300 m Splitterflugkreis, Rauchfahne gemäß Windrose);
- Alarmierung: Eine zentrale Bedienoberfläche für alle Kanäle, Vorlagen, Zustellstatus;
- Fahrzeugdisposition: Standort der Busse, Besetzung der Routen;
- Ereignisprotokoll: Automatische Chronologie für die spätere Nachbereitung;
- Lokales Sprachmodell als Schnittstelle über allen genannten Komponenten.
Zum letzten Punkt möchte ich mich separat äußern, da sich darum die meisten Mythen ranken.
Die Rolle der KI: Entlasten statt Ersetzen
Ich stehe „digitalen Orakeln“ skeptisch gegenüber und habe bereits darüber geschrieben. Im Reaktionsprozess verfolgt die KI jedoch ein anderes Ziel: Sie soll weder Bedrohungen bewerten noch Entscheidungen treffen. Ihre Aufgabe ist es dafür zu sorgen, dass den Einsatzleiter nicht tausend Protokollzeilen pro Minute erreichen, sondern drei bestätigte Schlüsselereignisse, die seine Entscheidung erfordern.
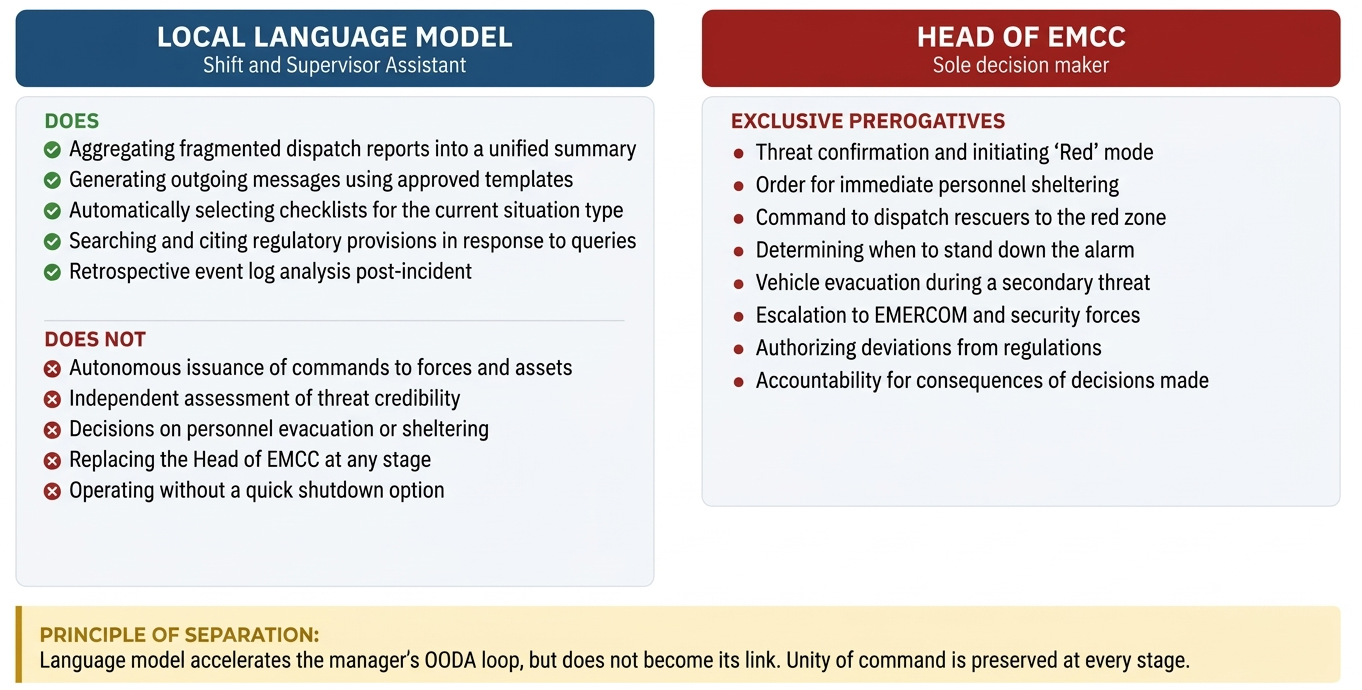
In der rechten Spalte fehlt bewusst der Punkt „Vorrang des Lebens vor dem technologischen Prozess“. Dies ist keine Entscheidung, die während eines Notfalls von jemandem getroffen wird – weder vom Modell noch vom Einsatzleiter. Es ist ein im Voraus in den Dokumenten verankerter Grundsatz, wie bereits oben erwähnt. Der Einsatzleiter entscheidet, wann und wie Personen evakuiert und Prozesse gestoppt werden – aber nicht, ob dies geschieht.
Drei Prinzipien, von denen wir nicht abweichen:
Das Modell läuft lokal, nicht in der Cloud. Im Ernstfall steht möglicherweise keine externe Verbindung zur Verfügung. Zudem enthält der Nachrichtenstrom operative Daten über Personal und Ausrüstung, die den Sicherheitsbereich nicht verlassen dürfen.
Erst der Prozess ohne KI, dann die KI. Die Richtlinie wird durch Trainings optimiert, und erst im Nachgang wird das Modell als Assistent integriert. Wenn ein System von Anfang an um ein Modell herum gebaut wird, führt dessen Ausfall zum Stillstand. Ist das Modell hingegen eine Ergänzung, verlangsamt sein Ausfall lediglich die Abläufe.
Das Modell besitzt keine Berechtigung, den Anlagenzustand zu verändern. Keine Befehle an Einsatzkräfte oder Mittel, keine automatischen Evakuierungsentscheidungen. Dies ist auf API-Ebene verankert und nicht nur in den Richtlinien festgelegt.
Das Ergebnis der Stresstests nach Implementierung der Nachrichtenfilterung: Dasselbe Personal bewältigte in denselben Szenarien die Arbeitslast souverän. Vor der Einführung war dies nicht der Fall.
Was das kostet
Eine Frage, die als Erste gestellt wird. Ich beantworte sie über den vermiedenen Schaden – nach derselben Logik wie im Artikel zur Budgetplanung.
| Minimal | Mittel | Vollständig | |
|---|---|---|---|
| Umfang | Richtlinien, Checklisten, Übungen, Dienstanweisungen | + Lagezentrum, ZKS-Dashboard, automatisierte Alarmierung, Werksfunk | + RTLS-Personenerfassung, lokales Sprachmodell, mobiles Lagezentrum |
| Einmalig | 1,5–3 Mio. RUB | 10–15 Mio. RUB | 30–50 Mio. RUB |
| Pro Jahr | 0,3–0,5 Mio. RUB | 2–3 Mio. RUB | 5–7 Mio. RUB |
| Abdeckung von Schwachstellen | 60–70 % | 80–85 % | 90–95 % |
| Personal | Funktion innerhalb der Notfallleitzentrale | 3–4 Personen pro Schicht | 5–7 Personen plus Analytiker |
Zum Vergleich: Der direkte Schaden durch einen schweren Brand in einem mittelgroßen Tanklager liegt unter Berücksichtigung von Ausfallzeiten zwischen 800 Millionen und 2,5 Milliarden Rubel. Bei einer konservativen Erwartung der Eintrittswahrscheinlichkeit von 8 % pro Jahr beträgt der erwartete vermiedene Schaden für das mittlere Szenario rund 50 Millionen Rubel jährlich – bei einer Amortisationszeit von etwa einem halben Jahr. Bei einer niedrigeren Wahrscheinlichkeit verlängert sich die Amortisation auf 2 bis 3 Jahre, bleibt aber positiv.
Ich empfehle, die Budgetverteidigung nicht mit dem Vollszenario zu beginnen. Starten Sie mit dem Minimalszenario: Es erzielt den Hauptteil der Wirkung, kostet so viel wie ein durchschnittlicher Dienstleistungsvertrag und zeigt nach zwei Monaten in Übungen auf, wo Technologie benötigt wird und wo gedruckte Karten im Schutzraum ausreichen.
Selbsttest für Ihren Standort
- Wer in der Nachtschicht besitzt die schriftliche Befugnis, ohne Rücksprache die Schutzraumevakuierung und den Not-Aus anzuordnen?
- Weiß der Disponent, was beim Signal eines Drohnenanflugs zu tun ist, oder meldet er das Ereignis nur nach oben?
- Wie viele Kommunikationsebenen wurden bei Ihnen tatsächlich durch die Abschaltung der ersten beiden Stufen getestet?
- Wie viele Personen befinden sich laut Zutrittskontrollsystem aktuell auf dem Gelände, und von wie vielen können Sie innerhalb von 10 Minuten den Aufenthalt im Schutzraum bestätigen?
- Sind in der RACI-Matrix Subunternehmer erfasst, deren Anlagen sich innerhalb Ihres Betriebsgeländes befinden?
- Wann fand die letzte Übung bei minimaler Schichtbesetzung nachts und ohne Werkleitung statt?
- Wie viele Parameter werden auf dem Hauptbildschirm des Einsatzleiters im Krisenmodus angezeigt? Mehr als sieben stellen keine Hilfe dar, sondern eine Belastung.
- Wann wurde die Richtlinie zuletzt aktualisiert? Wenn dies länger als ein Quartal her ist, haben sich in der Zwischenzeit Dienstleister, Anlagen und Personal verändert.
Fazit
Die Vorbereitung auf Vorfälle mit unbemannten Luftfahrzeugen ist weder eine Modescheinung noch eine übertriebene Initiative. Es ist die Erfüllung dessen, was gesetzliche Vorschriften zur Anlagensicherheit von Betreibern gewerblicher Gefahrenanlagen ohnehin verlangen: auf die Lokalisierung von Störfällen vorbereitet zu sein, Personal zu schützen und Schäden zu minimieren. Lediglich die Ursache des auslösenden Ereignisses hat sich geändert.
In dem Moment, in dem auf dem Gelände eine Außergewöhnlichkeit eintritt, trifft eine konkrete Person mit einem konkreten Plan ihres Standorts, einer geschulten Schicht, funktionierender Kommunikation und kühlem Kopf die Entscheidung. Alles oben Beschriebene dient dem einen Zweck: ihr diese Möglichkeit zu verschaffen. Denn für das Ergebnis stehen wir in der Verantwortung.
Kommentare 2