施設上空のUAV:人々と資産の保護対策
ドローン(UAV)による攻撃は、私たちの日常の一部となりつつあります。ほんの数年前まで、産業施設へのUAV落下のニュースはきわめて異例なものでした。しかし今日では、火災や減圧、製品漏洩と並ぶ非常事態(コンティンジェンシー)の一因としてリストアップされています。連日の報道でも、石油貯蔵施設、港湾ターミナル、圧縮機ステーションなど、国内各地の多様な施設への攻撃が取り上げられています。
そして、発災直後の最初の30分間に現場で起こることに対する責任は、他ならぬ私たち自身にあります。公的救助機関や警察、警備会社ではありません。私たちが守るべきは会社の資産です。貯蔵タンク群、配管ラック、復旧に数か月を要する重要設備などです。そして何より私たちが最優先で責任を負うべきは、現場の作業員、すなわち着弾時に屋外現場や操作室、出荷作業場にいる人々の命です。この責任を免除してくれる者は誰もいませんし、代わりに果たしてくれる者もいません。
本記事では、UAVの検知方法や迎撃方法については触れません。それは私たちの専門領域ではないからです。本稿で扱うのは、私たちの管轄下にある事項、すなわち「人員を確実に退避させ、設備を安全状態に移行させ、被害を局限化するための緊急対応をいかに組織化するか」です。ここに記載されている内容はすべて、実際の施設での訓練を通じて検証されたものであり、その結論の多くは試行錯誤の末に得られたものです。
産業事故リスク要因としてのUAV
経営陣および実務担当者がまず認識すべき重要な点は、UAVが施設に落下した後の事故進展プロセスは、従来の産業事故と全く同じ法則に従うという事実です。容器や配管の物理的損傷、着火、隣接タンクへの熱影響、ドミノ倒し的な連鎖リスク。これらはまさに私たちがHAZOPやBow-Tie分析で評価し、緊急事態対応計画(ERP)の対象としてきたシナリオそのものです。起因事象が異なるだけで、物理的なメカニズムは同じなのです。
ここから実務上の重要な結論が導き出されます。私たちは新しい安全管理体系を一から構築する必要はありません。既存のエンジニアリングおよび安全管理のフレームワークに、要因の特定、リスク評価、予防措置、被害軽減・終息措置、教育・訓練といった固有のシナリオや手順を追加すればよいのです。これは私たちが日頃から行っている業務の延長線上にあります。
さらに重要となる第二の結論があります。公的消防・救助隊が到着した際、彼らは標準的な手順に従って対応します。しかし、「最初に遮断すべきバルブはどれか」「火災発生点に対して風向はどう影響しているか」「出入管理システム(PACS)に登録されていない下請業者の作業員40名が現場のどこにいるか」を把握しているのは、当日の現場シフト勤務者だけです。大規模産業事故における被害の大部分は、発災後10〜30分間の初期対応によって防止可能です。この「ゴールデンタイム」の成否は、完全に私たちの手にかかっています。
タイムラインに基づいた対応計画の策定
規程の策定に着手した際、私たちが最初に行ったのは、標準的なインシデントの推移を監視システムの初期シグナル検知から事態の収束まで、段階的なフェーズに分解することでした。各フェーズにおいて施設が移行すべき「警戒・対応モード」を定め、次のフェーズへの制御不能な移行を防ぐための「必須の単一アクション」を特定しました。具体的なチェックポイントや目標標準時間は、立地条件、設備特性、導入されている監視システムによって施設ごとに異なります。そのため、ここでは詳細な時間軸ではなく、汎用的な「モード変遷のロジック」を示します。このロジックはあらゆる施設に共通であり、訓練シナリオの骨幹となっています。
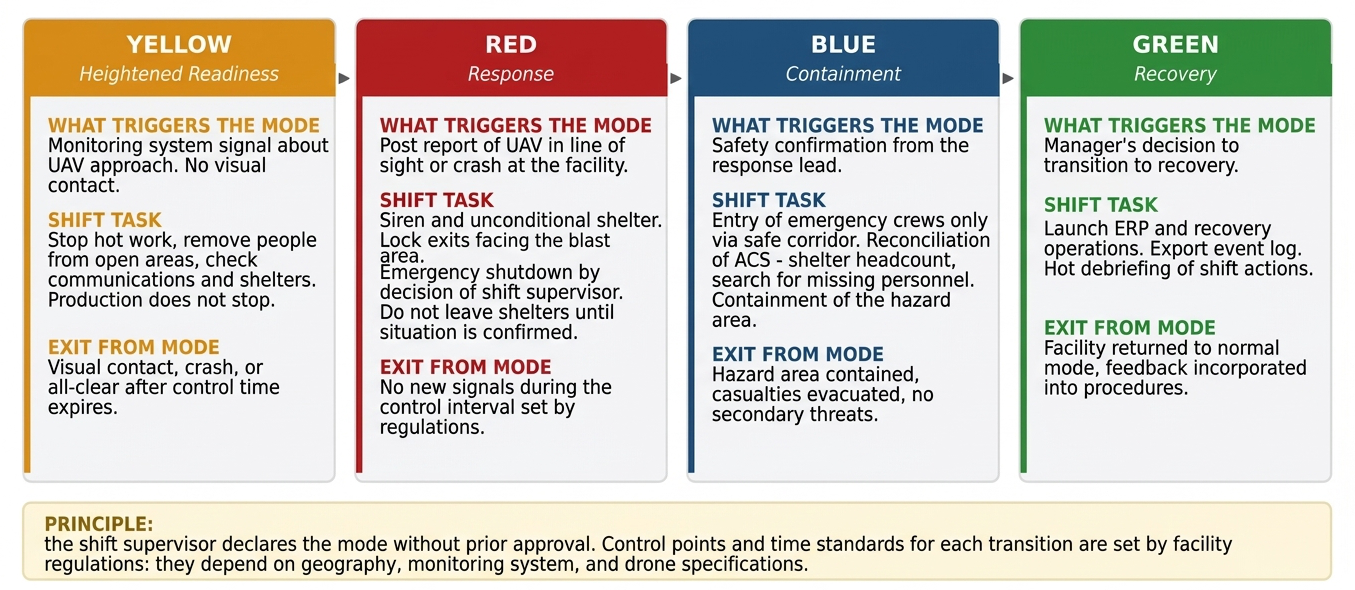
このロジックを実地訓練で検証した際、浮き彫りになった課題は以下の通りです。
接近警報の検知から目視確認までの間には、「早期警戒タイムウィンドウ」が存在します。これはわずか数分間ですが、火気使用作業の停止、屋外現場からの人員退避、操業を全停止させることなく施設を警戒モードへ移行させるには十分な時間です。しかし実際の運用では、監視システムからの警報が指令員に迅速に届かないか、届いても具体的なアクションプランを伴わないため、この貴重な時間が完全に無駄になってしまうケースが多く見られます。
最もクリティカルなのは、目視確認後の最初の数分間です。この時間内に作業員が退避壕(シェルター)へ避難できるかどうかが分かれ目となります。出入口のゲートが閉鎖されるか、あるいはパニックになった群衆が破片飛散エリアに向かって逃走してしまうかが決まります。初期の訓練において、「机上の理論」で作成されたマニュアルの多くが破綻するのはまさにこの部分です。定められた時間内に全員の避難が安全かつ確実に完了しない限り、マニュアルに書かれたその他の手順はすべて二次的なものに過ぎません。
第1波の着弾後の「待機期間」は、多くの現場で見落とされがちです。二次攻撃(第2波)が発生するリスクが常に存在するからです。「現場の安全が確認されるまでシェルターから出ない」というルールと、「自衛防災隊は安全なアクセスルート経由でのみ現場進入する」という徹底が、隊員の命を救います。しかし、心理的に人間は状況を確認しようと外に出たがる傾向があります。この行動制御は専用の訓練が必要であり、一度の訓練で身につくものではありません。待機時間の遵守は、各施設が基準を定め、ストップウォッチを用いて訓練時に徹底検証すべき項目です。
実戦的訓練によって判明した課題
私たちは「接近」「敷地内落下」「二次影響」「通信障害」の4つのシナリオに基づき、机上訓練および実地訓練を複数サイクル実施しました。さらに、夜間の最小人数シフトでのシナリオもそれぞれ実施しました。新しい手順書の初回適用時には、平均して10〜15件の重大な改善点が抽出されます。その中には施設を問わず頻発する典型的な問題点があり、以下に具体的に挙げます。
避難指示を発令する権限の不在。 マニュアルには「工場長が判断する」と記載されているものの、夜間には工場長が不在です。シフトリーダーは誤報時の生産停止リスク、ウォーターハンマー現象の発生、製品バッチの損失を恐れ、プロセスの緊急停止を躊躇します。確認電話に追われている間に5分間が経過してしまいます。そのため、私たちは社内規程を改正し、「当直責任者は上層部の事前承認なしに、無条件の避難指示および緊急停止を発令する権限を有する」と明記しました。設備や生産よりも人命を優先する方針は、発災前に公的文書として確立されていなければなりません。発災時にその是非を議論している余裕はないのです。
有名無実化した責任権限表(RACI)。 「敷地内に位置するが、協力会社が所有・運用するボイラー設備は誰が緊急停止させるのか」——初回の訓練では誰も回答できませんでした。警報の発令、集合場所への退避用バスの配車、シェルター内での人員確認といった各標準アクションに対するRACIマニュアルを、協力会社を交えた机上検証で綿密に作り込み、社内命令として承認の上、ラミネート加工したカードにして全シェルターに常備しました。この体制が円滑に機能するまでには4回の改訂を要しました。
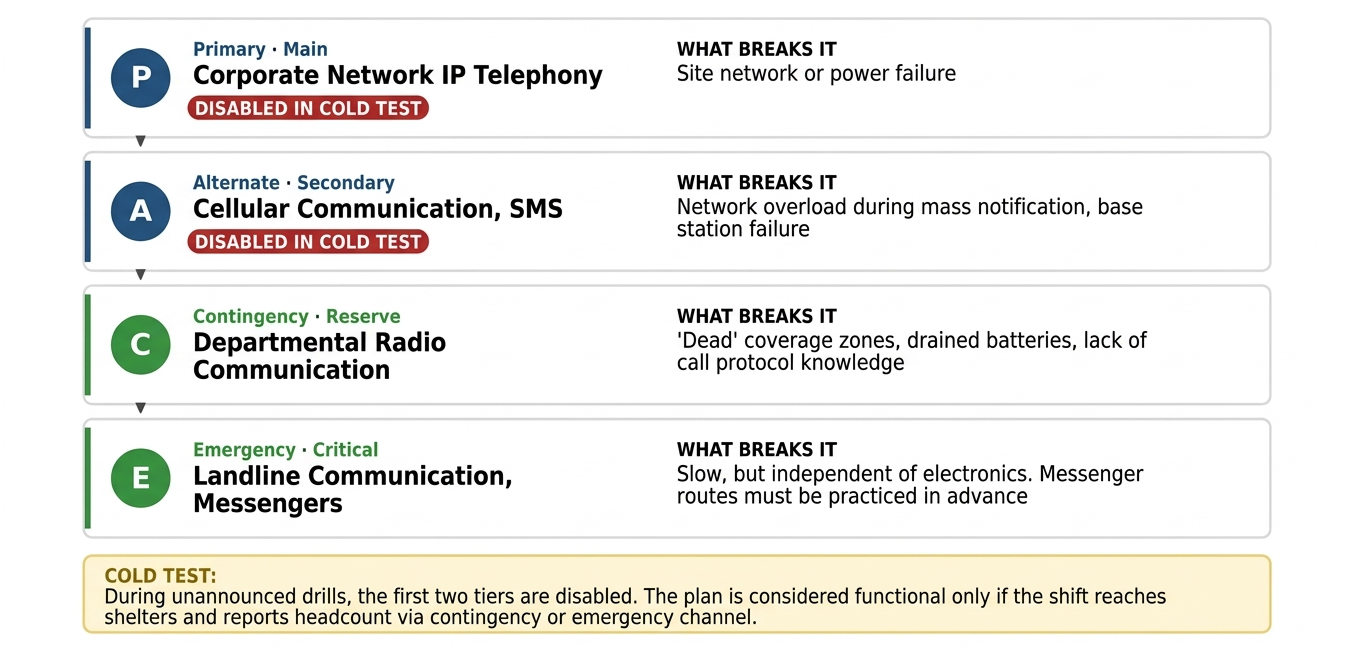
携帯電話網への過度な依存。 一斉通報時には公衆携帯電話回線が輻輳(パンク)します。社内チャットツールもインターネット接続が途絶すれば機能しません。私たちは各重要通信ラインに対して「PACEプラン(主通信・副通信・予備・緊急)」を策定しました。具体的には、IP電話 → SMS併用携帯網 → 自社無線 → 固定有線電話・伝令の順でバックアップを設定しました。さらに、訓練時には予告なしで上位2レベルの通信遮断を行う「ブラインドテスト」を実施しています。
情報過多による指揮官の思考停止。 センサーからの発報、監視カメラ映像、各拠点からの報告、電話問い合わせなど、発災直後の5分間には数百件のイベントが一挙に押し寄せます。ロギング(記録)と意思決定を同時にこなそうとする指揮官は、どちらも不十分になります。ストレステストの実施中、メッセージ処理のバックログが急増し、重要情報が紛失され、状況を把握できた時にはすでに事態が次のフェーズへ進んでしまっている現象が確認されました。これについては後述します。
所在不明者の発生。 出入管理システム(PACS)上は312名が構内に在籍しているにもかかわらず、避難先で確認できたのは280名に留まりました。残りの32名はどこへ行ったのでしょうか。一時入構許可証で入場した外部作業員、貨物ドライバー、見学者などがその典型です。「PACSデータ」と「シェルターからの点呼結果」の迅速な照合システムがなければ、救助隊はすでに退構した人物の捜索に無駄な時間を費やす一方で、実際に取り残された作業員を見落とす危険が生じます。
導入の進め方:1か月・最小予算でのスタート
朗報なのは、防護効果の大部分は高額な機材の導入ではなく、規程の整備と継続的な訓練によって達成できるという点です。私たちの試算では、最小限の体制構築であっても、致命的な脆弱性の60〜70%をカバーすることが可能です。実務における具体的なステップは以下の通りです。
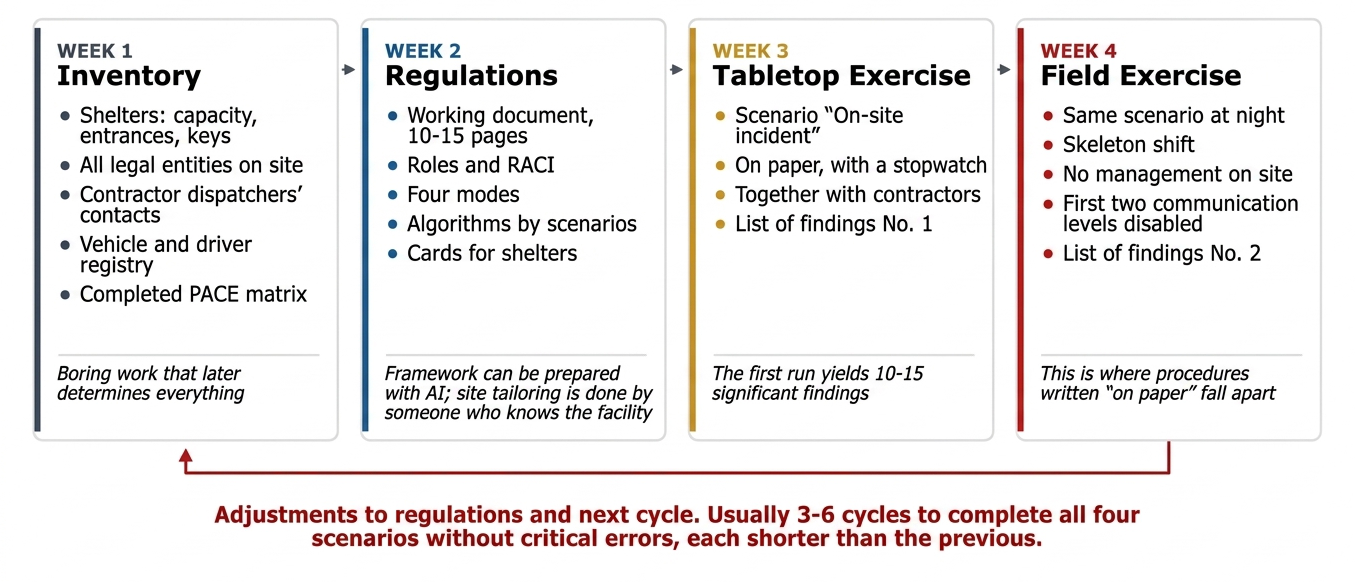
【第1週:現状調査・棚卸し】各シェルターの収容人数・入口図面・鍵の管理状況の確認。構内に所在する全関連法人の組織構造の把握。協力会社指令員の緊急連絡先一覧。ドライバー情報を含む構内車両レジストリの整備。PACE通信プランの策定。地道な作業ですが、緊急時に真価を発揮するのはこの基礎データです。
【第2週:規程・マニュアルの策定】棚に飾る分厚い書類ではなく、現場で直ちに使える10〜15ページの実用的な要領書を作成します(役割分担、警戒モード[イエロー・レッド・ブルー・グリーン]、シナリオ別フローチャート、RACIマニュアル)。生成AIツールを活用して下案を作成することも有効ですが(シミュレーターに関する別稿参照)、自社施設の実情に合わせたローカライズは、現場を熟知した担当者が行う必要があります。
【第3週:机上訓練の実施】「敷地内落下」シナリオに基づき、タイムラインとストップウォッチを用いた卓上演習を実施します。抽出された課題や改善点をリスト化します。
【第4週:実地訓練の実施】夜間の最小人数シフトの体制下で、同一シナリオの実地演習を行います。管理者不在、携帯電話回線遮断の条件下で実施し、2つ目の課題リストを作成します。マニュアルを修正し、次の改善サイクルへとつなげます。
4つのシナリオすべてを致命的なエラーなく運用できるようになるには、通常3〜6回の改訂サイクルが必要です。回数を重ねるごとに改訂作業の負荷は軽減されていきます。
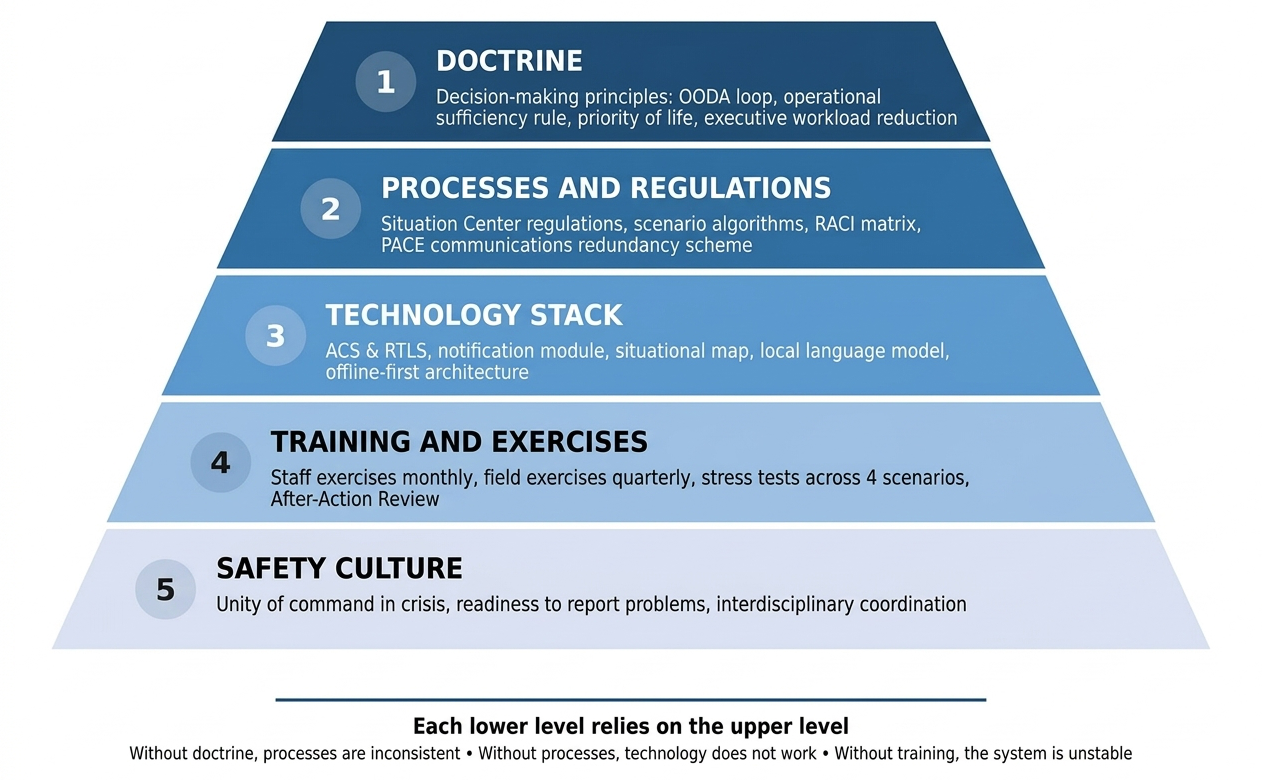
各レベルの優先順位にご注目ください。テクノロジー基盤の導入は第3段階に過ぎません。私たちは「40/40/20の法則」を採用しています。すなわち、労力の40%を「規程整備と訓練」に、40%を「技術的防護手段」に、20%を「司令室等の施設・備品」に配分します。ラミネート加工されたチェックリストを保持し訓練されたシフトチームは、高価なダッシュボードを前にした未熟なチームよりも遥かに優れた緊急対応能力を発揮します。
テクノロジーの導入が必要となる段階
組織的・運用上の対策には限界が存在します。受信する情報量が当直シフトの処理能力を超過した時にその限界に達します。数百名規模の作業員と多数の協力会社が混在する大規模な物流・産業拠点では、発災後わずか数分でこの許容量を超えてしまいます。
私たちが定義した必須のシステム構成は、以下の6つのモジュールからなります。
- 人員管理システム:PACS(出入管理)との連動、避難完了ボタンを備えたモバイルアプリ、未確認者の自動照合機能。
- リアルタイム状況マップ:施設平面図、ステータス表示レイヤー、リソース配置レイヤー、動的危険ゾーン表示(破片飛散半径300m、風向に応じた拡散予測等)。
- 一斉通報システム:全通信チャネルを一元管理する単一インターフェース、定型文テンプレート、配信到達確認。
- 車両配車管理:避難用バスの現在地および運行状況の可視化。
- イベントログ機能:事後検証(AAR)のための自動タイムライン記録。
- ローカル大規模言語モデル(LLM):上記システム群を統括するインターフェース層。
最後のLLMモジュールについては、誤解や誤った認識が最も多いため、詳細を説明します。
AIの役割:人間の代替ではなく負荷軽減
私自身、AIを「万能の予言者」のように過信することには懐疑的であり、その旨は過去の論考でも述べました。しかし、緊急対応ラインにおけるAIの役割は全く別のところにあります。脅威の判定や意志決定を行うことではありません。1分間に1,000行に及ぶ生のログデータの中から、指揮官が判断を下すべき「要対応の確定イベント3件」へと情報を圧縮・整理して提示することにあります。
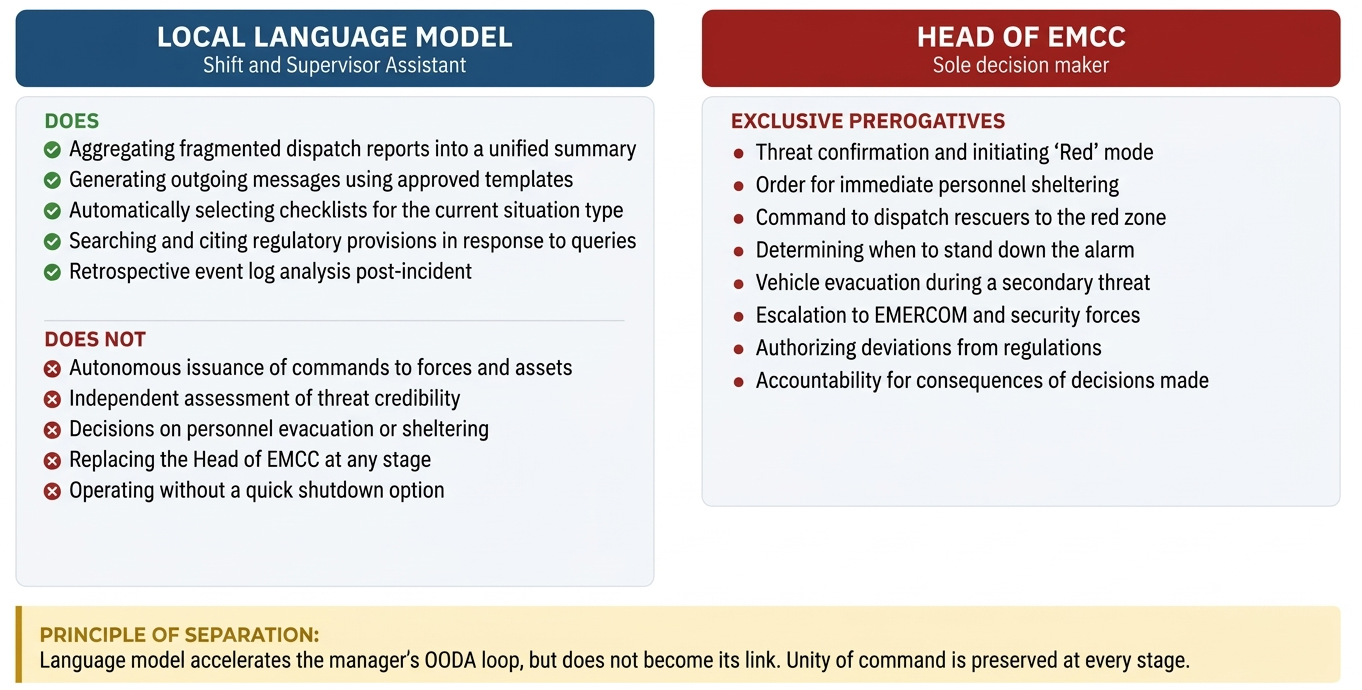
右側の指揮官専任事項の列には、「操業プロセスより人命を優先する」という項目を意図的に含めていません。これは発災時にAIモデルや指揮官が判断する事柄ではないからです。先述した通り、これは事前に文書として定義されている不変の原則(前提条件)です。指揮官が決定するのは「いつ、どのように全員を避難させ、プロセスを停止させるか」の手段であり、「避難を実行すべきかどうか」の可否ではありません。
私たちが堅持している3つの基本原則は以下の通りです。
【クラウド非依存のローカルモデル運用】緊急時には外部通信回線が断絶する可能性があります。また、ログデータには人員や重要設備に関する機密情報が含まれるため、セキュリティ境界外へのデータ流出を防ぐ必要があります。
【AI非依存の運用基盤の先行構築】まず人手と規程による運用体制を訓練によって確立し、その上でAIをアシスタントとして組み込みます。システム全体が最初からAI前提で構築されていると、AI障害時に全機能が麻痺します。AIがアドオン(拡張機能)として位置付けられていれば、障害が発生しても処理速度が低下するだけで運用自体は継続可能です。
【制御権限の完全分離】AIモデルには、施設の運用状態を変更する直接的な権限を与えません。防災隊への指示発信や自動避難命令の発令権限は一切持たせません。これは運用方針レベルだけでなく、APIアーキテクチャのレベルで厳格にブロックされています。
AIによる情報フィルタリング導入後の負荷テスト結果:同一のシフト人員が同一の障害シナリオに対し、混乱することなく確実に対処できるようになりました。導入前には達成できなかったレベルです。
導入コストと投資対効果(ROI)
予算審議で最初に議題となる費用面について説明します。予算策定に関する過去の記事と同様、「回避された想定被害額」の観点から費用対効果を算出します。
| 項目 | ミニマム(最小) | ミディアム(標準) | フル(完全) |
|---|---|---|---|
| 構成要素 | 規程・手続書、チェックリスト、訓練実施、当直要領 | + 司令室整備、PACSダッシュボード、一斉通報自動化、無線インフラ | + RTLSリアルタイム位置測位、ローカルLLM、可搬型統合司令車(CP) |
| 初期構築費用(CAPEX) | 150万〜300万ルーブル | 1,000万〜1,500万ルーブル | 3,000万〜5,000万ルーブル |
| 年間運用費用(OPEX) | 30万〜50万ルーブル | 200万〜300万ルーブル | 500万〜700万ルーブル |
| 脆弱性カバー率 | 60〜70 % | 80〜85 % | 90〜95 % |
| 要員体制 | 既存当直司令部門が兼務 | 1シフトあたり3〜4名 | 1シフトあたり5〜7名+アナリスト |
比較参考として、中規模油槽所における重大火災事故の直接的被害(操業停止損害を含む)は、8億〜25億ルーブルに達します。発災確率を年間8%と保守的に見積もった場合、「ミディアム(標準)」構成における年間リスク削減効果(期待回避損失額)は約5,000万ルーブルとなり、投資回収期間は約半年です。より低い確率見積もりであっても、回収期間は2〜3年に伸びるものの、投資対効果は依然としてプラスを維持します。
予算申請の際は、「フル構成」ではなく「ミニマム構成」からのスタートを推奨します。ミニマム構成であっても主要な防護効果を得ることができ、コストは一般的な業務委託契約1件分程度に収まります。導入から2か月後の訓練を通じて、どこにテクノロジー投資が必要であり、どこがシェルター内の運用カードで十分対応できるかが明確になります。
自社体制のセルフチェックリスト
- 夜間シフトにおいて、事前承認なしで避難指示および緊急停止を命じる文書化された権限を誰が保持していますか?
- 指令員はUAV接近警報を受信した際のアクションプランを把握していますか?それとも単に上層部へ報告するだけですか?
- 通信インフラのバックアップテストにおいて、上位2レベルを実際に遮断して検証を行った通信ラインは何系統ありますか?
- 現在、出入管理システム(PACS)上で構内に在籍している人数のうち、10分以内にシェルターでの無事を照合確認できる割合は何%ですか?
- 敷地内に設備を保有・運用する協力会社は、RACIマニュアルに明確に組み込まれていますか?
- 夜間・管理者不在・最小人数シフトという条件での実地訓練を最後に実施したのはいつですか?
- 危機管理モード時における指揮官ダッシュボードの表示主要指標は何項目ですか?(7項目を超えると、意思支援ではなく過負荷となります)
- 防災規程の最終改訂時期はいつですか?(四半期以上更新されていない場合、現場の作業員、設備、協力会社の状況変化に追従できていません)
おわりに
UAVインシデントへの備えは、一時的な流行や過剰なイニシアチブではありません。それは、危険物を扱う特定産業施設事業者に義務付けられている法的要求事項(事故の発生防止・拡大防止、従業員の保護、被害の最小化)の確実な履行そのものです。変化したのは、事故を引き起こす要因(トリガー)に過ぎません。
施設で緊急事態が発生したその瞬間、現場で判断を下すのは、担当施設のマップを掌握し、訓練されたチームを率い、活きた通信手段と冷静な思考を備えた現場指揮官です。本稿で述べたすべての取り組みは、指揮官にその能力を発揮させるための環境を整えることに集約されます。最終的な結果に対する責任を負うのは、私たち現場の安全管理者なのだから。
コメント 2