Drones sobre a instalação: como proteger pessoas e ativos
Os ataques com drones estão se tornando parte do nosso dia a dia. Há apenas alguns anos, a queda de um drone em uma planta industrial era algo extraordinário. Hoje, porém, é um item na lista de fontes de emergência, ao lado de incêndios, despressurização e derramamento de produtos. Nas notícias, ouvimos falar de ataques a diversas instalações em diferentes regiões do país: refinarias e depósitos de combustível, terminais portuários, estações compressores e outros.
E a responsabilidade pelo que acontece no local na primeira meia hora é nossa. Nem dos serviços de emergência, nem da guarda nacional, nem da segurança corporativa. Somos responsáveis pelos ativos da empresa: parques de tanques, racks de tubulação e equipamentos cuja restauração leva meses. E, acima de tudo, somos responsáveis pelo pessoal: pelas pessoas que, no momento do impacto, estão em áreas abertas, salas de controle ou no carregamento. Ninguém vai tirar essa responsabilidade de nós, e ninguém vai cumpri-la por nós.
Neste artigo, não falarei sobre como detectar e abater drones. Isso não é da nossa alçada. Falarei sobre o que está na nossa esfera de controle: como organizar a resposta para que as pessoas fiquem abrigadas, os equipamentos em estado seguro e os danos permaneçam localizados. Tudo o que está escrito aqui foi testado em um local real durante simulados, e algumas conclusões não foram fáceis de obter.
O drone como fonte de emergência tecnológica
A primeira coisa a registrar para si mesmo e para a administração: após a queda de um drone na fábrica, o acidente se desenvolve segundo as mesmas leis de qualquer outro. Dano mecânico ao tanque ou tubulação, ignição, impacto térmico nos tanques vizinhos, risco de efeito dominó. Essa é a cadeia que calculamos no HAZOP e Bow-Tie e para a qual o plano de emergência é elaborado. O evento iniciador é diferente, mas a física é a mesma.
Disto decorre uma conclusão prática. Não precisamos inventar uma nova disciplina. Precisamos apenas adicionar cenários e procedimentos específicos ao circuito de engenharia existente: identificação da fonte, avaliação de riscos, medidas de prevenção, medidas de resposta, treinamento e simulados. Um trabalho familiar.
Há uma segunda conclusão, ainda mais importante. Quando as equipes de resgate chegarem, agirão de acordo com procedimentos genéricos. Qual válvula fechar primeiro, para onde o vento sopra em relação ao foco da emergência, onde na planta estão 40 trabalhadores terceirizados que não constam em nosso sistema de controle de acesso — só a nossa equipe de turno sabe. A maior parte dos danos em grandes acidentes industriais pode ser evitada com ações nos primeiros 10 a 30 minutos. Essa janela é inteiramente nossa.
O tempo de incidente como ferramenta de planejamento
Quando começamos a desenvolver o protocolo, a primeira coisa que fizemos foi dividir um incidente típico em fases: do primeiro sinal dos sistemas de monitoramento até a localização do foco. Para cada fase, definimos o modo de operação da instalação e a ação única sem a qual a fase seguinte se torna incontrolável. Os pontos de controle e metas de tempo específicos variam de acordo com a instalação: dependem da geografia, das características dos drones e dos sistemas de monitoramento disponíveis. Por isso, apresento aqui não a cronometria exata, mas a lógica dos modos de operação. Ela é universal e serviu de base para todos os cenários de simulados.
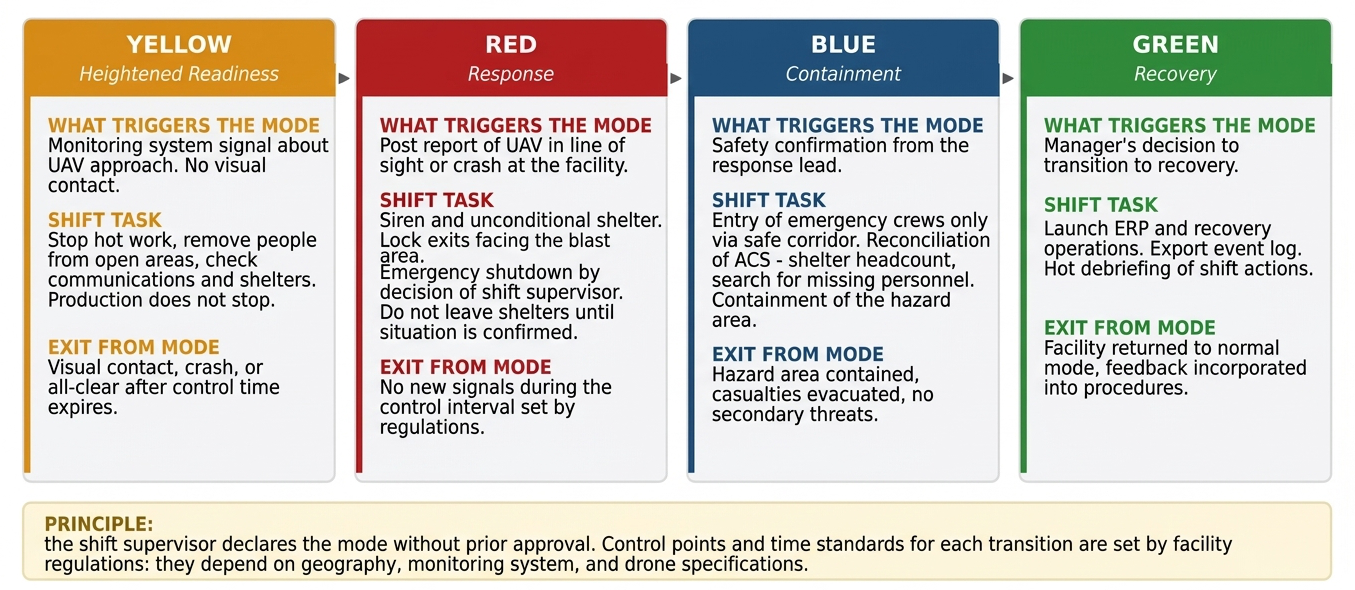
Ao testarmos essa lógica nos simulados, observamos os seguintes pontos.
Entre o sinal de aproximação e o contato visual existe uma janela de alerta. Ela dura poucos minutos, mas esse tempo é suficiente para interromper trabalhos a quente, retirar pessoas de áreas abertas e colocar a instalação em estado de prontidão elevada. Sem parar a produção. Na prática, o sinal dos sistemas de monitoramento ou não chega ao operador, ou chega sem um algoritmo de ação, perdendo-se toda a janela.
O intervalo crítico são os primeiros minutos após o contato visual. Ou as pessoas estão abrigadas, ou não estão. A saída pela portaria ou está bloqueada, ou a multidão corre na direção dos estilhaços. É exatamente aqui que a maioria dos procedimentos criados "no papel" falha nos primeiros treinos. Até que o abrigamento ocorra dentro do tempo estabelecido pelo procedimento, todo o resto no protocolo é secundário.
Quase todos subestimam o período de espera após o primeiro impacto. Um segundo ataque é possível. A regra de "não sair dos abrigos até a confirmação da situação" e a entrada das equipes de emergência na zona apenas por um corredor seguro salvam vidas de socorristas. Contudo, psicologicamente, o pessoal tende a sair para olhar. Isso requer treinamento específico, e não se aprende de primeira. O tempo de retenção é um parâmetro que cada instalação define para si e que é verificado com cronômetro durante os simulados.
O que os simulados revelaram
Realizamos vários ciclos de simulados de mesa e de campo em quatro cenários: "Aproximação", "Queda na instalação", "Impacto secundário" e "Falha de comunicação". Além disso, testamos uma variação de cada cenário com a equipe noturna reduzida. O primeiro teste de um novo procedimento gera de 10 a 15 observações significativas. Algumas se repetem de uma fábrica para outra e valem a pena ser mencionadas diretamente:
Ninguém tem autoridade para decretar o abrigamento. O protocolo diz: a decisão é do diretor. À noite, não há diretor. O supervisor de turno hesita em parar o processo: e se for alarme falso, golpe de aríete ou perda de lote? Enquanto se fazem ligações, passam-se cinco minutos. Estabelecemos por portaria: o supervisor de turno tem o direito de decretar abrigamento incondicional e parada de emergência sem aprovações prévias. A prioridade da vida sobre os equipamentos deve ser registrada formalmente antes do incidente. Discutir isso durante uma emergência é inaceitável.
A matriz de responsabilidades existe, mas ninguém a viu. Quem desliga a caldeira se ela pertence a um terceirizado, mas fica dentro do nosso perímetro? No primeiro treino, ninguém soube responder. Mapeamos a matriz RACI para cada ação típica — acionar o alarme, enviar ônibus para o ponto de encontro, contar as pessoas no abrigo — em reuniões com os terceirizados, aprovamos por portaria e imprimimos em cartões plastificados para cada abrigo. A matriz passou por quatro iterações até funcionar na prática.
O único canal de comunicação é o celular. Em notificações de massa, a rede celular fica congestionada. O aplicativo de mensagem corporativo funciona enquanto houver internet. Preenchemos o plano PACE para cada linha crítica: telefonia IP, depois celular com SMS, rádio corporativo, telefonia fixa e mensageiros. E introduzimos um teste "a frio": nos simulados, desligamos os dois primeiros níveis sem aviso prévio.
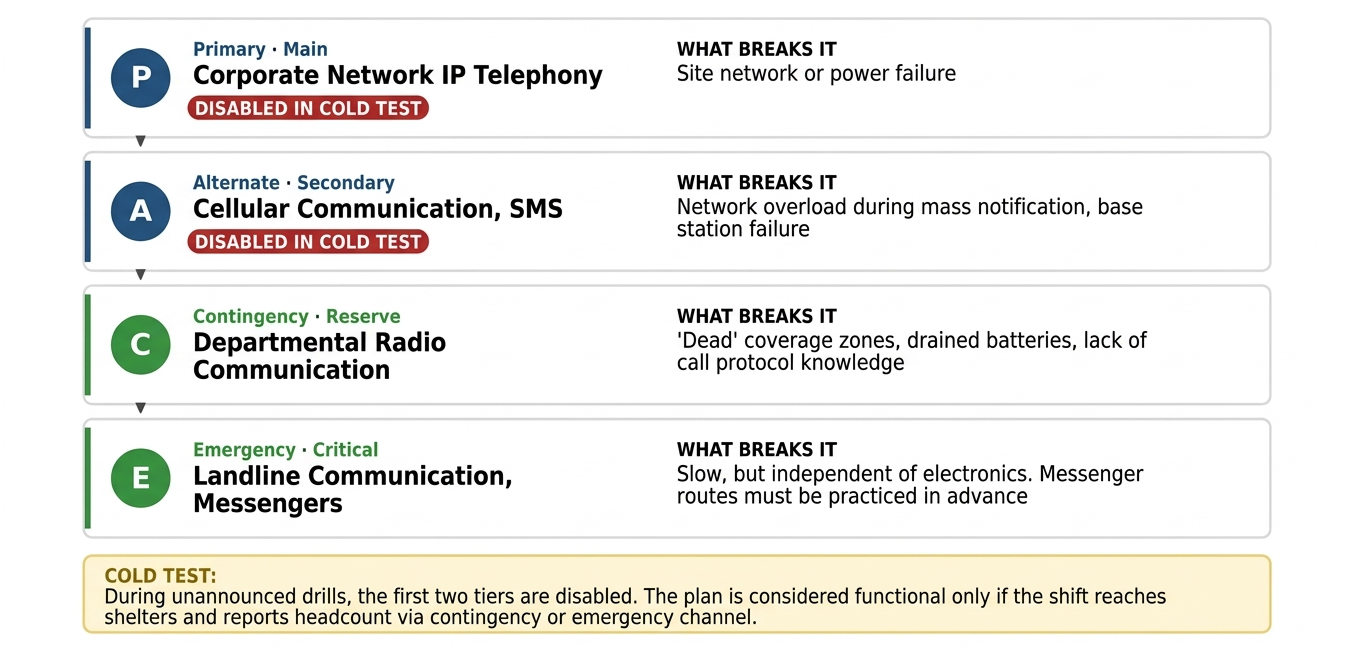
O líder se afoga no fluxo de informações. Sensores, vídeos, relatórios de postos, chamadas. Nos primeiros cinco minutos, ocorrem centenas de eventos. Quem tenta ler o diário de bordo e tomar decisões ao mesmo tempo não consegue fazer nenhum dos dois. Vimos isso nos testes de estresse: a fila de mensagens cresce, parte se perde e o panorama geral só é reconstruído quando a situação já avançou. Trataremos disso separadamente abaixo.
Pessoas não contabilizadas. O controle de acesso mostra 312 pessoas no local, mas nos abrigos foram contadas 280. Onde estão as outras 32? Terceirizados com credenciais temporárias, motoristas no carregamento, visitantes. Sem a reconciliação "controle de acesso vs. confirmação no abrigo", as equipes de resgate serão enviadas para procurar quem já saiu da fábrica, enquanto os que ainda estão lá não serão encontrados.
Por onde começar: um mês e orçamento mínimo
A boa notícia é que a maior parte do efeito de proteção não é alcançada com tecnologia, mas com procedimentos e simulados. Segundo nossas estimativas, o nível mínimo de implementação cobre de 60% a 70% das vulnerabilidades críticas. O que isso significa na prática.
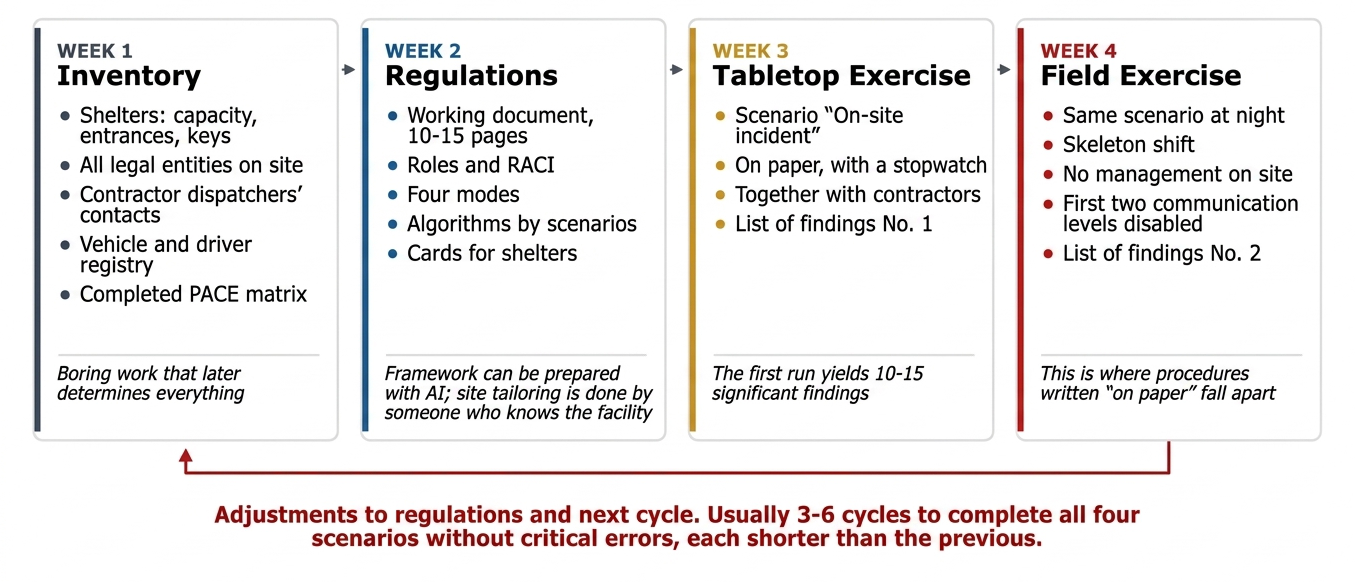
Primeira semana — inventário. Abrigos com capacidade, rotas de acesso e chaves. Estrutura organizacional com todas as entidades jurídicas no local. Contatos dos operadores de terceirizados. Cadastro de veículos e motoristas. Plano PACE preenchido. Um trabalho monótono, mas que define o sucesso do plano.
Segunda semana — protocolo. Não um volume para ficar na prateleira, mas um documento operacional de 10 a 15 páginas: funções, modos de operação (amarelo, vermelho, azul, verde), algoritmos por cenário, matriz RACI. A estrutura pode ser preparada com ferramentas de IA, como mencionei no artigo sobre o simulador. No entanto, a adaptação à instalação só pode ser feita por quem conhece o local.
Terceira semana — simulado de mesa. Cenário "Queda na instalação" no papel, com cronômetro. Lista de observações.
Quarta semana — simulado de campo com equipe reduzida. O mesmo cenário à noite, sem a gerência presente e com a comunicação celular desligada. Segunda lista de observações. Ajustes. Próximo ciclo.
Um procedimento que passa por quatro cenários sem erros críticos geralmente requer de 3 a 6 ciclos de ajuste. Cada ciclo subsequente é mais curto que o anterior.
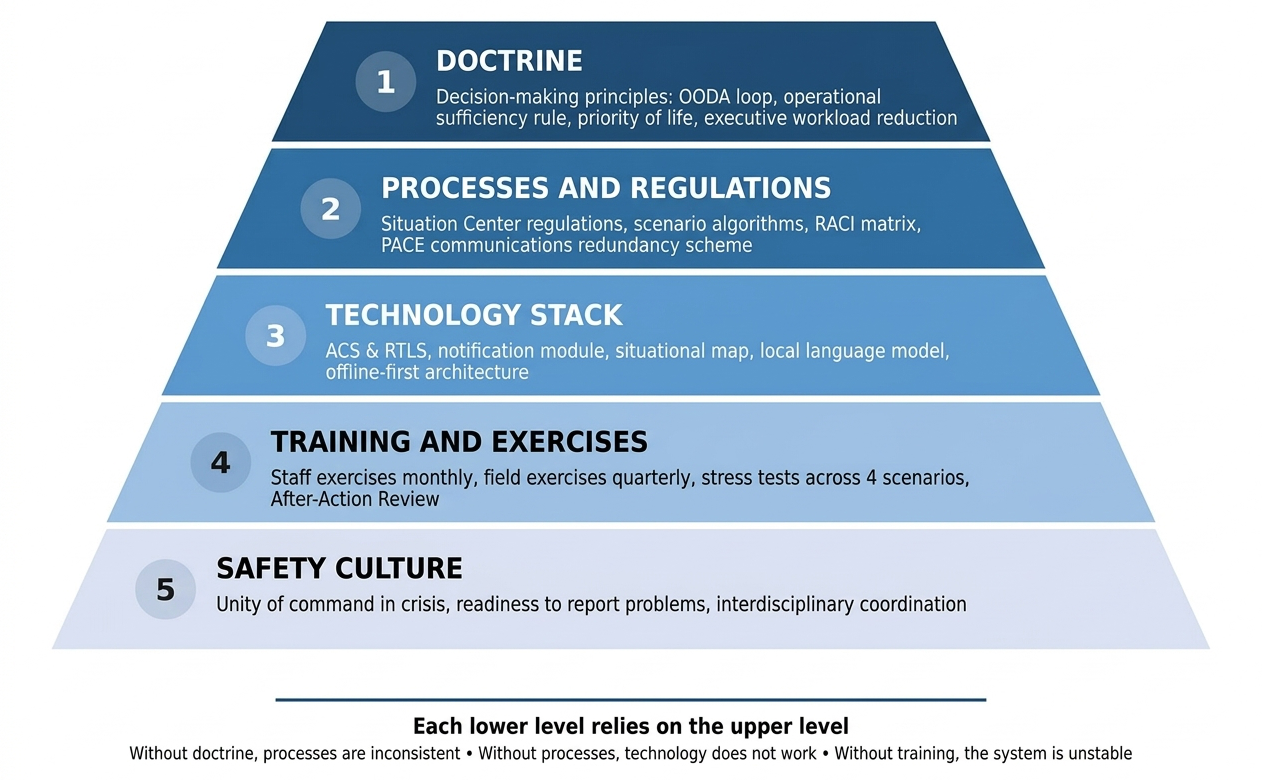
Observe a ordem dos níveis. O pacote tecnológico vem apenas em terceiro lugar. Adotamos a regra 40/40/20: 40% de esforço em procedimentos e simulados, 40% em meios técnicos e 20% em instalações e equipamentos da sala de crise. Uma equipe treinada com um checklist em mãos terá um desempenho melhor do que uma equipe inexperiente com um painel caro.
Quando a tecnologia se torna indispensável
As medidas organizacionais têm limites. Esse limite é atingido quando o volume de sinais de entrada excede o que a equipe de turno é capaz de processar. Em um grande centro logístico ou de transporte com centenas de pessoas por turno e dezenas de empresas terceirizadas, esse limite é alcançado logo nos primeiros minutos.
O conjunto operacional mínimo que definimos consiste em seis módulos:
- controle de pessoal: integração com o sistema de controle de acesso, aplicativo móvel com botão "estou no abrigo", verificação automática de ausentes;
- mapa situacional: planta da instalação, camada de status, camada de recursos, zonas dinâmicas (raio de estilhaços de 300 m, pluma de fumaça conforme a rosa dos ventos);
- notificação: interface única para todos os canais, modelos, confirmações de entrega;
- gestão de frota: localização de ônibus e equipes em rota;
- diário de eventos: cronologia automática para análise posterior;
- modelo de linguagem local como camada de interface integrada a todos os itens acima.
Sobre o último ponto, falarei separadamente, pois é o que gera mais mitos.
O papel da IA: aliviar a carga, não substituir
Sou cético em relação a "oráculos digitais" e já escrevi sobre isso. Porém, no circuito de resposta a emergências, a IA tem outra função: não avaliar a ameaça nem tomar decisões, mas garantir que o gestor receba três eventos confirmados que exijam sua decisão, em vez de mil linhas de registros por minuto.
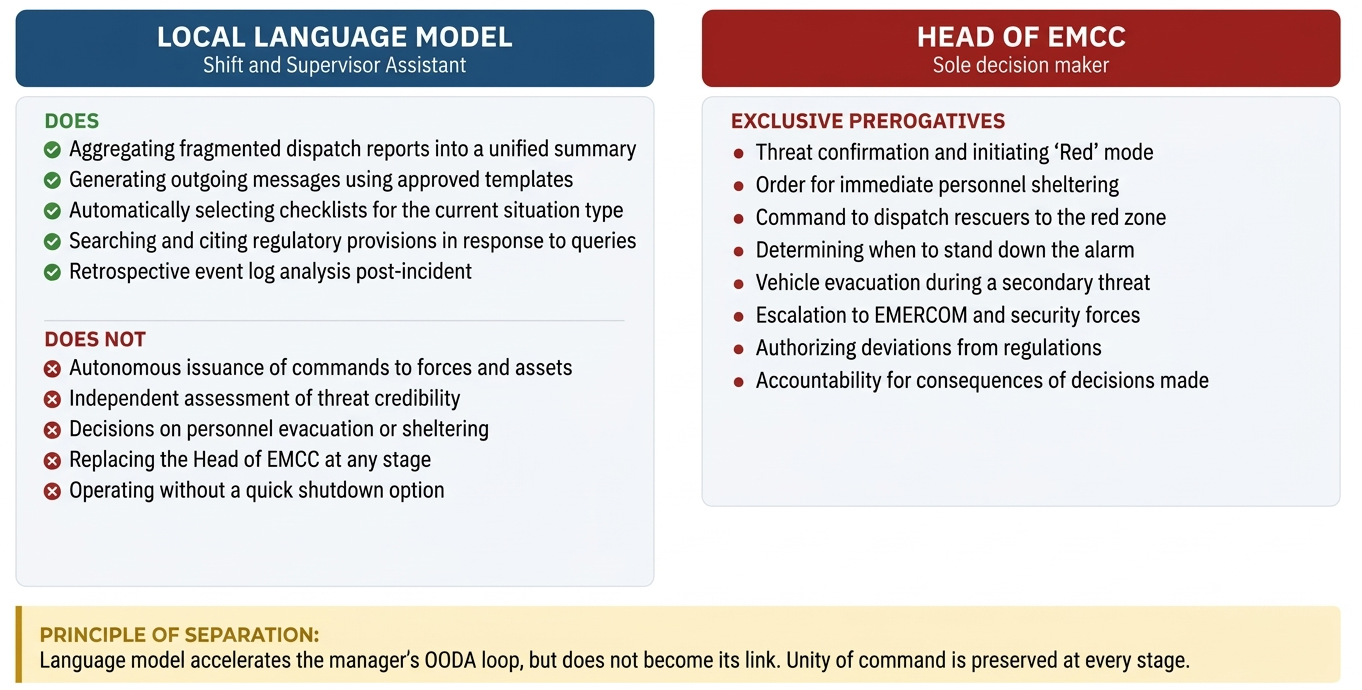
Na coluna da direita, a frase "prioridade da vida sobre o processo tecnológico" foi omitida intencionalmente. Essa não é uma decisão tomada durante um incidente, seja pelo modelo ou pelo gestor. É um preceito registrado nos documentos com antecedência, como mencionei acima. O gestor decide quando e como abrigar as pessoas e parar o processo, mas não decide se deve fazê-lo.
Três princípios dos quais não abrimos mão.
O modelo é local, não em nuvem. No momento do incidente, a conexão externa pode estar indisponível. Além disso, o fluxo de mensagens contém dados operacionais sobre pessoal e equipamentos que não devem sair do perímetro.
Primeiro o circuito sem IA, depois a IA. O procedimento é ajustado por simulados e só então o modelo é integrado como assistente. Se o sistema for construído inicialmente em torno do modelo, uma falha na IA paralisará tudo. Se o modelo for uma camada adicional, uma falha apenas desacelerará a operação.
O modelo não tem permissão para alterar o estado da instalação. Nenhuma ordem para equipes ou recursos, nenhuma decisão automática sobre evacuação. Isso é garantido no nível da API, não apenas na política de uso.
Resultado nos testes de estresse após a implementação da filtragem: a mesma equipe nos mesmos cenários lidou com a carga de trabalho de forma segura. Antes da implementação, não conseguia.
Quanto isso custa
A primeira pergunta que farão. Respondo com base nos danos evitados, na mesma lógica do artigo sobre orçamentos.
| Mínimo | Médio | Completo | |
|---|---|---|---|
| O que inclui | Procedimentos, checklists, simulados, instruções de turno | + sala de crise, painel de controle de acesso, automação de alertas, rádio corporativo | + controle de pessoal via RTLS, modelo de linguagem local, centro móvel de operações |
| Custo inicial | 1,5 a 3 mi de rublos | 10 a 15 mi de rublos | 30 a 50 mi de rublos |
| Custo anual | 0,3 a 0,5 mi de rublos | 2 a 3 mi de rublos | 5 a 7 mi de rublos |
| Vulnerabilidades cobertas | 60-70% | 80-85% | 90-95% |
| Equipe | Função integrada à central de operações | 3-4 pessoas por turno | 5-7 pessoas e analistas |
Para comparação: o dano direto de um incêndio grave em um depósito de combustível de médio porte, considerando a paralisação, varia de 800 milhões a 2,5 bilhões de rublos. Com uma estimativa conservadora de probabilidade de incidente de 8% ao ano, o dano esperado evitado para o cenário médio é de cerca de 50 milhões de rublos anuais, com um retorno sobre o investimento de cerca de seis meses. Com uma estimativa de probabilidade menor, o retorno se estende para 2 a 3 anos, mas continua positivo.
Recomendo defender a aprovação do orçamento começando pelo cenário mínimo. Ele entrega a maior parte dos resultados, custa o mesmo que um contrato padrão de prestação de serviços e, em dois meses, demonstrará nos simulados onde a tecnologia é realmente necessária e onde um cartão impresso no abrigo é suficiente.
Faça uma autoavaliação
- Quem na equipe noturna tem autorização por escrito para decretar abrigamento e parada de emergência sem aprovação prévia?
- O operador sabe o que fazer ao receber o sinal de aproximação de um drone ou apenas repassará a informação para a gerência?
- Quantos níveis de comunicação foram realmente testados com o desligamento dos dois primeiros?
- Quantas pessoas estão no local agora segundo o controle de acesso e quantas delas você consegue confirmar nos abrigos em 10 minutos?
- A matriz RACI inclui terceirizados cujos equipamentos estão dentro do seu perímetro?
- Quando foi realizado o último simulado com equipe reduzida, à noite e sem a presença da gerência?
- Quantos parâmetros estão exibidos na tela principal do gestor no modo de crise? Mais de sete não é uma ajuda, é sobrecarga.
- Há quanto tempo o protocolo não é atualizado? Se faz mais de um trimestre, terceirizados, equipamentos e pessoal já mudaram.
Conclusão
A preparação para incidentes com drones não é um modismo nem uma iniciativa excessiva. É o cumprimento do que a legislação de segurança operacional já exige de uma empresa que opera instalações industriais de alto risco: estar pronta para conter um acidente, proteger o pessoal e minimizar os danos. Apenas a fonte do evento causador mudou.
No momento em que uma emergência começa na instalação, a decisão é tomada por uma pessoa específica, com o mapa exato da sua fábrica, uma equipe treinada, meios de comunicação operacionais e a mente clara. Tudo o que foi exposto acima visa um único objetivo: dar a ela essa condição. Porque a responsabilidade pelos resultados é nossa.
Comentários 2