Droni sull'impianto: come proteggere persone e asset
Gli attacchi di droni stanno diventando parte della nostra vita quotidiana. Solo pochi anni fa, la caduta di un UAV su un sito industriale era un evento eccezionale. Oggi è una voce nell'elenco delle fonti di emergenza al pari di incendi, depressurizzazione e sversamenti di prodotto. Nelle notizie si sente parlare di attacchi a diverse strutture in varie regioni del paese: depositi petroliferi, terminal portuali, stazioni di compressione e altro.
E la responsabilità di ciò che accadrà sul sito nei primi trenta minuti ricade su di noi. Non sui servizi di emergenza, non sulle forze dell'ordine, non sulla vigilanza aziendale. Siamo noi a rispondere delle risorse dell'azienda: del parco serbatoi, delle pensiline di carico, delle attrezzature che richiedono mesi per essere ripristinate. E rispondiamo in primo luogo del personale: delle persone che al momento dell'impatto si trovano in aree all'aperto, nelle sale di controllo, nelle zone di carico. Nessuno ci solleverà da questa responsabilità e nessuno la adempirà al posto nostro.
In questo articolo non parlerò di come individuare e abbattere i velivoli. Non è di nostra competenza. Parlerò di ciò che rientra nella nostra sfera d'azione: come organizzare la risposta affinché le persone siano al sicuro al riparo, le attrezzature in condizioni di sicurezza e i danni rimangano circoscritti. Tutto ciò che è scritto qui è stato testato su un impianto reale durante le esercitazioni, e alcune conclusioni non sono state facili da raggiungere.
L'UAV come fonte di emergenza tecnologica
La prima cosa da chiarire per sé e per la direzione è che, dopo la caduta di un velivolo sul sito, l'incidente si sviluppa secondo le stesse leggi di qualsiasi altro. Danni meccanici a serbatoi o tubazioni, innesco d'incendio, irraggiamento termico sui serbatoi adiacenti, rischio di effetto domino. È la stessa catena che analizziamo in HAZOP e Bow-Tie e su cui si basa il piano di emergenza. L'evento iniziante è diverso, la fisica è la stessa.
Da ciò deriva una conclusione pratica. Non dobbiamo inventare una nuova disciplina. Dobbiamo aggiungere al perimetro ingegneristico esistente scenari e procedure specifici: identificazione della fonte, valutazione del rischio, misure di prevenzione, misure di risposta, formazione ed esercitazioni. Un lavoro familiare.
C'è anche una seconda conclusione, ancora più importante. I soccorritori, al loro arrivo, agiranno secondo procedure standard. Quale valvola chiudere per prima, in che direzione soffia il vento rispetto al punto di innesco, dove si trovano sul sito i quaranta lavoratori dell'impresa appaltatrice non registrati nel nostro controllo accessi: solo la nostra squadra lo sa. La maggior parte dei danni nelle grandi emergenze industriali può essere evitata agendo nei primi 10-30 minuti. Questa finestra temporale è interamente nostra.
La tempistica dell'incidente come strumento di pianificazione
Quando abbiamo iniziato a sviluppare il regolamento, la prima cosa che abbiamo fatto è stata suddividere l'incidente tipo in fasi: dal primo segnale dei sistemi di monitoraggio alla localizzazione del focolaio. Per ogni fase abbiamo definito la modalità operativa dell'impianto e l'unica azione indispensabile senza la quale la fase successiva diventa ingestibile. I punti di controllo specifici e i tempi standard variano da un impianto all'altro: dipendono dalla geografia, dalle caratteristiche dei velivoli e dai sistemi di monitoraggio presenti. Pertanto, qui non riporto una cronologia dettagliata, ma la logica delle modalità operative. È universale ed è diventata la base di tutti gli scenari di esercitazione.
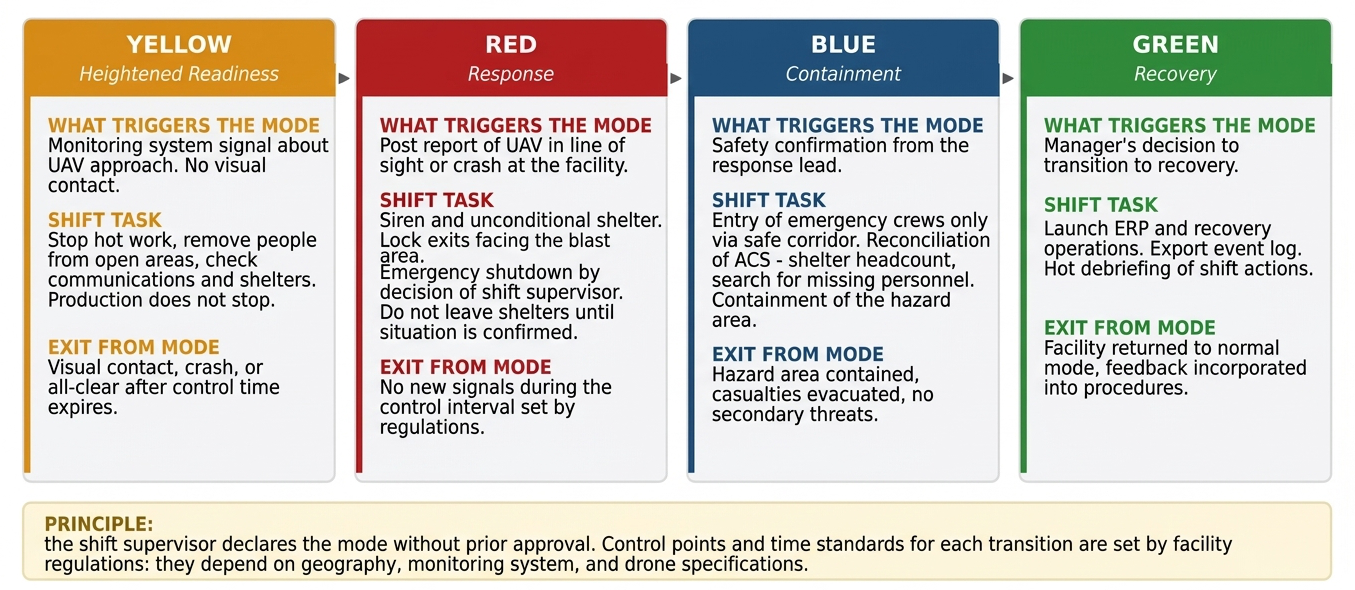
A cosa abbiamo prestato attenzione quando abbiamo iniziato a testare questa logica durante le esercitazioni.
Tra l'allarme di avvicinamento e il contatto visivo esiste una finestra di preavviso. Si misura in minuti, ma sono sufficienti per sospendere i lavori a caldo, allontanare le persone dalle aree aperte e portare l'impianto in uno stato di allerta avanzata. Senza arrestare la produzione. Nella pratica, il segnale dei sistemi di monitoraggio o non raggiunge l'operatore o arriva privo di una procedura d'azione, e la finestra temporale viene completamente persa.
L'intervallo critico corrisponde ai primi minuti dopo il contatto visivo. Le persone sono al riparo oppure no. L'uscita dai varchi è bloccata oppure la folla corre verso il raggio d'azione dei frammenti. È proprio qui che, durante le prime esercitazioni, si sfalda la maggior parte dei regolamenti scritti "sulla carta". Finché le procedure di riparo non avvengono regolarmente nei tempi stabiliti, tutto il resto del regolamento passa in secondo piano.
Il periodo di attesa dopo il primo impatto viene sottovalutato da quasi tutti. Un secondo attacco è sempre possibile. La regola di "non uscire dai ripari prima della conferma della situazione" e l'accesso delle squadre di emergenza alla zona solo attraverso un corridoio sicuro salvano la vita dei soccorritori. Il personale, dal canto suo, per reazione psicologica tende a uscire per controllare. Questo aspetto richiede un addestramento specifico che non riesce al primo tentativo. La durata dell'attesa è un parametro che ogni impianto stabilisce autonomamente e che viene verificato con il cronometro durante le esercitazioni.
Cosa hanno mostrato le esercitazioni
Abbiamo condotto diversi cicli di esercitazioni teoriche e sul campo basati su quattro scenari: "Avvicinamento", "Impatto sul sito", "Effetto secondario", "Interruzione delle comunicazioni". Oltre a una variante di ciascuno scenario con la squadra notturna ridotta al minimo. Il primo test di una nuova procedura evidenzia dai 10 ai 15 rilievi significativi. Alcuni si ripetono da un impianto all'altro ed è bene parlarne apertamente:
Nessuno è autorizzato a ordinare il riparo. Il regolamento stabilisce che la decisione spetti al direttore. Di notte il direttore non c'è. Il capo turno non osa arrestare il processo: e se fosse un falso allarme, un colpo d'ariete o comportasse la perdita di un lotto di produzione? Mentre si effettuano le chiamate, passano cinque minuti. Abbiamo stabilito con ordine di servizio che il responsabile del turno di guardia ha il diritto di ordinare il riparo immediato e l'arresto d'emergenza senza previa autorizzazione. La priorità della vita umana rispetto alle attrezzature deve essere sancita nei documenti prima dell'incidente. Non si può discutere di questo durante un'emergenza.
La matrice delle responsabilità esiste, ma nessuno l'ha mai vista. Chi spegne la centrale termica se appartiene all'appaltatore ma si trova all'interno del nostro perimetro? Alla prima esercitazione nessuno ha saputo rispondere. La matrice RACI per ogni azione standard — dare l'allarme, spostare gli autobus al punto di raccolta, contare le persone nel riparo — è stata sviluppata in fase teorica insieme agli appaltatori, approvata con disposizione formale e stampata su schede laminate per ciascun riparo. La matrice ha richiesto quattro revisioni prima di diventare operativa.
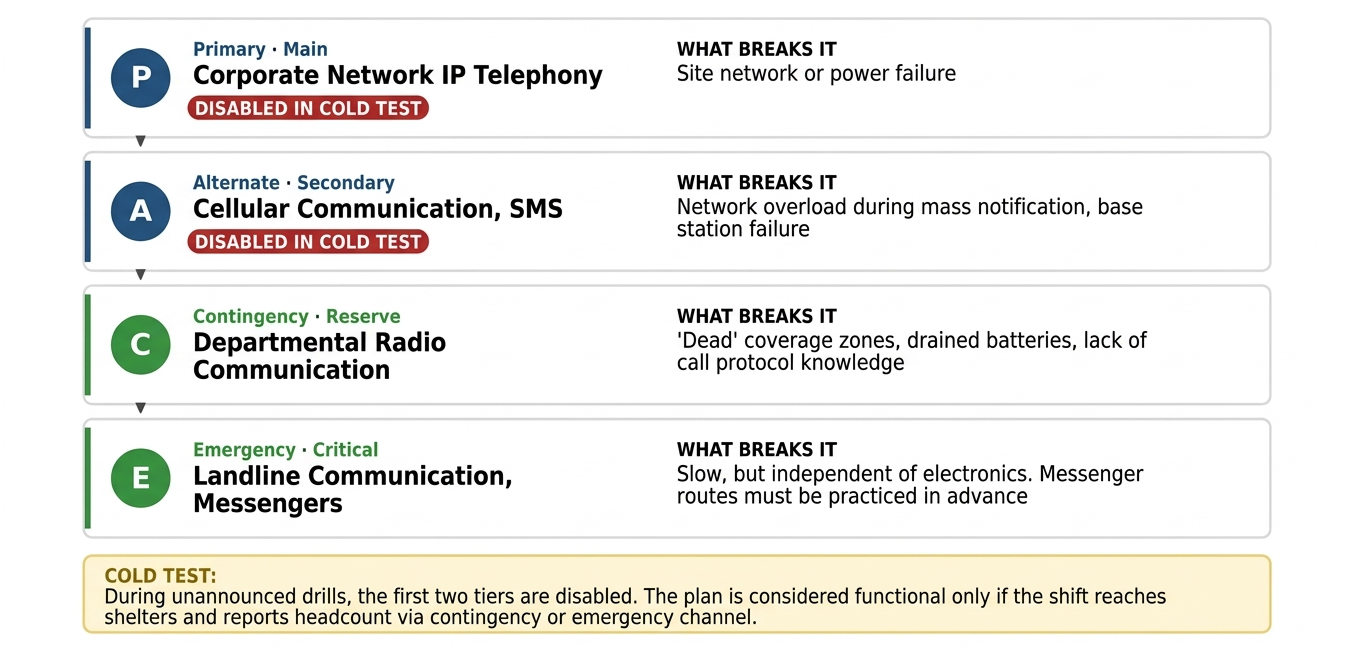
L'unico canale di comunicazione è la rete mobile. In caso di notifica di massa, la rete telefonica si sovraccarica. La messaggistica aziendale funziona solo finché è disponibile internet. Abbiamo strutturato il piano PACE per ogni linea critica: telefonia IP, poi rete mobile con SMS, poi radiocomunicazioni aziendali, infine telefonia fissa e staffette. E abbiamo introdotto un test "a freddo": durante le esercitazioni disattiviamo i primi due livelli senza preavviso.
Il responsabile viene sommerso dalle informazioni. Sensori, video, report dei posti di guardia, telefonate. Nei primi cinque minuti si registrano centinaia di eventi. Chi legge il registro e contemporaneamente prende decisioni non riesce a fare nessuna delle due cose. Lo abbiamo riscontrato durante i test di stress: la coda dei messaggi aumenta, una parte viene persa e il quadro della situazione si ricompone solo dopo che gli eventi sono già evoluti. Su questo torneremo più avanti in dettaglio.
Persone non contabilizzate. Il sistema di controllo accessi indica 312 persone sul sito, ma nei ripari ne sono state contate 280. Dove sono le altre 32? Appaltatori con permessi temporanei, autisti nelle zone di carico, visitatori. Senza un riscontro incrociato tra "controllo accessi e verifica nel riparo", i soccorritori verranno inviati a cercare chi ha già lasciato la struttura, mentre chi si trova ancora sul posto non verrà trovato.
Da dove iniziare: un mese e un budget minimo
La buona notizia è che la maggior parte dell'effetto protettivo non si ottiene con la tecnologia, ma con le procedure e l'addestramento. Secondo le nostre stime, un livello minimo di attuazione copre il 60-70% delle vulnerabilità critiche. Cosa significa questo nella pratica.
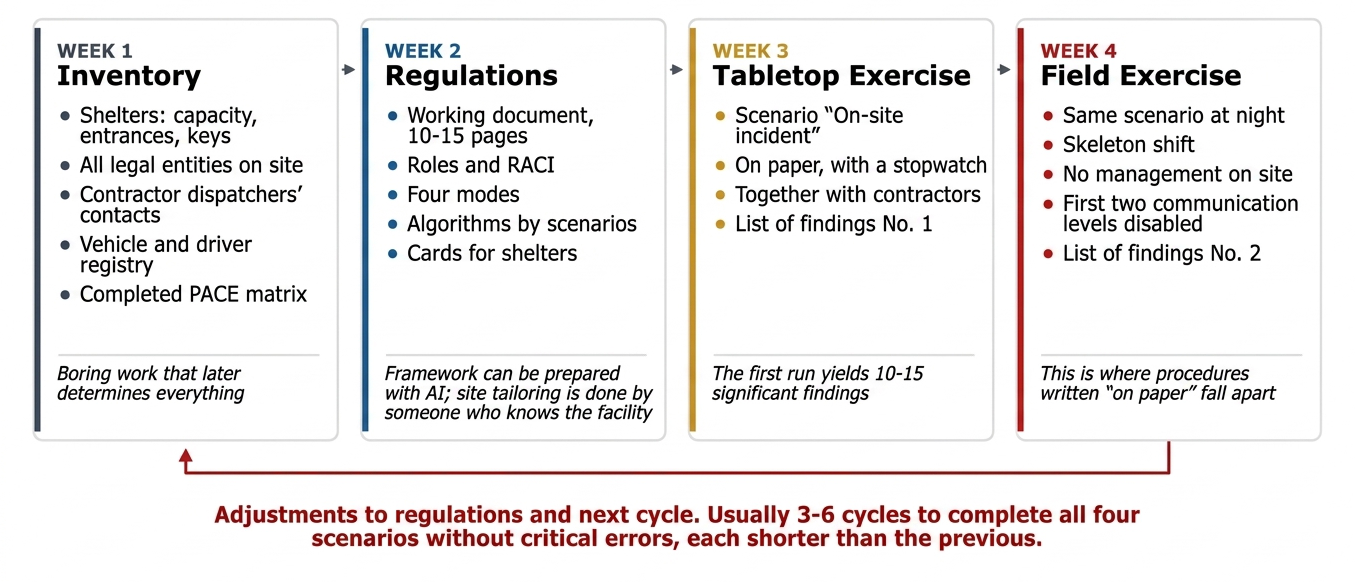
Prima settimana — inventario. Ripari con capienza, mappe degli accessi, chiavi. Struttura organizzativa con tutte le entità legali presenti sul territorio. Contatti dei coordinatori degli appaltatori. Registro dei veicoli con relativi conducenti. Piano PACE completato. È un lavoro noioso, ma è proprio quello che fa la differenza.
Seconda settimana — regolamento. Non un faldone da scaffale, ma un documento operativo di 10-15 pagine: ruoli, modalità operative (giallo, rosso, blu, verde), algoritmi per scenario, RACI. La struttura di base può essere preparata con strumenti di IA, come ho descritto nell'articolo sul simulatore. Tuttavia, l'adattamento specifico all'impianto può essere svolto solo da chi conosce direttamente il sito.
Terza settimana: esercitazione di comando. Scenario «Impatto sul sito» su carta, con cronometro. Elenco delle osservazioni.
Quarta settimana: esercitazione sul campo con il turno minimo. Stesso scenario di notte, senza la dirigenza, con la rete cellulare disattivata. Secondo elenco delle osservazioni. Correzioni. Ciclo successivo.
Una procedura operativa che supera quattro scenari senza errori critici richiede solitamente 3-6 cicli di perfezionamento. Ogni ciclo successivo è più breve del precedente.
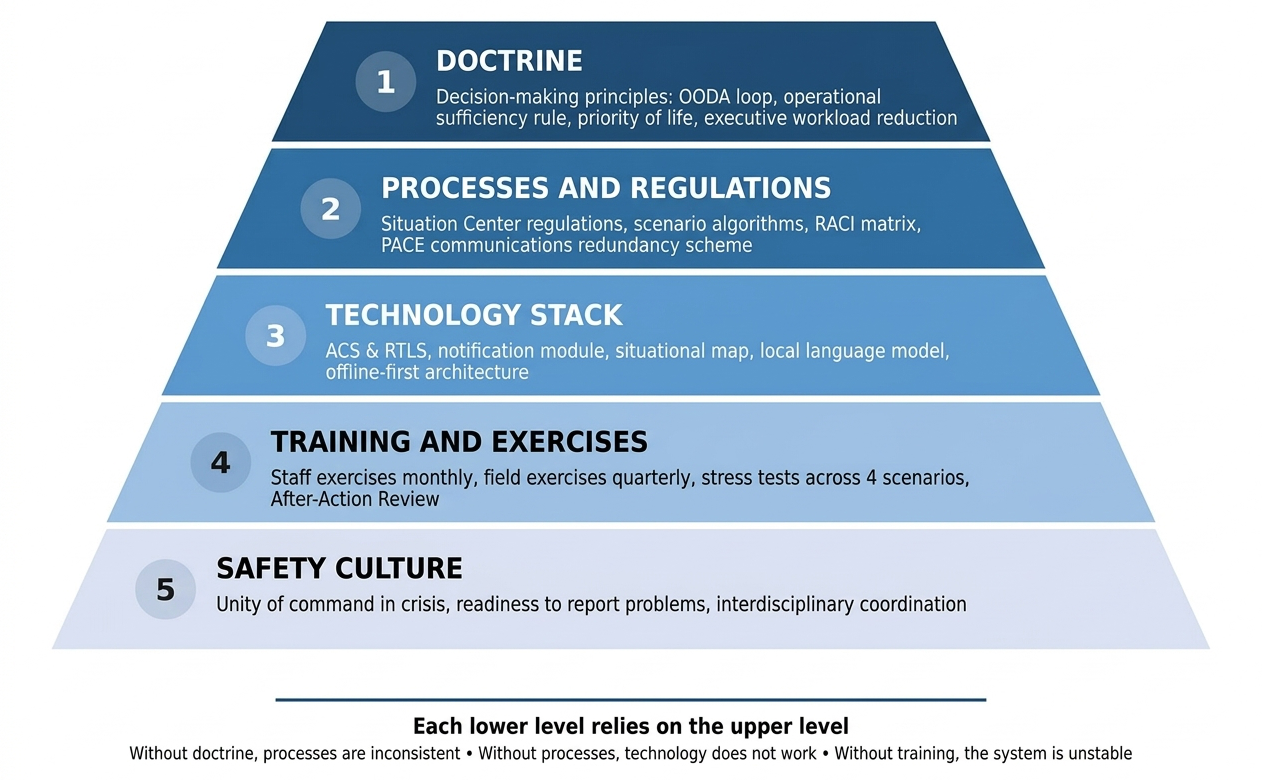
Notate l'ordine dei livelli. Lo stack tecnologico è solo al terzo posto. Abbiamo adottato la regola 40/40/20: 40% degli sforzi per procedure ed esercitazioni, 40% per i mezzi tecnici, 20% per la sala e le relative apparecchiature. Un turno preparato con una scheda di checklist se la caverà meglio di un turno inesperto con una costosa dashboard.
Quando non si può più fare a meno della tecnologia
Le misure organizzative hanno un limite. Si raggiunge quando il volume dei segnali in entrata supera la capacità di elaborazione del turno di guardia. In un grande nodo operativo e logistico con centinaia di persone per turno e decine di appaltatori, questo limite viene raggiunto nei primissimi minuti.
Il set operativo minimo che abbiamo definito per noi stessi è composto da sei moduli:
- tracciamento del personale: integrazione con il sistema di controllo accessi (ACS), app mobile con pulsante «sono al sicuro nel rifugio», verifica automatica dei dispersi;
- mappa situazionale: planimetria del sito, livello degli stati, livello delle risorse, zone dinamiche (raggio di dispersione dei frammenti di 300 m, pennacchio di fumo secondo la rosa dei venti);
- notifica: un'unica interfaccia per tutti i canali, modelli di messaggio, stati di consegna;
- gestione del trasporto: posizione degli autobus, personale in percorso;
- registro eventi: cronologia automatica per l'analisi successiva;
- modello linguistico locale come livello di interfaccia integrato per tutti i moduli citati.
Vorrei soffermarmi in modo particolare sull'ultimo punto, poiché è quello circondato da più miti.
Il ruolo dell'IA: alleggerire il carico, non sostituire
Sono scettico nei confronti degli «oracoli digitali» e l'ho già scritto. Ma nel circuito di risposta l'IA ha un altro compito. Non quello di valutare la minaccia o prendere decisioni, bensì quello di garantire che al responsabile non arrivino mille righe di registro al minuto, ma tre eventi confermati che richiedono una sua decisione.
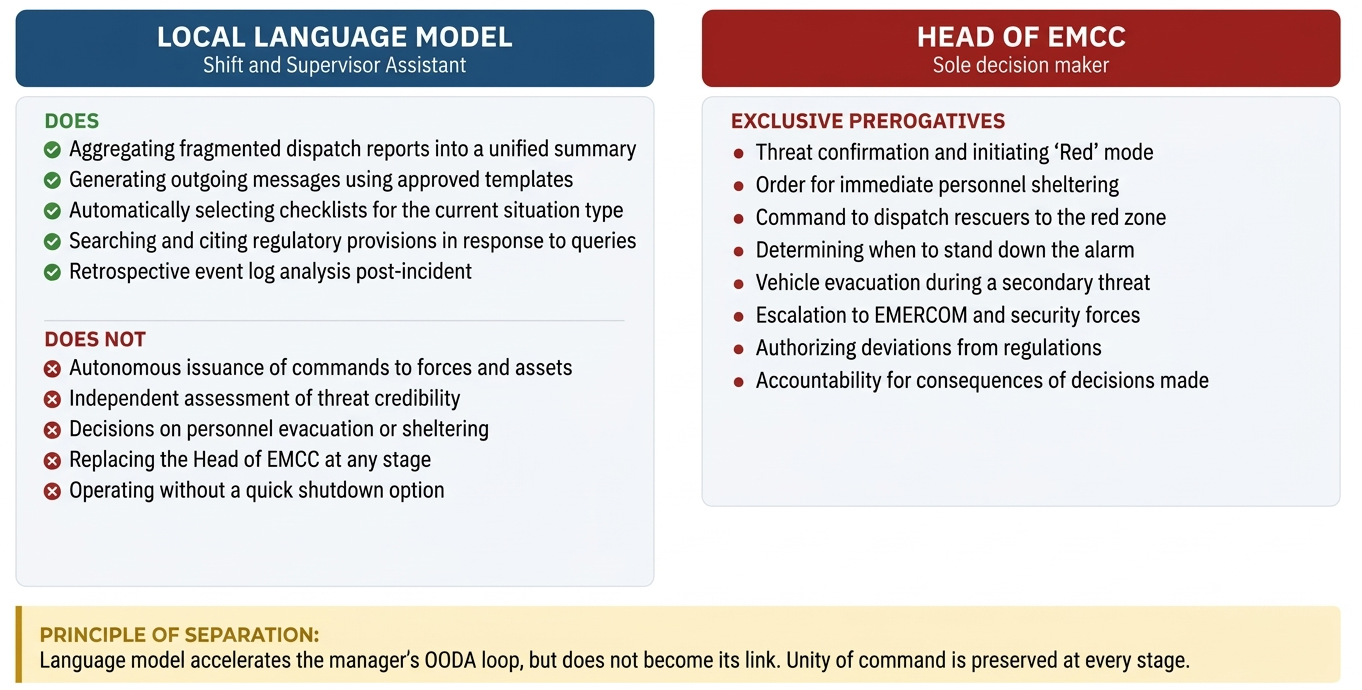
Nella colonna di destra manca intenzionalmente la voce «priorità della vita sul processo tecnologico». Questa non è una decisione presa da qualcuno durante un incidente — né dal modello né dal responsabile. È un postulato fissato nei documenti in anticipo, come ho menzionato sopra. Il responsabile decide quando e come mettere al sicuro le persone e arrestare il processo, ma non decide se farlo.
Tre principi da cui non deroghiamo.
Il modello è locale, non in cloud. Al momento dell'incidente il canale esterno potrebbe non essere disponibile. Inoltre, il flusso di messaggi contiene dati operativi su personale e apparecchiature che non devono uscire dal perimetro aziendale.
Prima il circuito senza IA, poi l'IA. La procedura si perfeziona con le esercitazioni, e solo dopo il modello viene integrato come assistente. Se il sistema è costruito fin dall'inizio attorno al modello, un suo guasto paralizza tutto. Se il modello è un'estensione, un suo guasto rallenta soltanto il lavoro.
Il modello non ha il diritto di modificare lo stato dell'impianto. Nessun comando alle forze e ai mezzi di soccorso, nessuna decisione automatica di evacuazione. Questo è vincolato a livello di API, non solo nelle linee guida politiche.
Il risultato dei test di stress dopo l'introduzione del filtraggio: lo stesso personale negli stessi scenari ha gestito il carico di lavoro con sicurezza. Prima dell'introduzione, no.
Quanto costa
La prima domanda che verrà posta. Rispondo in termini di danni evitati, seguendo la stessa logica usata nell'articolo sul bilancio di previsione.
| Minimo | Medio | Completo | |
|---|---|---|---|
| Cosa comprende | Procedura, checklist, esercitazioni, istruzioni operative | + sala, dashboard controllo accessi (ACS), automazione notifiche, radiocomunicazioni | + tracciamento persone RTLS, modello linguistico locale, centro di controllo mobile (CUKS) |
| Una tantum | 1,5-3 mln di rubli | 10-15 mln di rubli | 30-50 mln di rubli |
| All'anno | 0,3-0,5 mln di rubli | 2-3 mln di rubli | 5-7 mln di rubli |
| Copertura vulnerabilità | 60-70% | 80-85% | 90-95% |
| Personale | Funzione integrata nel servizio di guardia (DDS) | 3-4 persone per turno | 5-7 persone e analisti |
A titolo di confronto: il danno diretto causato da un grave incendio in un deposito petrolifero di medie dimensioni, compreso il fermo impianto, va da 800 milioni a 2,5 miliardi di rubli. Con una stima prudenziale della probabilità di incidente dell'8% all'anno, il danno evitato previsto per lo scenario medio è di circa 50 milioni di rubli all'anno, con un periodo di ammortamento di circa sei mesi. Con una stima di probabilità inferiore, il rientro dell'investimento si estende a 2-3 anni, ma rimane comunque positivo.
Consiglio di difendere il budget non partendo dallo scenario completo. Iniziate da quello minimo: fornisce la quota principale del beneficio, costa quanto un contratto d'appalto medio e dopo due mesi dimostrerà, durante le esercitazioni, dove sono necessarie le tecnologie e dove è sufficiente una scheda nel rifugio.
Mettetevi alla prova
- Chi ha l'autorizzazione scritta, durante il turno di notte, per ordinare il ricovero nei rifugi e l'arresto d'emergenza senza previa approvazione?
- Il supervisore sa cosa fare in caso di allarme per l'avvicinamento di un UAV o si limiterà a riferire ai superiori?
- Quanti livelli di comunicazione avete effettivamente testato disattivando i primi due?
- Quante persone risultano attualmente presenti nel sito secondo il sistema di controllo accessi e quante di esse potete confermare nei rifugi entro 10 minuti?
- Nella matrice RACI sono inclusi gli appaltatori le cui apparecchiature si trovano all'interno del perimetro?
- Quando è stata condotta l'ultima volta un'esercitazione con la presenza minima di turno, di notte e senza la dirigenza?
- Quanti parametri figurano sulla schermata principale del responsabile in modalità di crisi? Più di sette non rappresentano un aiuto, ma un sovraccarico.
- A quando risale l'ultimo aggiornamento della procedura? Se è passato più di un trimestre, in questo arco di tempo sono cambiati appaltatori, apparecchiature e personale.
Conclusione
La preparazione a un incidente con UAV non è una moda né un'iniziativa superflua. È l'adempimento di quanto la legge federale N. 116-FZ richiede già a un'organizzazione che gestisce un impianto industriale a rischio rilevante: essere pronti a contenere un incidente, proteggere il personale e ridurre al minimo i danni. È cambiata soltanto la fonte dell'evento scatenante.
Nel momento in cui si verifica un'emergenza nel sito, la decisione viene presa da una persona specifica con una mappa specifica del proprio impianto, con un turno addestrato, con comunicazioni funzionanti e a mente fredda. Tutto ciò che è stato descritto sopra è subordinato a un solo obiettivo: offrirgli questa possibilità. Perché delle conseguenze saremo noi a rispondere.
Commenti 2