Drone di Atas Fasilitas: Cara Melindungi Personel dan Aset
Serangan drone kini menjadi bagian dari kehidupan kita sehari-hari. Beberapa tahun lalu, jatuhnya drone di area industri merupakan kejadian yang sangat tidak biasa. Namun hari ini, hal tersebut masuk dalam daftar sumber keadaan darurat, sejajar dengan kebakaran, dekompresi, dan tumpahan produk. Berita sering melaporkan serangan terhadap berbagai fasilitas di bermacam wilayah: depot bahan bakar, terminal pelabuhan, stasiun kompresor, dan lainnya.
Dan tanggung jawab atas apa yang terjadi di lokasi dalam 30 menit pertama ada di tangan kita. Bukan layanan darurat eksternal, bukan aparat keamanan, bukan pula penjaga keamanan korporat. Kita bertanggung jawab atas aset perusahaan: tangki penampungan, rak pipa, serta peralatan yang membutuhkan waktu berbulan-bulan untuk dipulihkan. Dan yang terutama, kita bertanggung jawab atas personel: orang-orang yang saat serangan terjadi berada di area terbuka, ruang kendali, atau area pemuatan. Tidak ada yang akan membebaskan kita dari tanggung jawab ini, dan tidak ada yang akan menjalankannya untuk kita.
Dalam artikel ini, saya tidak akan membahas cara mendeteksi dan menjatuhkan drone. Itu bukan kewenangan kita. Saya akan membahas apa yang ada dalam cakupan kita: cara mengorganisasi tanggap darurat agar personel berada di tempat perlindungan, peralatan dalam kondisi aman, dan kerusakan tetap terlokalisasi. Semua yang tertulis di sini telah diuji coba dalam simulasi di fasilitas nyata, dan beberapa kesimpulan diperoleh dengan tidak mudah.
Drone sebagai Sumber Keadaan Darurat Industri
Hal pertama yang perlu dipahami oleh kita dan pihak manajemen: setelah drone jatuh di lokasi, kecelakaan berkembang mengikuti hukum fisik yang sama seperti insiden lainnya. Kerusakan mekanis pada tangki atau pipa, penyalaan api, dampak panas pada tangki di sekitarnya, serta risiko efek domino. Ini adalah rantai kejadian yang kita hitung dalam HAZOP dan Bow-Tie serta menjadi dasar penyusunan Rencana Tanggap Darurat (ERP). Peristiwa pemicunya berbeda, namun prinsip fisiknya tetap sama.
Dari sini muncul kesimpulan praktis. Kita tidak perlu menciptakan disiplin ilmu baru. Kita hanya perlu menambahkan skenario dan prosedur khusus ke dalam skema rekayasa yang sudah ada: identifikasi sumber, penilaian risiko, langkah pencegahan, tindakan penanggulangan, pelatihan, dan simulasi. Pekerjaan yang sudah familiar.
Ada kesimpulan kedua yang lebih penting. Tim penyelamat eksternal saat tiba akan bertindak sesuai prosedur umum. Katup mana yang harus ditutup terlebih dahulu, ke mana arah angin berembus relatif terhadap titik api, di mana posisi empat puluh pekerja kontraktor yang tidak terdata di ACS kita, hanya regu kerja kita yang tahu. Sebagian besar kerugian pada kecelakaan industri skala besar dapat dicegah dengan tindakan dalam 10–30 menit pertama. Jendela waktu ini sepenuhnya milik kita.
Waktu Insiden sebagai Alat Perencanaan
Saat kami mulai menyusun regulasi, hal pertama yang kami lakukan adalah membagi insiden tipikal menjadi beberapa fase: dari sinyal pertama sistem pemantauan hingga lokalisasi titik api. Untuk setiap fase, kami menentukan mode operasi fasilitas dan satu tindakan krusial yang jika diabaikan akan membuat fase berikutnya tidak terkendali. Titik kontrol spesifik dan standar waktu tiap fasilitas berbeda-beda: tergantung pada geografi, karakteristik drone, dan sistem pemantauan yang dimiliki perusahaan. Oleh karena itu, di sini saya tidak menyajikan durasi waktu, melainkan logika dari setiap mode. Logika ini bersifat universal dan menjadi dasar bagi seluruh skenario simulasi.
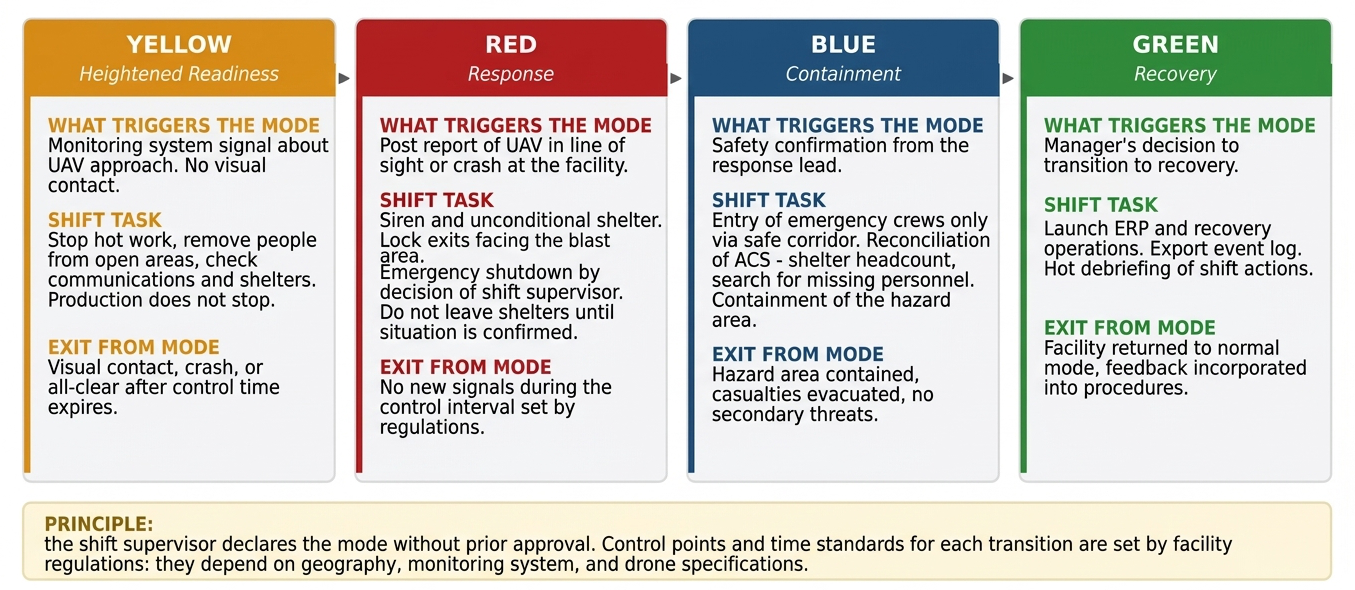
Beberapa hal yang kami perhatikan saat menguji logika ini dalam simulasi.
Antara sinyal pendekatan dan kontak visual terdapat jendela peringatan. Waktunya memang hanya hitungan menit, tetapi menit-menit tersebut cukup untuk menghentikan pekerjaan panas (hot work), mengevakuasi personel dari area terbuka, dan mengalihkan fasilitas ke mode siaga tinggi. Tanpa menghentikan proses produksi. Pada praktiknya, sinyal dari sistem pemantauan sering kali tidak sampai ke dispatcher atau sampai tanpa algoritma tindakan, sehingga jendela waktu tersebut hilang sepenuhnya.
Interval kritis adalah menit-menit pertama setelah kontak visual. Personel sudah berada di tempat perlindungan atau belum sama sekali. Akses keluar pintu gerbang terblokir atau kerumunan berlari ke arah serpihan ledakan. Di sinilah sebagian besar regulasi di atas kertas gagal pada simulasi awal. Selama proses evakuasi ke tempat perlindungan belum berjalan lancar sesuai batas waktu yang ditentukan, poin lainnya dalam regulasi menjadi hal sekunder.
Periode penungguan setelah serangan pertama hampir selalu diremehkan. Serangan susulan sangat mungkin terjadi. Aturan untuk "tidak meninggalkan tempat perlindungan sebelum situasi dikonfirmasi aman" dan masuknya tim darurat ke area hanya melalui koridor aman terbukti menyelamatkan nyawa petugas. Secara psikologis, personel cenderung ingin keluar dan melihat kondisi. Hal ini perlu dilatih secara terpisah dan tidak langsung berhasil dalam sekali coba. Durasi penungguan adalah parameter yang ditentukan oleh masing-masing fasilitas dan diuji dengan stopwatch saat simulasi.
Hasil dari Simulasi Tanggap Darurat
Kami telah melaksanakan beberapa siklus latihan simulasi meja (tabletop) dan lapangan berdasarkan empat skenario: "Pendekatan", "Jatuh di Lokasi", "Dampak Sekunder", dan "Kegagalan Komunikasi". Ditambah variasi untuk setiap skenario dengan jumlah regu kerja malam minimal. Uji coba pertama dari regulasi baru biasanya menghasilkan 10–15 catatan penting. Beberapa temuan berulang dari satu fasilitas ke fasilitas lain, dan perlu disampaikan secara terbuka:
Tidak ada yang berwenang memerintahkan evakuasi ke tempat perlindungan. Regulasi menyatakan bahwa keputusan diambil oleh direktur. Pada malam hari, direktur tidak berada di tempat. Pengawas regu kerja ragu menghentikan proses: bagaimana jika ini alarm palsu, terjadi water hammer, atau kehilangan satu batch produksi? Saat koordinasi telepon dilakukan, lima menit berharga terbuang. Kami menetapkan melalui surat keputusan: pengawas regu kerja bertugas berhak memerintahkan evakuasi tanpa syarat dan penghentian darurat tanpa perlu persetujuan. Prioritas keselamatan jiwa di atas peralatan harus disahkan dalam dokumen sebelum insiden terjadi. Berdebat mengenai hal ini saat insiden berlangsung sama sekali tidak boleh terjadi.
Matriks tanggung jawab ada, tetapi tidak ada yang pernah melihatnya. Siapa yang mematikan ruang ketel uap jika fasilitas tersebut milik kontraktor tetapi berada di dalam perimeter kita? Pada latihan pertama, tidak ada yang bisa menjawab. RACI untuk setiap tindakan standar — membunyikan alarm, mengarahkan bus ke titik kumpul, menghitung ulang jumlah orang di tempat perlindungan — kami susun dalam simulasi meja bersama kontraktor, disahkan dengan surat keputusan, dan dicetak pada kartu dilaminasi untuk setiap tempat perlindungan. Matriks ini melalui empat kali iterasi sebelum akhirnya berfungsi efektif.
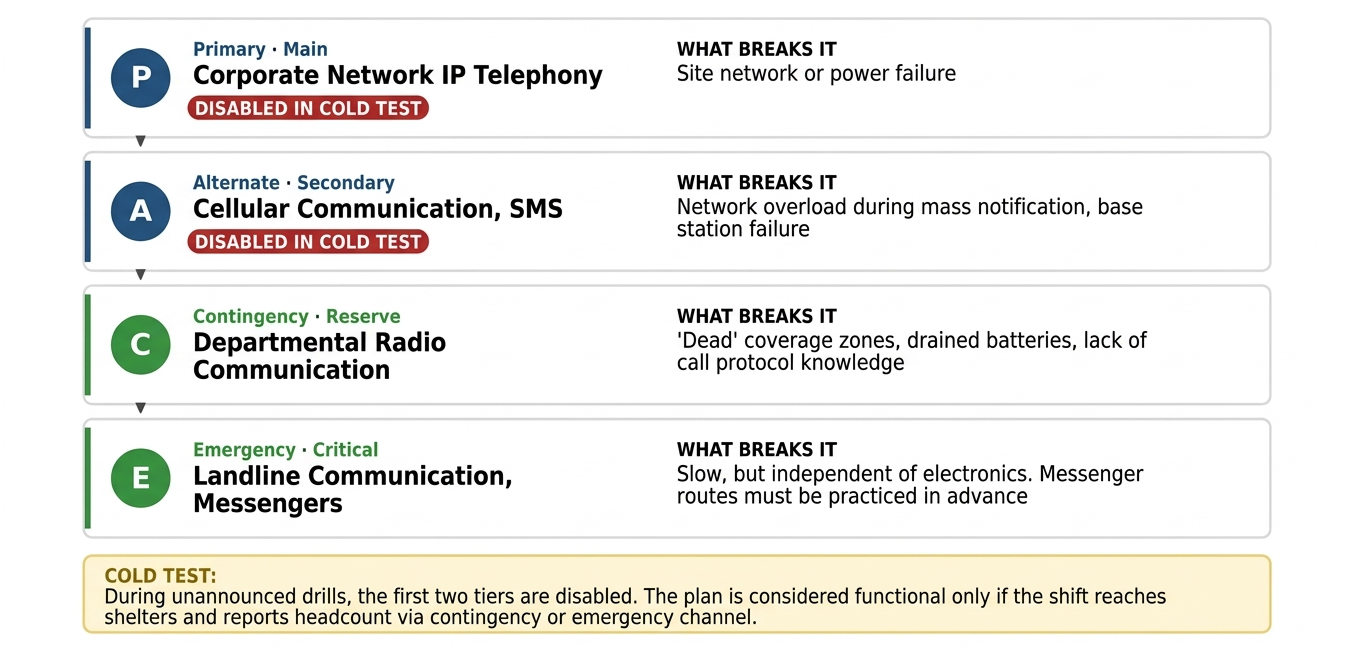
Satu-satunya saluran komunikasi adalah jaringan seluler. Saat pengumuman massal, jaringan seluler menjadi sangat padat. Aplikasi pesan korporat hanya berfungsi selama ada koneksi internet. Kami menerapkan skema PACE untuk setiap jalur komunikasi kritis: telepon IP, kemudian seluler dengan SMS, diikuti radio komunikasi internal, lalu telepon kabel dan kurir. Kami juga menerapkan pengujian mendadak: saat simulasi, dua tingkat pertama dimatikan tanpa pemberitahuan sebelumnya.
Pimpinan kewalahan oleh arus informasi. Sensor, rekaman video, laporan pos pengamanan, dan panggilan telepon. Dalam lima menit pertama, ada ratusan peristiwa terjadi. Seseorang yang membaca log sekaligus mengambil keputusan tidak akan mampu melakukan keduanya dengan baik. Kami melihat hal ini dalam uji stres: antrean pesan menumpuk, sebagian informasi hilang, dan gambaran situasi baru dapat direkonstruksi setelah kejadian berlalu. Hal ini akan dibahas secara lebih rinci di bawah.
Personel yang tidak terdata. ACS menunjukkan 312 orang berada di lokasi, namun hasil penghitungan di tempat perlindungan hanya 280 orang. Di mana 32 orang lainnya? Mereka adalah pekerja kontraktor dengan izin masuk harian, pengemudi di area pemuatan, serta pengunjung. Tanpa rekonsiliasi antara data ACS dan laporan tempat perlindungan, tim penyelamat akan dikirim untuk mencari orang yang sudah meninggalkan lokasi, sementara mereka yang masih terjebak justru tidak ditemukan.
Langkah Awal: Satu Bulan dan Anggaran Minimal
Kabar baiknya adalah sebagian besar efek perlindungan dicapai bukan melalui teknologi mahal, melainkan melalui regulasi dan simulasi rutin. Menurut estimasi kami, tingkat implementasi minimal mampu mengatasi 60–70% kerentanan kritis. Apa artinya ini secara praktis.
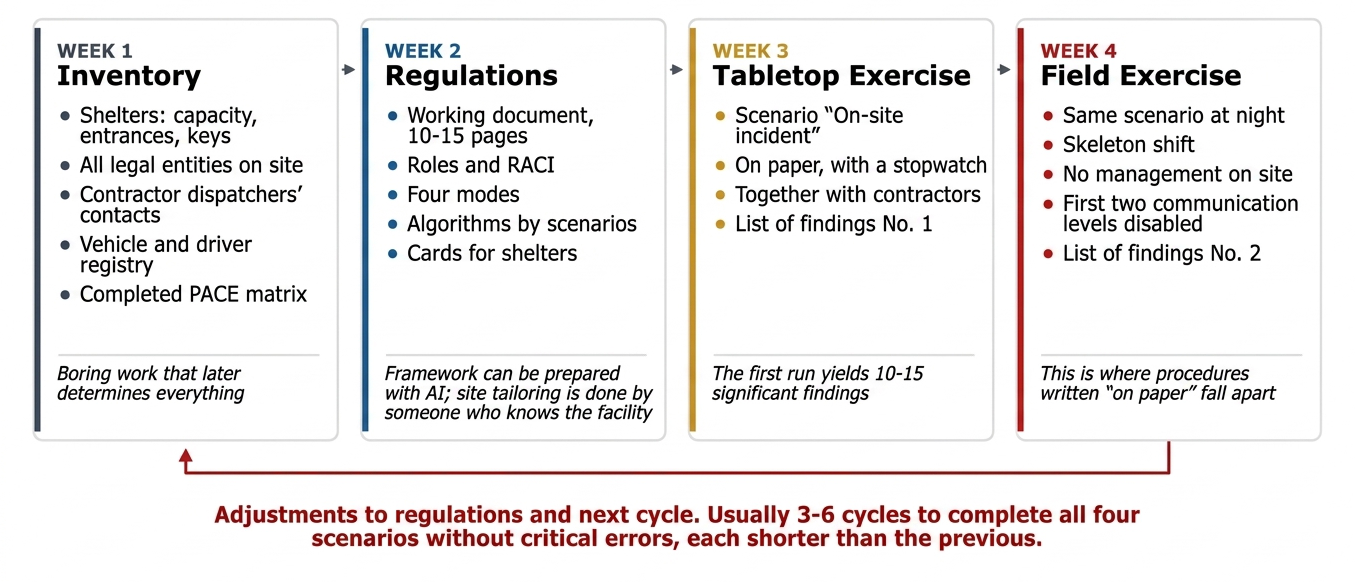
Minggu pertama — inventarisasi. Tempat perlindungan beserta kapasitas, denah akses, dan kunci. Struktur organisasi mencakup seluruh badan hukum di area fasilitas. Kontak dispatcher kontraktor. Daftar kendaraan beserta pengemudi. Skema PACE yang terisi lengkap. Pekerjaan ini mungkin membosankan, tetapi justru inilah yang menentukan keberhasilan di kemudian hari.
Minggu kedua — penyusunan regulasi. Bukan dokumen tebal yang hanya disimpan di rak, melainkan dokumen kerja ringkas 10–15 halaman: peran, mode siaga (kuning, merah, biru, hijau), algoritma skenario, dan matriks RACI. Kerangka awal dapat disiapkan menggunakan perangkat kecerdasan buatan (AI), seperti yang pernah saya bahas dalam artikel tentang simulator. Namun, penyesuaian spesifik lokasi hanya bisa dilakukan oleh orang yang memahami fasilitas secara mendalam.
Minggu ketiga — simulasi meja. Skenario "Jatuh di Lokasi" dijalankan di atas kertas dengan stopwatch. Menyusun daftar evaluasi.
Minggu keempat — simulasi lapangan dengan jumlah regu kerja minimal. Skenario yang sama dijalankan pada malam hari, tanpa jajaran manajemen, dan dengan jaringan seluler dimatikan. Menyusun daftar evaluasi kedua. Melakukan perbaikan. Melanjutkan ke siklus berikutnya.
Regulasi yang telah melalui empat skenario tanpa kesalahan kritis umumnya membutuhkan 3–6 siklus penyempurnaan. Setiap siklus berikutnya akan berlangsung lebih singkat dari sebelumnya.
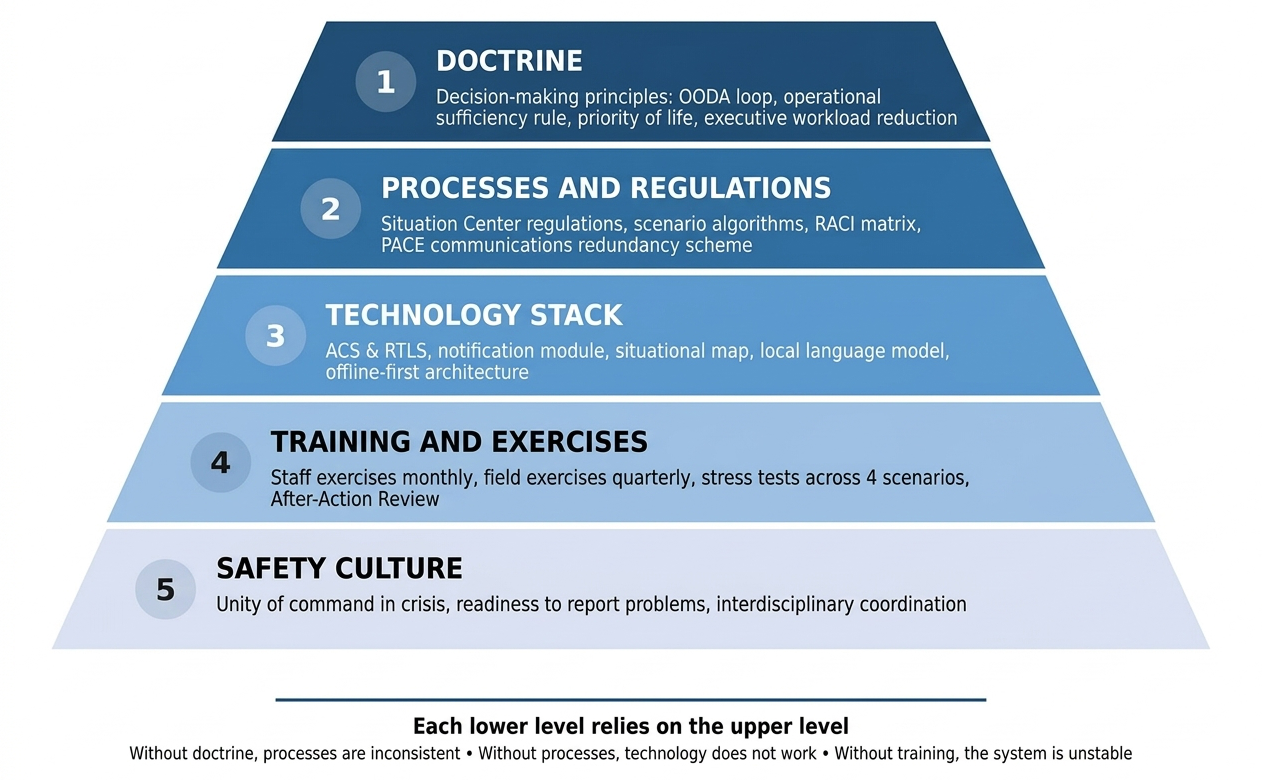
Perhatikan urutan tingkatannya. Pengadopsian teknologi berada di urutan ketiga. Kami menerapkan prinsip 40/40/20: 40% upaya untuk regulasi dan simulasi, 40% untuk sarana teknis, serta 20% untuk fasilitas dan peralatan ruang kendali. Regu kerja terlatih yang dibekali lembar panduan (check-list) pada kartu akan berkinerja lebih baik daripada regu tidak berpengalaman yang menggunakan dasbor mahal.
Kapan Teknologi Mulai Sangat Dibutuhkan
Langkah-langkah organisasional memiliki keterbatasan. Keterbatasan tersebut tercapai ketika volume sinyal yang masuk melebihi kapasitas pemrosesan regu kerja bertugas. Pada pusat logistik dan transportasi skala besar dengan ratusan personel dalam satu sif dan puluhan kontraktor, batas ini tercapai hanya dalam beberapa menit pertama.
Set modul kerja minimal yang kami tetapkan terdiri dari enam modul:
- pendataan personel: integrasi dengan ACS, aplikasi seluler dengan tombol "saya di tempat perlindungan", serta rekonsiliasi otomatis personel yang belum terdata;
- peta situasional: denah fasilitas, lapisan status, lapisan sumber daya, dan zona dinamis (radius serpihan 300 m, sebaran asap sesuai arah angin);
- sistem notifikasi: satu jendela untuk seluruh saluran, templat pesan, dan status pengiriman;
- penjadwalan transportasi: posisi bus dan pengemudi yang bertugas di rute;
- log kejadian: kronologi otomatis untuk analisis pasca-insiden;
- model bahasa lokal (LLM lokal) sebagai lapisan antarmuka untuk seluruh modul di atas.
Mengenai poin terakhir, saya akan membahasnya secara khusus karena terdapat banyak mitos di seputarnya.
Peran AI: Meringankan Beban, Bukan Menggantikan
Saya bersikap skeptis terhadap "peramal digital" dan telah menulis tentang hal ini sebelumnya. Namun dalam skema tanggap darurat, AI memiliki tugas yang berbeda. Bukan untuk menilai ancaman atau mengambil keputusan, melainkan untuk memastikan pimpinan tidak menerima ribuan baris log per menit, melainkan tiga peristiwa terkonfirmasi yang membutuhkan keputusannya.
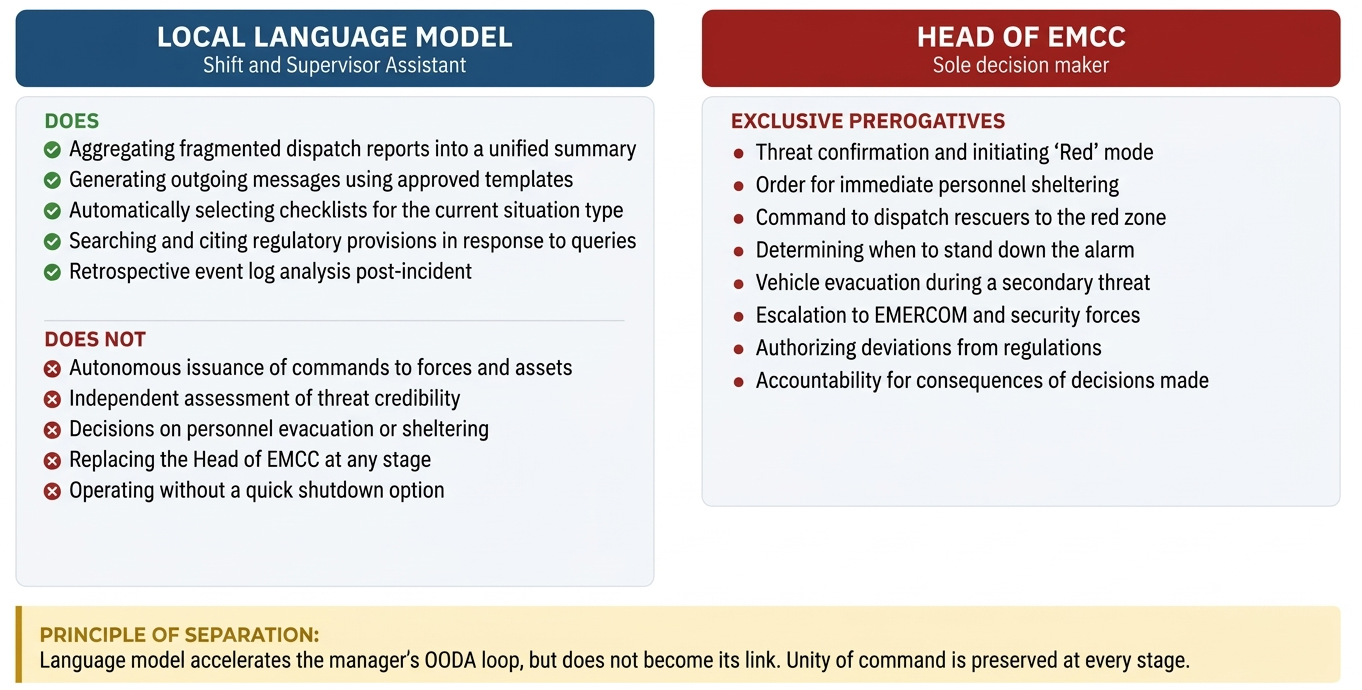
Pada kolom sebelah kanan, sengaja tidak dicantumkan poin "prioritas keselamatan jiwa di atas proses produksi". Ini bukanlah keputusan yang diambil saat insiden terjadi — baik oleh model AI maupun pimpinan. Ini adalah prinsip dasar yang telah ditetapkan dalam dokumen sebelumnya, seperti yang telah saya sampaikan di atas. Pimpinan memutuskan kapan dan bagaimana cara mengevakuasi personel serta menghentikan proses, namun tidak memutuskan apakah hal itu perlu dilakukan atau tidak.
Tiga prinsip utama yang tidak kami kompromikan.
Model berbasis lokal, bukan cloud. Saat insiden terjadi, saluran komunikasi luar bisa saja terputus. Selain itu, arus pesan berisi data operasional personel dan peralatan sensitif yang tidak boleh keluar dari perimeter perusahaan.
Bangun sistem tanpa AI terlebih dahulu, baru kemudian integrasikan AI. Regulasi disempurnakan melalui simulasi, dan setelah itu model AI diintegrasikan sebagai asisten. Jika sistem dari awal dibangun bergantung pada AI, kegagalan AI akan melumpuhkan seluruh sistem. Namun jika AI hanya berfungsi sebagai modul tambahan, kegagalannya hanya akan memperlambat alur kerja.
Model AI tidak memiliki kewenangan untuk mengubah status operasional fasilitas. Tidak ada instruksi langsung ke sistem teknis maupun keputusan evakuasi otomatis. Hal ini dikunci pada tingkat API, bukan hanya dalam kebijakan tertulis.
Hasil uji stres setelah penerapan penyaringan informasi: personel yang sama dalam skenario yang sama mampu menangani beban kerja dengan percaya diri. Sebelum penerapan penyaringan, hal tersebut gagal dilakukan.
Berapa Biaya yang Dibutuhkan
Ini adalah pertanyaan utama yang kerap diajukan. Saya menjawabnya dari sudut pandang kerugian yang berhasil dicegah, menggunakan logika yang sama seperti pada artikel tentang penganggaran.
| Minimal | Menengah | Lengkap | |
|---|---|---|---|
| Cakupan | Regulasi, lembar panduan, simulasi, instruksi tugas | + ruang kendali, dasbor ACS, otomatisasi notifikasi, radio komunikasi | + pelacakan personel RTLS, model bahasa lokal, pusat kendali operasi bergerak |
| Biaya Awal | 1,5–3 juta rubel | 10–15 juta rubel | 30–50 juta rubel |
| Biaya Tahunan | 0,3–0,5 juta rubel | 2–3 juta rubel | 5–7 juta rubel |
| Mengatasi Kerentanan | 60–70% | 80–85% | 90–95% |
| Kebutuhan Personel | Fungsi terintegrasi dalam tim ruang kontrol | 3–4 orang per sif | 5–7 orang dan analis |
Sebagai perbandingan: kerugian langsung akibat kebakaran hebat di depot bahan bakar skala menengah, termasuk kerugian akibat henti produksi, berkisar antara 800 juta hingga 2,5 miliar rubel. Dengan estimasi konservatif peluang terjadinya insiden sebesar 8% per tahun, perkiraan kerugian yang terhindarkan untuk skenario menengah adalah sekitar 50 juta rubel per tahun, dengan periode pengembalian modal (ROI) sekitar setengah tahun. Jika estimasi peluang insiden lebih rendah, pengembalian modal menjadi 2–3 tahun, tetapi nilainya tetap positif.
Saya menyarankan untuk tidak mengajukan anggaran mulai dari skenario lengkap. Mulailah dari skenario minimal: skenario ini memberikan dampak terbesar, biayanya setara dengan satu kontrak kerja sama kontraktor skala menengah, dan dalam waktu dua bulan simulasi akan memperlihatkan di mana teknologi sangat dibutuhkan serta di mana cukup menggunakan kartu panduan di tempat perlindungan.
Evaluasi Diri (Checklist)
- Siapa pada sif malam yang memiliki wewenang tertulis untuk memerintahkan evakuasi ke tempat perlindungan dan penghentian darurat tanpa persetujuan?
- Apakah dispatcher tahu apa yang harus dilakukan saat menerima sinyal pendekatan drone, atau hanya sekadar melaporkan ke atasan?
- Berapa banyak tingkat saluran komunikasi Anda yang benar-benar diuji dengan mematikan dua tingkat pertama?
- Berapa jumlah personel di lokasi saat ini menurut ACS, dan berapa banyak dari mereka yang dapat Anda konfirmasi berada di tempat perlindungan dalam 10 menit?
- Apakah matriks RACI Anda mencakup kontraktor yang peralatannya berada di dalam perimeter fasilitas?
- Kapan terakhir kali simulasi dilakukan dengan jumlah regu kerja minimal, pada malam hari, dan tanpa kehadiran manajemen?
- Berapa banyak parameter yang ditampilkan di layar utama pimpinan pada mode krisis? Jika lebih dari tujuh, itu bukan lagi bantuan, melainkan beban.
- Kapan regulasi Anda terakhir kali diperbarui? Jika lebih dari satu triwulan, kontraktor, peralatan, dan personel kemungkinan sudah berganti.
Kesimpulan
Kesiapsiagaan menghadapi insiden drone bukanlah sekadar tren atau inisiatif berlebihan. Ini adalah pemenuhan kewajiban regulasi industri (seperti Undang-Undang 116-FZ) bagi pengelola fasilitas produksi berbahaya: siap melokalisasi kecelakaan, melindungi personel, dan meminimalkan kerusakan. Hanya sumber kejadian pemicunya saja yang berubah.
Pada saat situasi darurat terjadi di lokasi, keputusan diambil oleh orang tertentu dengan peta fasilitas yang jelas, regu kerja yang terlatih, saluran komunikasi yang berfungsi, serta pikiran yang tenang. Semua yang dijelaskan di atas ditujukan untuk satu tujuan: memberinya kesempatan tersebut. Karena pada akhirnya, kita yang bertanggung jawab atas hasilnya.
Komentar 2