UAV เหนือสถานประกอบการ: วิธีปกป้องผู้คนและสินทรัพย์
การโจมตีด้วยไร้คนขับหรือ UAV กำลังกลายเป็นส่วนหนึ่งในชีวิตประจำวันของเรา เมื่อไม่กี่ปีที่ผ่านมา เหตุการณ์ UAV ตกในพื้นที่อุตสาหกรรมถือเป็นเรื่องผิดปกติอย่างยิ่ง แต่ในปัจจุบัน เหตุการณ์นี้กลับกลายเป็นหนึ่งในรายการสาเหตุของเหตุฉุกเฉิน เช่นเดียวกับไฟไหม้ การสูญเสียแรงดัน และการรั่วไหลของสารเคมี ในข่าว เรามักจะได้ยินเกี่ยวกับการโจมตีสถานที่ต่างๆ ในหลายภูมิภาค เช่น คลังน้ำมัน เทอร์มินัลท่าเรือ สถานีอัดอากาศ และอื่นๆ
และความรับผิดชอบต่อสิ่งที่จะเกิดขึ้นในพื้นที่ในช่วงครึ่งชั่วโมงแรกนั้น ตกอยู่กับพวกเราทุกคน ไม่ใช่กระทรวงสถานการณ์ฉุกเฉิน ไม่ใช่กองกำลังความมั่นคง และไม่ใช่หน่วยรักษาความปลอดภัยขององค์กร เราเป็นผู้รับผิดชอบต่อสินทรัพย์ของบริษัท ไม่ว่าจะเป็นคลังถังเก็บ ทางยกระดับ หรืออุปกรณ์ที่ต้องใช้เวลาฟื้นฟูนานหลายเดือน และสิ่งสำคัญที่สุดคือเราต้องรับผิดชอบต่อบุคลากร คือผู้คนที่อยู่ในพื้นที่โล่ง ในห้องควบคุม หรือในจุดโหลดสินค้าในขณะเกิดเหตุ ไม่มีใครที่จะมาแบ่งเบาหรือทำหน้าที่นี้แทนเราได้
ในบทความนี้ ผมจะไม่ได้พูดถึงวิธีตรวจจับหรือยิงทำลายโดรน เพราะนั่นไม่ใช่ขอบเขตอำนาจหน้าที่ของเรา แต่ผมจะพูดถึงสิ่งที่อยู่ในขอบเขตความรับผิดชอบของเรา นั่นคือ การจัดระบบตอบโต้เพื่อให้ผู้คนเข้าไปอยู่ในที่หลบภัย อุปกรณ์อยู่ในสภาวะปลอดภัย และความเสียหายจำกัดอยู่ในวงแคบ ทั้งหมดที่เขียนไว้ในที่นี้ได้รับการฝึกซ้อมในสถานประกอบการจริง และข้อสรุปบางอย่างก็แลกมาด้วยบทเรียนที่ไม่ง่ายเลย
UAV ในฐานะสาเหตุของภัยพิบัติทางเทคโนโลยี
สิ่งแรกที่ต้องทำความเข้าใจสำหรับตนเองและฝ่ายบริหารคือ หลังจากโดรนตกลงในพื้นที่ อุบัติเหตุจะดำเนินไปตามหลักการเดียวกับอุบัติเหตุอื่นๆ ความเสียหายทางกายภาพต่อถังบรรจุหรือท่อส่ง การติดไฟ ผลกระทบทางความร้อนต่อถังข้างเคียง และความเสี่ยงของปฏิกิริยาลูกซิ่ง นี่คือห่วงโซ่ที่เราคำนวณในการประเมิน HAZOP และ Bow-Tie รวมถึงเขียนไว้ในแผนเผชิญเหตุฉุกเฉิน แม้เหตุการณ์เริ่มต้นจะต่างออกไป แต่หลักฟิสิกส์ยังคงเหมือนเดิม
ข้อสรุปในเชิงปฏิบัติคือ เราไม่จำเป็นต้องคิดค้นหลักการใหม่ขึ้นมา เพียงแต่ต้องเพิ่มสคริปต์และขั้นตอนพิเศษเข้าไปในระบบวิศวกรรมที่มีอยู่เดิม เช่น การระบุแหล่งที่มา การประเมินความเสี่ยง มาตรการป้องกัน มาตรการกำจัด การบรรยายและการฝึกซ้อม ซึ่งล้วนเป็นงานที่เราคุ้นเคยดีอยู่แล้ว
ยังมีข้อสรุปประการที่สองซึ่งสำคัญยิ่งกว่า เมื่อทีมกู้ภัยมาถึง พวกเขาจะดำเนินการตามหลักปฏิบัติทั่วไป แต่การตัดสินใจว่าควรปิดวาล์วตัวใดก่อน ทิศทางลมพัดไปทางไหนเมื่อเทียบกับจุดศูนย์กลาง หรือผู้รับเหมา 40 คนที่ไม่ปรากฏในระบบควบคุมการเข้าออก (ACS) ของเราอยู่ที่ใด มีเพียงกะทำงานของเราเท่านั้นที่รู้ ความเสียหายส่วนใหญ่จากอุบัติเหตุร้ายแรงในโรงงานสามารถป้องกันได้ด้วยการดำเนินการในช่วง 10-30 นาทีแรก ซึ่งเป็นช่วงเวลาทองของเราอย่างแท้จริง
ระยะเวลาของเหตุการณ์ในฐานะเครื่องมือในการวางแผน
เมื่อเราเริ่มพัฒนาข้อบังคับ สิ่งแรกที่ทำคือการแบ่งเหตุการณ์ทั่วไปออกเป็นเฟสต่างๆ ตั้งแต่สัญญาณแรกจากระบบมอนิเตอร์ไปจนถึงการจำกัดวงลุกลาม ในแต่ละเฟส เราได้กำหนดโหมดการทำงานของสถานประกอบการและการปฏิบัติการเดี่ยวที่จำเป็น หากขาดไปจะทำให้เฟสถัดไปไม่สามารถควบคุมได้ จุดตรวจสอบเฉพาะและมาตรฐานเวลาของแต่ละสถานประกอบการจะแตกต่างกันไป ขึ้นอยู่กับที่ตั้ง คุณลักษณะของอุปกรณ์ และระบบมอนิเตอร์ที่มี ดังนั้น ในที่นี้ผมจึงไม่ได้นำเสนอเวลาที่แน่นอน แต่เป็นตรรกะของโหมดการทำงาน ซึ่งเป็นสากลและกลายเป็นพื้นฐานของทุกสคริปต์ในการฝึกซ้อม
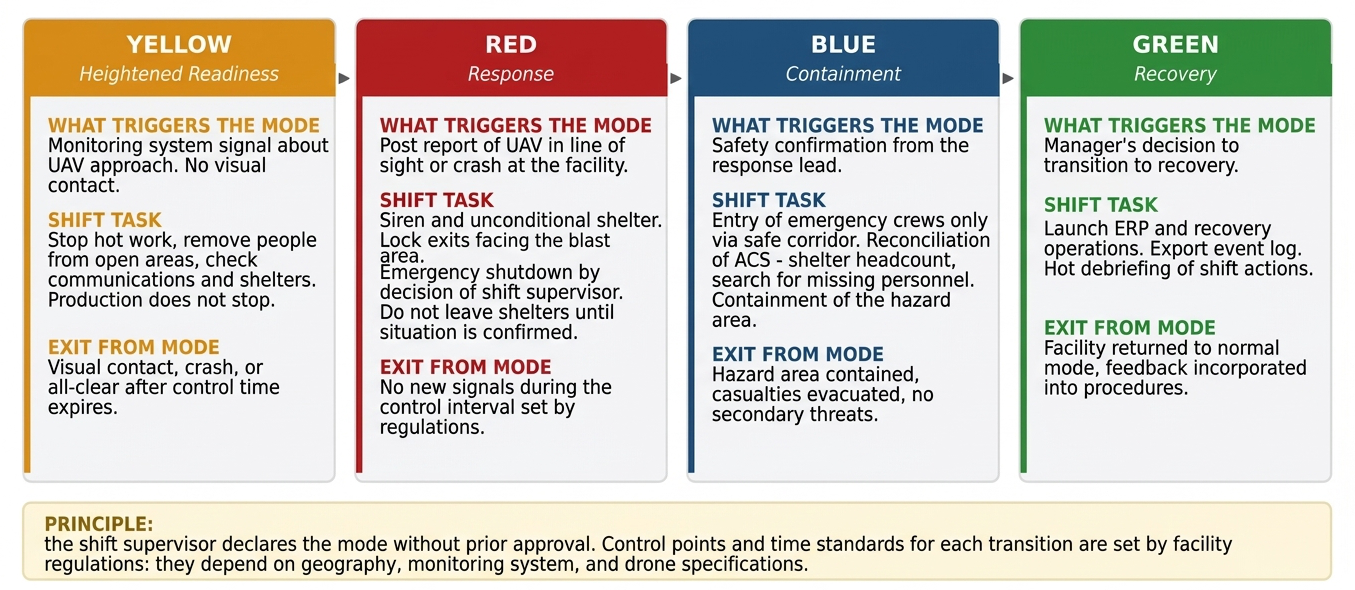
สิ่งที่เราสังเกตเห็นเมื่อนำตรรกะนี้ไปทดสอบในการฝึกซ้อม
ระหว่างสัญญาณแจ้งเตือนการเข้ามาใกล้กับการมองเห็นด้วยสายตา จะมีช่วงเวลาเตือนภัยล่วงหน้า แม้จะวัดเป็นนาที แต่ก็นับว่าเพียงพอที่จะหยุดงานที่ทำให้เกิดความร้อน เคลื่อนย้ายผู้คนออกจากพื้นที่โล่ง และปรับสถานประกอบการให้อยู่ในโหมดเตรียมพร้อมสูง โดยไม่ต้องหยุดการผลิต แต่ในทางปฏิบัติ สัญญาณจากระบบมอนิเตอร์มักจะส่งไปไม่ถึงเจ้าหน้าที่ควบคุม หรือส่งไปโดยไม่มีอัลกอริทึมการปฏิบัติงาน ทำให้สูญเสียช่วงเวลานี้ไปทั้งหมด
ช่วงเวลาวิกฤตคือนาทีแรกๆ หลังจากการมองเห็นด้วยสายตา ผู้คนจะอยู่ในที่หลบภัยหรือไม่อยู่ ทางออกผ่านประตูตรวจอาจถูกบล็อก หรือฝูงชนอาจวิ่งไปในทิศทางของสะเก็ดระเบิด ในจุดนี้เองที่ระเบียบการส่วนใหญ่ที่เขียนไว้ "บนกระดาษ" ล้มเหลวในการฝึกซ้อมครั้งแรก ตราบใดที่การหลบภัยยังไม่บรรลุผลตามเวลาที่กำหนดในข้อบังคับ สิ่งอื่นทั้งหมดในข้อบังคับถือเป็นเรื่องรอง
ช่วงเวลาการรอคอยหลังจากการโจมตีครั้งแรกมักถูกมองข้ามจากเกือบทุกคน เพราะอาจมีการโจมตีครั้งที่สองตามมา กฎที่ว่า "ห้ามออกจากที่หลบภัยจนกว่าจะได้รับการยืนยันสถานการณ์" และการเข้าสู่พื้นที่ของทีมกู้ภัยผ่านช่องทางที่ปลอดภัยเท่านั้น ช่วยชีวิตเจ้าหน้าที่ไว้ได้ แต่ในทางจิตวิทยา พนักงานมักต้องการออกไปดู สิ่งนี้ต้องได้รับการฝึกซ้อมแยกต่างหากและมักไม่ได้ผลในครั้งแรก ระยะเวลาการรอคอยเป็นพารามิเตอร์ที่แต่ละสถานที่ต้องกำหนดขึ้นเองและต้องได้รับการตรวจสอบด้วยนาฬิกาจับเวลาในการฝึกซ้อม
สิ่งที่การฝึกซ้อมแสดงให้เห็น
เราได้ดำเนินการฝึกซ้อมทั้งในห้องปฏิบัติการและในสนามหลายรอบตาม 4 สคริปต์: "การเข้ามาใกล้", "การตกในพื้นที่", "ผลกระทบทุติยภูมิ" และ "ระบบสื่อสารขัดข้อง" พร้อมด้วยรูปแบบย่อยของแต่ละสคริปต์เมื่อมีจำนวนกะกลางคืนน้อยที่สุด การทดสอบระเบียบการใหม่ครั้งแรกมักพบข้อบกพร่องสำคัญ 10-15 ประการ ซึ่งบางประการเกิดขึ้นซ้ำๆ ในหลายสถานประกอบการ และควรกล่าวถึงอย่างตรงไปตรงมา:
ไม่มีใครได้รับมอบอำนาจให้ประกาศการหลบภัย ในข้อบังคับระบุว่า: ผู้อำนวยการเป็นผู้ทำการตัดสินใจ แต่ในเวลากลางคืนผู้อำนวยการไม่ได้อยู่ในพื้นที่ หัวหน้ากะไม่กล้าหยุดกระบวนการทำงาน เพราะเกรงว่าจะเป็นการแจ้งเตือนเท็จ การเกิดแรงดันกระแทก หรือการสูญเสียผลผลิต ในระหว่างที่มีการโทรศัพท์ประสานงาน เวลา 5 นาทีก็สูญเปล่าไปแล้ว เราจึงได้ออกคำสั่งอย่างเป็นทางการว่า: หัวหน้ากะประจำการมีสิทธิ์ประกาศการหลบภัยและการหยุดทำงานฉุกเฉินทันทีโดยไม่ต้องขออนุมัติ การให้ความสำคัญกับชีวิตเหนือกว่าอุปกรณ์ต้องระบุไว้อย่างชัดเจนในเอกสารก่อนเกิดเหตุการณ์ และต้องไม่มีการโต้เถียงในเรื่องนี้ระหว่างเกิดเหตุ
มีเมทริกซ์ความรับผิดชอบ แต่ไม่มีใครเคยเห็น ใครเป็นผู้ปิดโรงต้มน้ำ หากโรงต้มน้ำนั้นเป็นของผู้รับเหมาแต่ตั้งอยู่ในพื้นที่ของเรา? ในการฝึกซ้อมครั้งแรกไม่มีใครตอบได้ เราจึงจัดทำ RACI matrix สำหรับการดำเนินการตามมาตรฐานแต่ละรายการ เช่น การแจ้งเตือน การเคลื่อนย้ายรถบัสไปยังจุดรวมพล การนับจำนวนคนในที่หลบภัย โดยร่วมมือกับผู้รับเหมาในการจำลองสถานการณ์ ได้รับการอนุมัติด้วยคำสั่ง และพิมพ์ลงบนการ์ดเคลือบพลาสติกสำหรับที่หลบภัยทุกแห่ง เมทริกซ์นี้ผ่านการปรับปรุงถึง 4 รอบก่อนที่จะใช้งานได้จริง
ช่องทางการสื่อสารเดียวคือโทรศัพท์มือถือ เมื่อมีการแจ้งเตือนมวลชน เครือข่ายโทรศัพท์มือถือจะแออัด แอปพลิเคชันส่งข้อความขององค์กรจะทำงานได้ตราบเท่าที่มีอินเทอร์เน็ต เราได้กำหนดแผน PACE สำหรับทุกสายการสื่อสารที่สำคัญ: เริ่มจาก IP telephony ตามด้วยระบบมือถือพร้อม SMS จากนั้นเป็นวิทยุสื่อสารเฉพาะทาง สายโทรศัพท์ประจำที่ และผู้ส่งสาร นอกจากนี้ เรายังได้นำการทดสอบแบบ "Cold Test" มาใช้ โดยการปิดสองระดับแรกโดยไม่แจ้งล่วงหน้าระหว่างการฝึกซ้อม
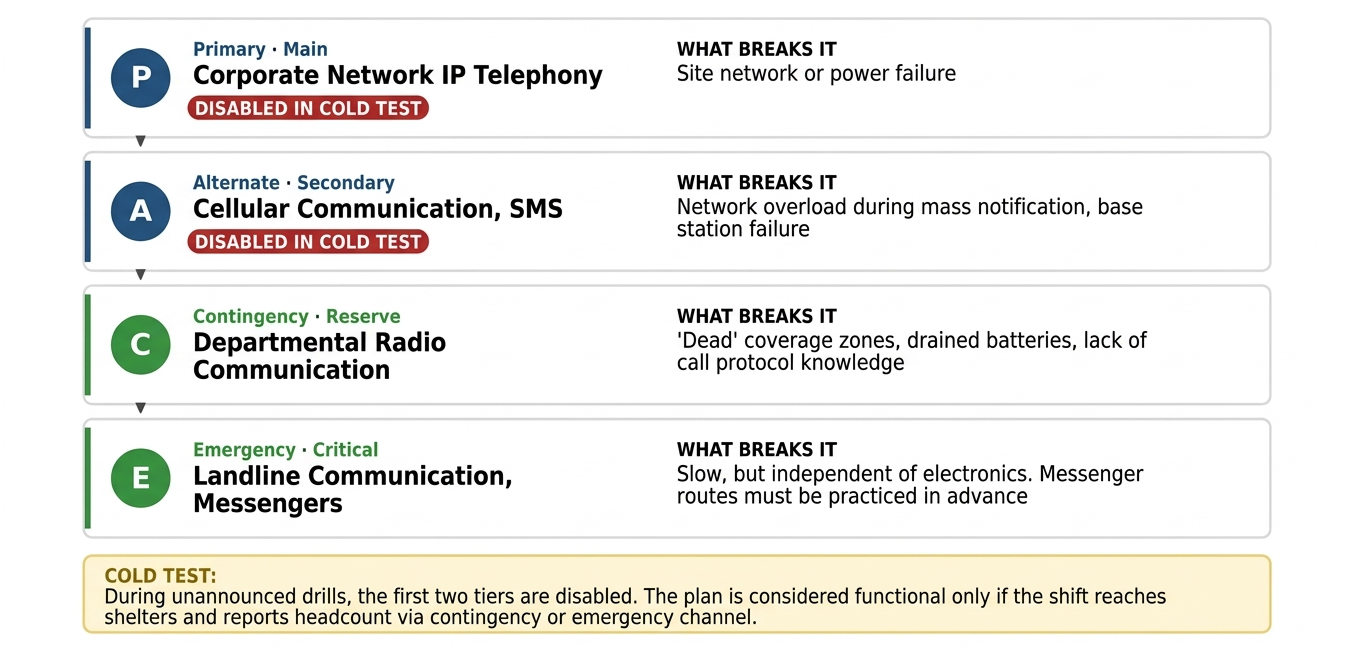
ผู้บริหารจมอยู่กับกระแสข้อมูล เซ็นเซอร์ วิดีโอ รายงานจากจุดตรวจ การโทรศัพท์ ในช่วง 5 นาทีแรก มีเหตุการณ์เกิดขึ้นเป็นร้อยๆ รายการ ผู้ที่อ่านบันทึกและทำการตัดสินใจไปพร้อมกันจะไม่สามารถทำทั้งสองอย่างได้ทัน เราเห็นสิ่งนี้ในการทดสอบความเครียด: คิวข้อความเพิ่มขึ้น บางส่วนสูญหาย และสถานการณ์จริงวิ่งนำหน้าการรับรู้ไปแล้ว รายละเอียดในเรื่องนี้จะกล่าวถึงแยกต่างหากด้านล่าง
ผู้คนที่สูญหายหรือไม่ได้รับการนับจำนวน ระบบ ACS แสดงจำนวนคน 312 คนในพื้นที่ แต่ในที่หลบภัยนับได้เพียง 280 คน อีก 32 คนอยู่ที่ไหน? ผู้รับเหมาที่ใช้บัตรผ่านชั่วคราว คนขับรถในจุดโหลดสินค้า ผู้มาติดต่อ หากไม่มีการตรวจสอบเปรียบเทียบ "ACS - การตอบรับจากที่หลบภัย" ทีมกู้ภัยอาจถูกส่งไปค้นหาผู้ที่ไม่อยู่ในพื้นที่แล้ว ในขณะที่ไม่สามารถหาผู้ที่ยังติดอยู่เจอ
จุดเริ่มต้น: หนึ่งเดือนและงบประมาณขั้นต่ำ
ข่าวดีก็คือ ผลในการป้องกันส่วนใหญ่ไม่ได้มาจากเทคโนโลยี แต่มาจากข้อบังคับและการฝึกซ้อม จากการประเมินของเรา ระดับการนำไปใช้ขั้นต่ำสามารถปิดจุดอ่อนวิกฤตได้ถึง 60-70% ซึ่งในทางปฏิบัติหมายถึงสิ่งต่อไปนี้
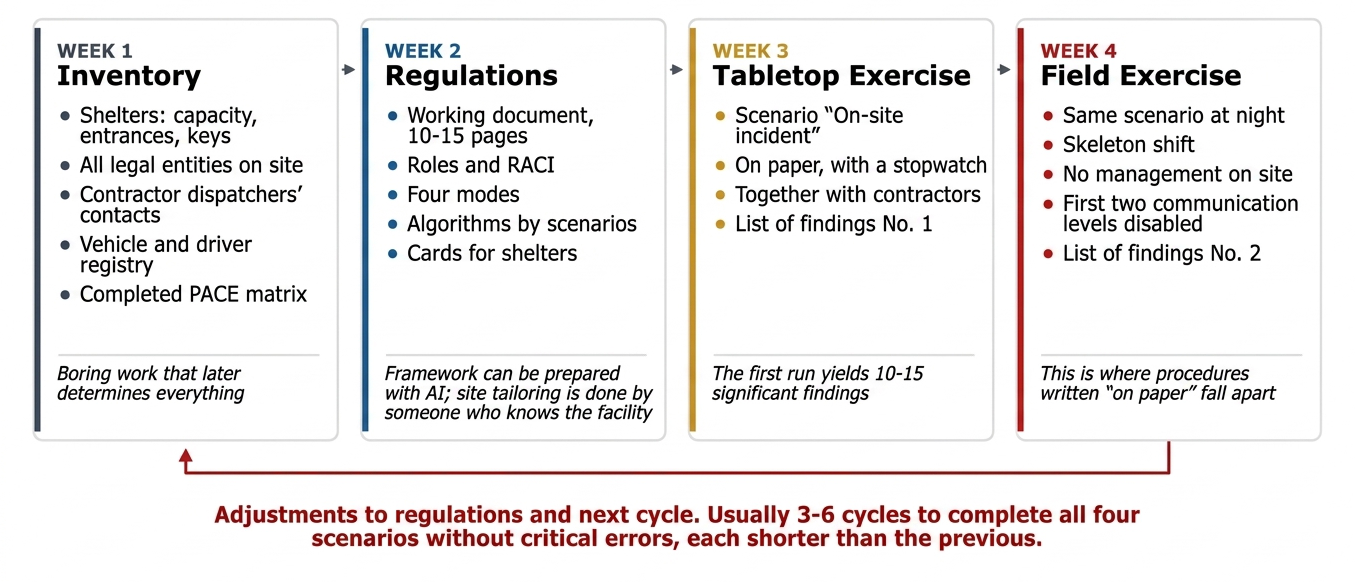
สัปดาห์แรก - การจัดทำบัญชีและสำรวจ ที่หลบภัยพร้อมความจุ ผังทางเข้า และกุญแจ โครงสร้างองค์กรพร้อมนิติบุคคลทั้งหมดในพื้นที่ ข้อมูลติดต่อเจ้าหน้าที่ควบคุมของผู้รับเหมา ทะเบียนยานพาหนะพร้อมคนขับ แผนภาพ PACE ที่กรอกสมบูรณ์ งานนี้อาจดูน่าเบื่อ แต่มันคือสิ่งที่จะตัดสินทุกอย่างในภายหลัง
สัปดาห์ที่สอง - ข้อบังคับ ไม่ใช่หนังสือเล่มหนาบนชั้น แต่เป็นเอกสารการทำงาน 10-15 หน้า: บทบาท โหมดการทำงาน (เหลือง แดง น้ำเงิน เขียว) อัลกอริทึมตามสคริปต์ และ RACI โครงสร้างพื้นฐานสามารถเตรียมได้ด้วยเครื่องมือ AI ดังที่ผมเคยเขียนไว้ในบทความเกี่ยวกับเครื่องมือจำลอง แต่การปรับให้เข้ากับสถานประกอบการจริงต้องทำโดยผู้ที่รู้จักพื้นที่เท่านั้น
สัปดาห์ที่สาม - การฝึกซ้อมในห้องปฏิบัติการ สคริปต์ "การตกในพื้นที่" บนกระดาษ พร้อมจับเวลา และสรุปรายการข้อบกพร่อง
สัปดาห์ที่สี่ - การฝึกซ้อมในสนามเมื่อมีจำนวนกะน้อยที่สุด ใช้สคริปต์เดียวกันในเวลากลางคืน โดยไม่มีผู้บริหาร และปิดการสื่อสารเคลื่อนที่ สรุปรายการข้อบกพร่องชุดที่สอง ดำเนินการแก้ไข และเข้าสู่วงจรถัดไป
ข้อบังคับที่ผ่านทั้ง 4 สคริปต์โดยไม่มีข้อผิดพลาดร้ายแรง มักต้องผ่านการปรับปรุงประมาณ 3-6 รอบ โดยแต่ละรอบจะใช้เวลาน้อยลงเรื่อยๆ
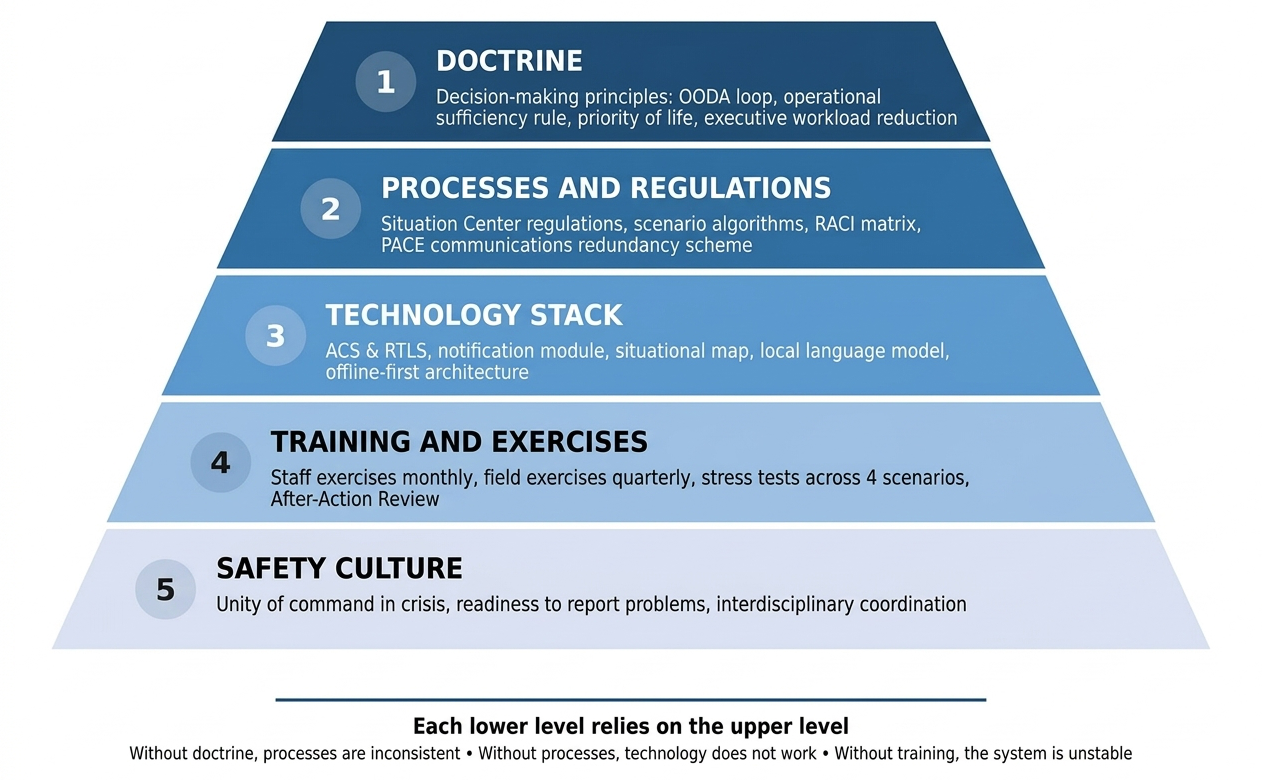
โปรดสังเกตลำดับชั้น เทคโนโลยีอยู่เพียงลำดับที่สามเท่านั้น เราใช้กฎ 40/40/20: ความพยายาม 40% สำหรับข้อบังคับและการฝึกซ้อม 40% สำหรับเครื่องมือทางเทคนิค และ 20% สำหรับห้องและอุปกรณ์ประจำห้อง เจ้าหน้าที่ที่ผ่านการฝึกฝนพร้อมรายการตรวจสอบบนการ์ดจะรับมือได้ดีกว่ากะที่ขาดประสบการณ์ซึ่งมีแดชบอร์ดราคาแพง
เมื่อเทคโนโลยีกลายเป็นสิ่งจำเป็น
มาตรการทางองค์กรมีขีดจำกัด ซึ่งจะเกิดขึ้นเมื่อปริมาณสัญญาณที่เข้ามาเกินกว่าที่กะประจำการจะสามารถประมวลผลได้ ในศูนย์ขนส่งและโลจิสติกส์ขนาดใหญ่ที่มีผู้คนหลายร้อยคนในกะและผู้รับเหมาหลายสิบราย ขีดจำกัดนี้จะมาถึงภายในไม่กี่นาทีแรก
ชุดการทำงานขั้นต่ำที่เรากำหนดไว้ประกอบด้วย 6 โมดูลหลัก:
- การนับจำนวนบุคลากร: การเชื่อมต่อกับระบบ ACS แอปพลิเคชันมือถือพร้อมปุ่ม "ฉันอยู่ในที่หลบภัย" และการเปรียบเทียบผู้ที่ยังไม่ได้นับจำนวนแบบอัตโนมัติ
- แผนที่สถานการณ์: ผังสถานประกอบการ เลเยอร์สถานะ เลเยอร์ทรัพยากร และโซนแบบไดนามิก (รัศมีสะเก็ดระเบิด 300 เมตร ทิศทางควันตามทิศทางลม)
- การแจ้งเตือน: หน้าต่างเดียวสำหรับทุกช่องทาง เทมเพลต และสถานะการส่งข้อความ
- การควบคุมยานพาหนะ: ตำแหน่งของรถบัส และผู้ที่อยู่ในเส้นทาง
- บันทึกเหตุการณ์: ลำดับเวลาอัตโนมัติสำหรับการวิเคราะห์ในภายหลัง
- โมเดลภาษาท้องถิ่น (Local LLM) ในฐานะอินเทอร์เฟซสำหรับทุกโมดูลที่กล่าวมาข้างต้น
สำหรับข้อสุดท้าย ผมขออธิบายแยกต่างหาก เนื่องจากเป็นข้อที่มีความเข้าใจผิดมากที่สุด
บทบาทของ AI: ช่วยลดภาระ ไม่ใช่ทดแทนมนุษย์
ผมค่อนข้างกังขาเกี่ยวกับ "ระบบทำนายดิจิทัล" และเคยเขียนเกี่ยวกับเรื่องนี้ไปแล้ว แต่ในระบบตอบโต้ AI มีบทบาทที่ต่างออกไป ไม่ใช่การประเมินภัยคุกคามหรือทำการตัดสินใจ แต่คือการทำหน้าที่คัดกรองเพื่อให้ผู้บริหารได้รับข้อมูลเหตุการณ์สำคัญที่ได้รับการยืนยันแล้ว 3 รายการที่ต้องตัดสินใจ แทนที่จะต้องอ่านบันทึกนับพันบรรทัดต่อนาที
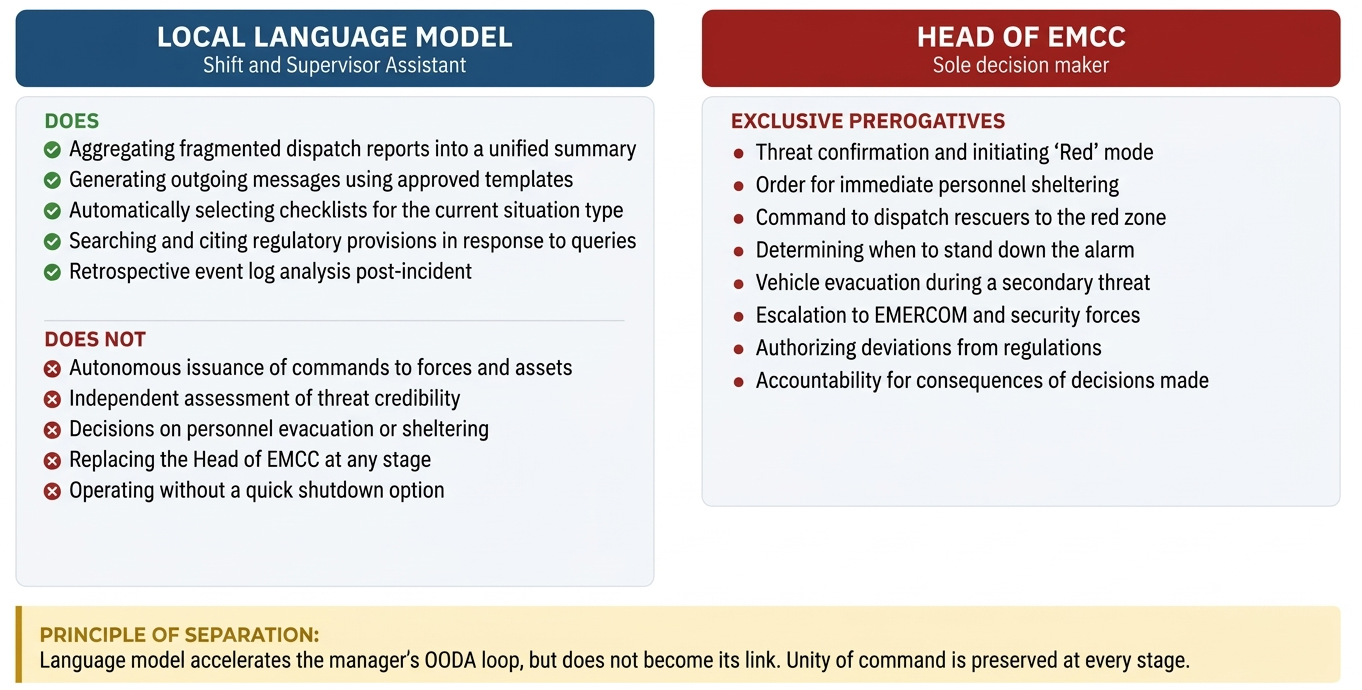
ในคอลัมน์ขวา ไม่ได้ใส่หัวข้อ "การให้ความสำคัญกับชีวิตเหนือกว่ากระบวนการทางเทคโนโลยี" ไว้โดยตั้งใจ เพราะนี่ไม่ใช่การตัดสินใจของใครในระหว่างเกิดเหตุ ไม่ว่าจะเป็นโมเดลหรือผู้บริหาร แต่มันคือหลักการที่ถูกบันทึกไว้ในเอกสารล่วงหน้าดังที่กล่าวไว้ข้างต้น ผู้บริหารจะตัดสินใจว่าจะหลบภัยผู้คนและหยุดกระบวนการเมื่อใดและอย่างไร แต่ไม่ได้ตัดสินใจว่าจะทำหรือไม่ทำ
หลักการสามประการที่เรายึดมั่นอย่างเคร่งครัด
โมเดลต้องเป็นระบบภายใน (Local) ไม่ใช่คลาวด์ เพราะในช่วงเกิดเหตุ ช่องทางการสื่อสารภายนอกอาจขาดหายไป และกระแสข้อมูลมีข้อมูลการปฏิบัติงานของบุคลากรและอุปกรณ์ที่ไม่ควรหลุดออกนอกพื้นที่
ต้องสร้างระบบโดยไม่มี AI ก่อน แล้วจึงนำ AI เข้ามาเสริม ข้อบังคับต้องได้รับการปรับปรุงผ่านการฝึกซ้อม จากนั้นจึงนำโมเดลเข้ามาบูรณาการในฐานะผู้ช่วย หากระบบถูกสร้างขึ้นโดยพึ่งพาโมเดลตั้งแต่แรก การล้มเหลวของโมเดลจะทำให้ทุกอย่างเป็นอัมพาต แต่หากโมเดลเป็นเพียงส่วนเสริม การล้มเหลวของมันจะทำให้อัตราการทำงานช้าลงเท่านั้น
โมเดลไม่มีสิทธิ์ในการเปลี่ยนสถานะของสถานประกอบการ ไม่มีคำสั่งไปยังกองกำลังหรืออุปกรณ์ และไม่มีการตัดสินใจอพยพแบบอัตโนมัติ สิ่งนี้ได้รับการกำหนดไว้ในระดับ API ไม่ใช่แค่ในนโยบาย
ผลลัพธ์จากการทดสอบความเครียดหลังการใช้ระบบคัดกรอง: บุคลากรชุดเดิมในสคริปต์เดิมสามารถรับมือกับภาระงานได้อย่างมั่นใจ ซึ่งก่อนการใช้นิยมระบบนี้ไม่สามารถทำได้
ค่าใช้จ่ายเท่าไร
คำถามแรกที่จะถูกถาม ผมขอตอบผ่านมูลค่าความเสียหายที่ป้องกันได้ โดยใช้ตรรกะเดียวกับบทความเรื่องการจัดทำงบประมาณ
| ขั้นต่ำ | ปานกลาง | สมบูรณ์แบบ | |
|---|---|---|---|
| สิ่งที่รวมอยู่ | ข้อบังคับ, รายการตรวจสอบ, การฝึกซ้อม, คำแนะนำปฏิบัติการประจำวัน | + ห้องปฏิบัติการ, แดชบอร์ด ACS, ระบบแจ้งเตือนอัตโนมัติ, วิทยุสื่อสาร | + ระบบติดตามบุคคล RTLS, โมเดลภาษาท้องถิ่น, ศูนย์ควบคุมเคลื่อนที่ |
| ครั้งเดียว | 1.5-3 ล้านรูเบิล | 10-15 ล้านรูเบิล | 30-50 ล้านรูเบิล |
| ต่อปี | 0.3-0.5 ล้านรูเบิล | 2-3 ล้านรูเบิล | 5-7 ล้านรูเบิล |
| ครอบคลุมจุดอ่อน | 60-70 % | 80-85 % | 90-95 % |
| บุคลากร | ทำหน้าที่เป็นส่วนหนึ่งของหน่วยควบคุมการปฏิบัติงาน | 3-4 คนต่อกะ | 5-7 คนและนักวิเคราะห์ |
เพื่อเปรียบเทียบ: ความเสียหายโดยตรงจากเหตุเพลิงไหม้รุนแรงในคลังน้ำมันขนาดกลางเมื่อรวมกับเวลาหยุดทำงาน อยู่ระหว่าง 800 ล้านถึง 2.5 พันล้านรูเบิล ด้วยการประเมินความน่าจะเป็นของเหตุการณ์แบบอนุรักษนิยมที่ 8% ต่อปี มูลค่าความเสียหายที่ป้องกันได้ที่คาดหวังสำหรับสคริปต์ปานกลางคือประมาณ 50 ล้านรูเบิลต่อปี ซึ่งมีระยะเวลาคืนทุนประมาณครึ่งปี หากประเมินความน่าจะเป็นต่ำกว่านี้ ระยะเวลาคืนทุนอาจขยายออกไปเป็น 2-3 ปี แต่ก็ยังคงเป็นบวก
ผมขอแนะนำให้เสนออนุมัติงบประมาณโดยเริ่มจากแผนขั้นต่ำ ไม่ใช่แผนสมบูรณ์แบบ เพราะแผนขั้นต่ำให้ผลลัพธ์หลัก มีค่าใช้จ่ายเท่ากับสัญญาผู้รับเหมาขนาดกลางหนึ่งฉบับ และหลังจากสองเดือนในการฝึกซ้อม จะแสดงให้เห็นว่าจุดใดต้องการเทคโนโลยี และจุดใดใช้เพียงการ์ดในที่หลบภัยก็เพียงพอ
แบบประเมินตนเอง
- ใครในกะกลางคืนที่มีสิทธิ์เป็นลายลักษณ์อักษรในการประกาศการหลบภัยและการหยุดทำงานฉุกเฉินโดยไม่ต้องขออนุมัติ?
- เจ้าหน้าที่ควบคุมทราบหรือไม่ว่าต้องทำอย่างไรเมื่อได้รับสัญญาณการเข้ามาใกล้ของ UAV หรือเพียงแค่รายงานไปยังผู้บังคับบัญชา?
- มีช่องทางการสื่อสารกี่ระดับที่คุณได้ทดสอบจริงโดยการปิดสองระดับแรก?
- ปัจจุบันมีคนอยู่ในพื้นที่กี่คนตามระบบ ACS และคุณสามารถยืนยันผู้ที่อยู่ในที่หลบภัยได้กี่คนภายใน 10 นาที?
- มีผู้รับเหมาที่มีอุปกรณ์ตั้งอยู่ในพื้นที่รวมอยู่ใน RACI matrix หรือไม่?
- ครั้งสุดท้ายที่มีการฝึกซ้อมเมื่อมีจำนวนกะน้อยที่สุด ในเวลากลางคืน และไม่มีผู้บริหารคือเมื่อใด?
- มีพารามิเตอร์กี่รายการบนหน้าจอหลักของผู้บริหารในโหมดวิกฤต? หากเกินเจ็ดรายการ นั่นไม่ใช่การช่วยเหลือแต่เป็นภาระ
- ข้อบังคับได้รับการอัปเดตครั้งล่าสุดเมื่อใด? หากเกินหนึ่งไตรมาส ในช่วงเวลานั้นผู้รับเหมา อุปกรณ์ และบุคลากรอาจมีการเปลี่ยนแปลงไปแล้ว
บทสรุป
ความพร้อมต่อเหตุการณ์ UAV ไม่ใช่แฟชั่นหรือข้อเสนอแนะที่เกินความจำเป็น แต่มันคือการปฏิบัติตามกฎหมายเกี่ยวกับความปลอดภัยของโรงงานอุตสาหกรรมอันตราย ซึ่งกำหนดให้องค์กรต้องเตรียมพร้อมสำหรับการจำกัดวงอุบัติเหตุ ปกป้องบุคลากร และลดความเสียหาย สิ่งที่เปลี่ยนไปมีเพียงแค่สาเหตุของเหตุการณ์เริ่มต้นเท่านั้น
ในช่วงเวลาที่เกิดเหตุการณ์ไม่ปกติในพื้นที่ การตัดสินใจจะขึ้นอยู่กับบุคคลคนเดียวที่มีแผนผังสถานประกอบการที่ชัดเจน มีกะทำงานที่ได้รับการฝึกฝน มีระบบสื่อสารที่ใช้งานได้ และมีสติที่แจ่มใส ทุกสิ่งที่เขียนไว้ข้างต้นล้วนทำขึ้นเพื่อวัตถุประสงค์เดียว คือการมอบโอกาสนั้นให้แก่เขา เพราะผู้ที่ต้องรับผิดชอบต่อผลลัพธ์ก็คือพวกเราเอง
ความคิดเห็น 2