Programa de observaciones de seguridad (UC RUSAL) — Parte 1
Aquí, como ves, hay que correr a todo lo que se da para permanecer en el mismo sitio. Y si quieres llegar a otra parte, ¡tienes que correr al menos dos veces más rápido!
Lewis Carroll, «Alicia a través del espejo»
¿Los empleados se esconden de las inspecciones? ¿El entorno está lleno de peligros a los que todos se han acostumbrado? ¿Los registros de control se llenan de polvo a la espera del inspector estatal?
¿Cómo lograr que el control de seguridad sea efectivo, dar el paso hacia las auditorías de comportamiento y luego avanzar hacia el futuro: el monitoreo predictivo con IA y la gestión autónoma de riesgos?
En la División Downstream de UC RUSAL hemos recorrido una parte significativa de este camino.
Partiendo del control «en papel» de tres etapas, hemos replanteado y modernizado el enfoque tradicional basándonos en las mejores prácticas internacionales.
Alcance: 11 empresas (unos 8 mil trabajadores).
Plazo de ejecución: aproximadamente 4 años.
Ejecutores: nuestro equipo de HSE y nuestros propios especialistas en TI.
Presupuesto: meramente simbólico.
1. Un clásico del género
El sistema de control multinivel de la salud y seguridad ocupacional surgió en la Unión Soviética a finales de los años 1960 y principios de los 1970.
Obtuvo una base metodológica unificada y reconocimiento oficial con la publicación de las «Recomendaciones metodológicas para la organización del control de tres etapas sobre el estado de la seguridad laboral», aprobadas por el Departamento de Protección Laboral del VTsSPS el 02.07.1981.
El principio principal del funcionamiento de este modelo se mantiene hasta hoy y consiste en la división de áreas de responsabilidad y la reglamentación de la frecuencia de las rondas en los puestos de trabajo (figura 1).
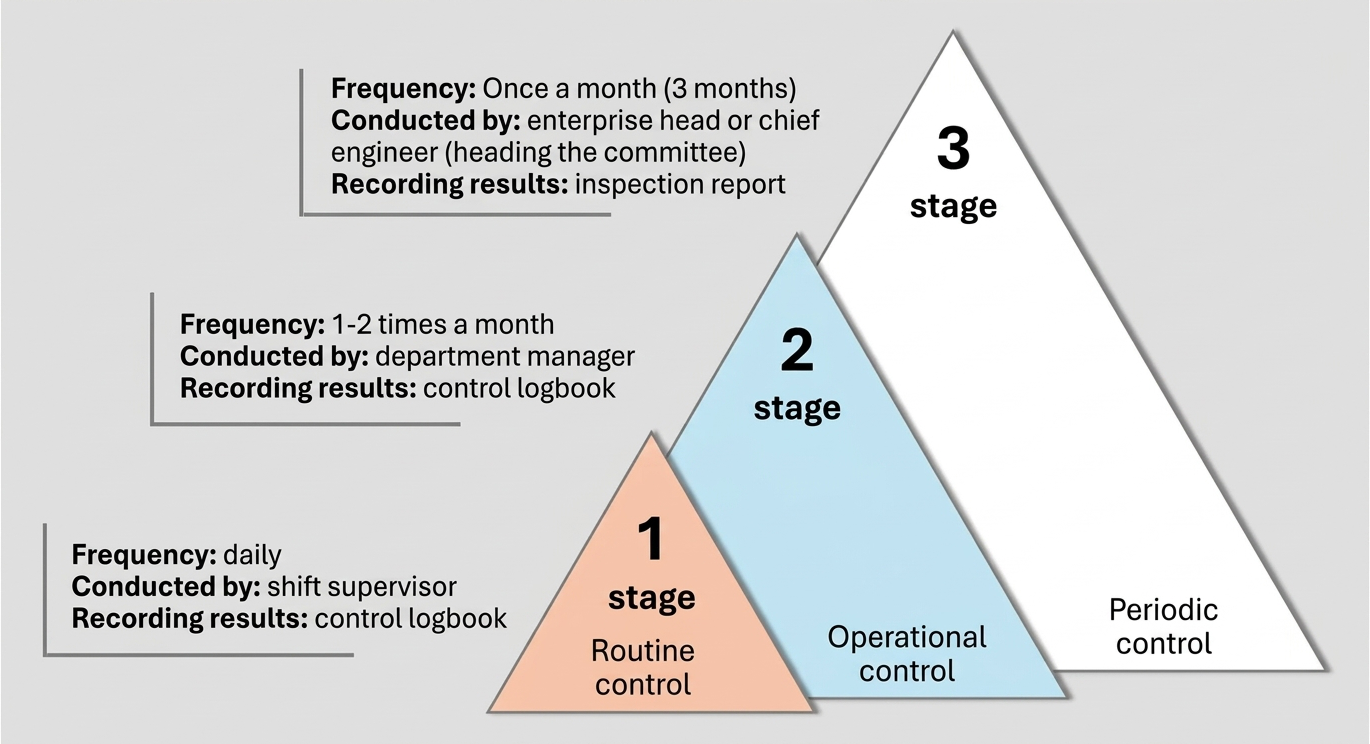
Figura 1. Esquema del control de tres etapas
La esencia del enfoque radica en que los directivos de los niveles superiores no solo inspeccionan los puestos de trabajo, sino que también evalúan la calidad del control en los niveles anteriores.
Los resultados de las rondas se registran en libros de actas en papel, y los resultados de las inspecciones de la alta dirección se formalizan mediante informes y resoluciones de la empresa.
Más tarde aparecieron los vales desprendibles. El primer vale retirado a un trabajador significaba una advertencia; el segundo acarreaba la pérdida de bonificaciones y una sanción disciplinaria…
Ventajas del modelo clásico:
Participación: participan mandos intermedios de todos los niveles.
Prevención: identificación y eliminación oportuna de peligros.
Inconvenientes críticos:
Motivación negativa: las inspecciones de estilo punitivo («llegó, vio, castigó») fomentan el ocultamiento de los problemas.
Brecha de gestión: falta de participación de los trabajadores de base.
Enfoque disperso: la atención se desplaza hacia los objetos y el entorno laboral, mientras que las acciones de las personas apenas se supervisan.
Comunicación unidireccional: escasez de comunicación abierta, informal y bidireccional con el personal.
Carga burocrática: exceso de trabajo formal «en papel».
Ceguera informativa: extrema dificultad para recopilar y sistematizar analíticas, baja transparencia de las acciones correctivas e imposibilidad de realizar un monitoreo operativo.
Gracias a su simplicidad, el control de múltiples etapas se sigue utilizando ampliamente en las empresas locales.
En Rusia, este modelo puede considerarse con razón el prototipo del sistema moderno de observaciones de seguridad. Resulta evidente que se ha quedado muy por detrás del ritmo de desarrollo de los negocios y tecnologías modernos y necesita un reinicio.
La situación se complica por el hecho de que en la empresa operan simultáneamente otros sistemas obligatorios:
Control de procesos para la seguridad industrial.
Control de protección contra incendios.
Control de procesos sanitario-epidemiológico.
Control de procesos ambiental.
2. Cuantos más ojos, mejor
En la práctica internacional se utiliza otro enfoque, denominado «observaciones de seguridad». Surgió entre los años 1970 y 1980 y pronto adquirió una amplia aplicación práctica.
💡Las observaciones de seguridad (Safety Observations) son el seguimiento y la evaluación conscientes de la situación directamente en el proceso de trabajo.
Su esencia se resume en cinco postulados clave:
Participación: las observaciones de seguridad son asunto de todos.
Enfoque en las personas: la atención principal se centra en las acciones (comportamiento) de la gente.
Agilidad: si ves un peligro, actúa de inmediato.
Constructividad: un diálogo honesto con los trabajadores fortalece la confianza.
Objetividad: eliminamos las causas del peligro, no buscamos culpables.
Los resultados de las observaciones se registran en tarjetas de papel o en formato digital; la elección del método depende del nivel de digitalización de la empresa y de las particularidades de los puestos de trabajo.
Una de las primeras soluciones comerciales masivas en este ámbito fue el programa STOP® (Safety Training Observation Program) de la empresa DuPont. Estaba orientado a desarrollar en empleados y directivos habilidades prácticas para detectar actos inseguros y condiciones peligrosas, así como a reaccionar adecuadamente.
Hoy en día, esta metodología es ampliamente conocida como auditorías de seguridad basadas en el comportamiento y es una clara encarnación práctica del concepto Behavior-Based Safety (BBS): la gestión de la seguridad basada en el comportamiento.
💡Ley de Linus: con un número suficiente de ojos, todos los errores quedan a la vista.
Las observaciones de seguridad se crearon como una herramienta para lograr esa «cantidad suficiente de ojos», promoviendo una amplia participación del personal en la prevención de incidentes.
3. Código cultural
Sea cual sea el control de seguridad en la empresa, este influye directamente en sus empleados:
Determina su modelo de comportamiento.
Establece el vector de pensamiento y de las decisiones adoptadas.
Moldea la actitud colectiva hacia las cuestiones de seguridad.
El mecanismo de control de seguridad no es solo una herramienta de gestión, sino un fiel reflejo de su cultura corporativa. Si la herramienta implementada no coincide con la cultura existente, la gente la rechazará.
Observemos la curva de Bradley (figura 2). El modelo clásico de control de tres etapas encaja claramente en la etapa «Dependiente» del desarrollo de la cultura de seguridad.
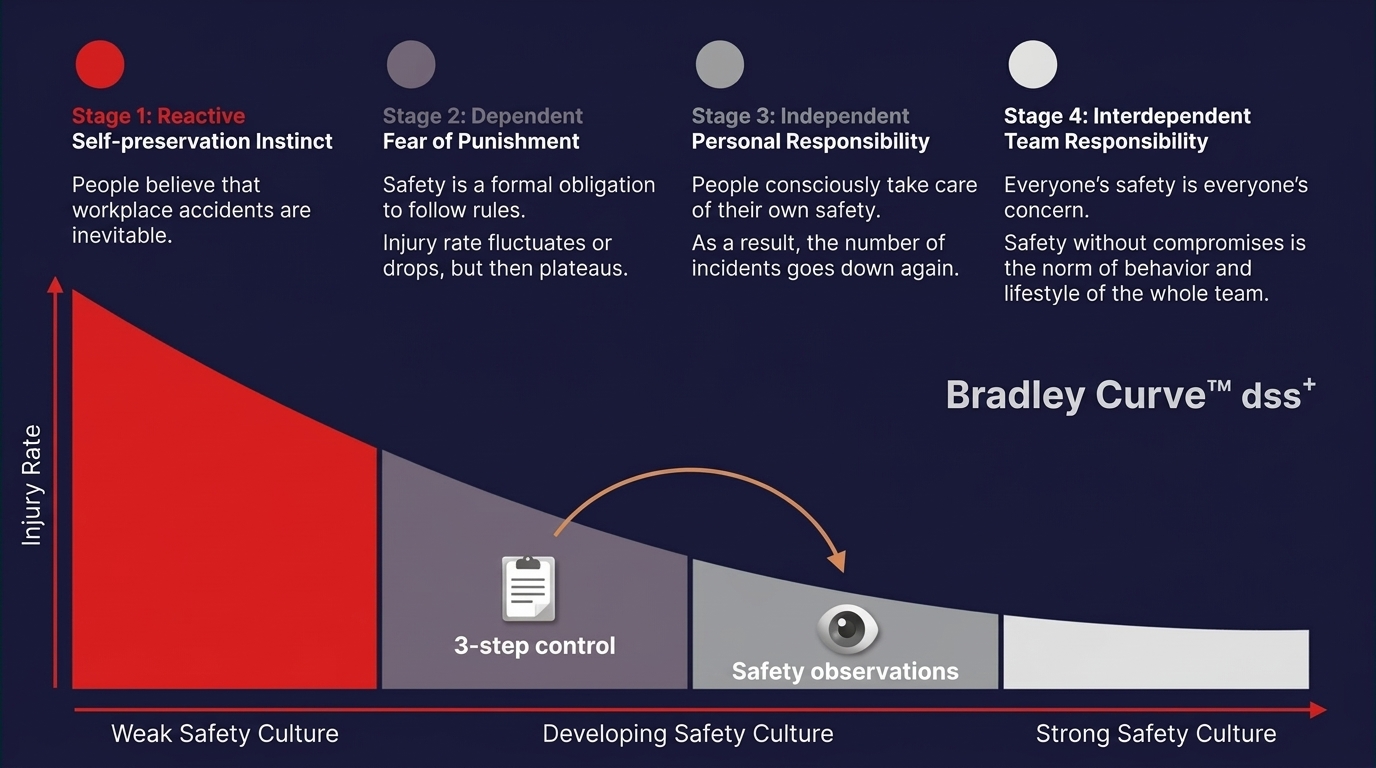
Figura 2. Evolución de los métodos de control de seguridad
Si se deja todo como está, esta herramienta se convertirá en un freno severo para las mejoras sistémicas y el desarrollo. Por lo tanto, nuestra tarea es lograr que no impida, sino que facilite la transición hacia la etapa «Independiente» de la cultura.
💡Todos los cambios deben ser evolutivos, graduales y gestionables.
Es importante que sigan siendo comprensibles y convenientes para los empleados, aportándoles un resultado real y práctico.
Cualquier intento de llevar a cabo una «revolución» por orden superior provocará inevitablemente resistencia y sabotaje, lo que congelará durante mucho tiempo unos cambios vitales.
4. Las ilusiones del camino fácil
Los colegas a menudo creen que los sistemas informáticos modernos pueden resolver por sí solos muchos problemas de seguridad, pero esto no es así.
Hace algún tiempo tuve que examinar las funciones del sistema de TI de HSE de una importante y reconocida empresa industrial en Rusia. Discutimos los resultados del análisis con los colegas que lo crearon.
En nuestro campo de visión cayeron de inmediato tres errores clave:
La traslación mecanicista de los complejos procesos del control de tres etapas a algoritmos informáticos.
La falta de atención a las bases sociopsicológicas de la gestión de personas.
La falta de coordinación y gestión centralizadas.
💡La automatización de procesos no optimizados conduce al caos digital.
Como consecuencia, los defectos crónicos del antiguo control «en papel» no desaparecieron, sino que simplemente se trasladaron al nuevo entorno digital:
Burocratización digital. La plataforma de TI resultó estar sobrecargada con voluminosos clasificadores de cientos de categorías y subcategorías. En lugar de agilizar el trabajo, la compleja interfaz comenzó a quitar tiempo a los mandos intermedios, provocando una reacción negativa totalmente justificada.
Sistema de cuotas a costa de la calidad. Bajo la presión de la «aritmética» de los KPI, los supervisores e ingenieros encontraron rápidamente el camino de menor resistencia. Su hábito hacia el formalismo se mantuvo e incluso se reforzó. Como resultado, la basura digital comenzó a multiplicarse activamente en el sistema de información: informes sobre peligros supuestamente detectados y eliminados rápidamente, como «agua en el suelo» o «contenedor lleno de residuos de producción», o «acciones seguras» detectadas (figura 3).
Falta de ojos atentos. Los obreros, el personal de oficina y el personal de apoyo —todos aquellos que se enfrentan directamente a los peligros— quedaron fuera del grupo de participantes en el control. Esta función siguió estando únicamente en manos de los mandos intermedios.
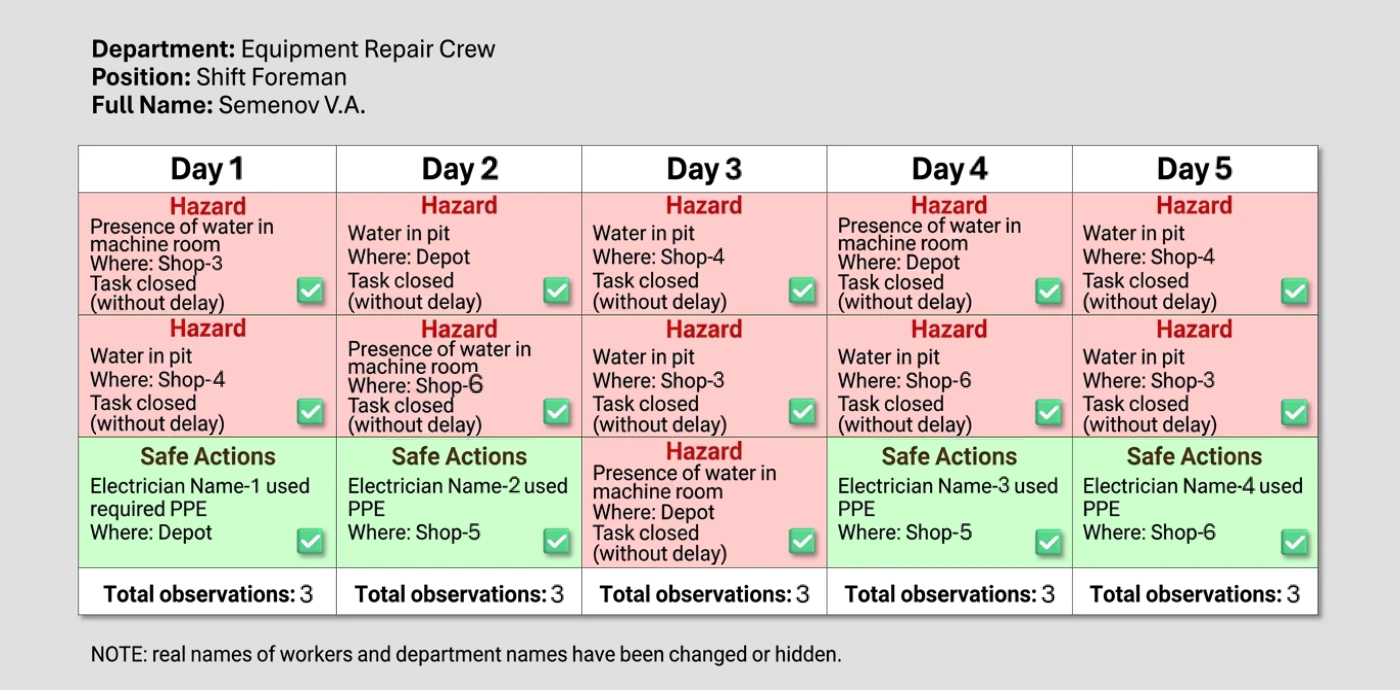
Figura 3. La basura digital es el resultado del alejamiento de la psicología de la gestión
Nuestras conclusiones confirmaron la validez de la afirmación del informático y científico estadounidense Melvin Conway sobre el diseño de sistemas de control y productos de software.
💡 Las organizaciones diseñan sus sistemas copiando la estructura de comunicación ya existente.
En pocas palabras, la forma en que las personas están acostumbradas a comunicarse e interactuar entre sí determina directamente la naturaleza de la solución final.
Esto significa que la renovación del sistema de control de seguridad debe ir acompañada de un cambio en la calidad de las comunicaciones en todos los niveles de gestión de la producción.
Sustituir los libros de registro en papel por una base de datos informática es algo útil. Sin embargo, debemos entender que esta es la parte más sencilla de la tarea.
La automatización es solo una herramienta, no el objetivo del cambio. Es por ello que aconsejo a los colegas que tengan cuidado con las soluciones de TI empaquetadas para HSE de marcas conocidas. Al comprar un software «empaquetado», adquiere al mismo tiempo la metodología oculta en su interior, la cual todavía necesita analizar en detalle.
Implementar un enfoque basado en el comportamiento efectivo es una tarea de un nivel de complejidad totalmente diferente. Requiere soluciones sistémicas bien pensadas en toda su plenitud organizacional y sociopsicológica.
El simplismo y el enfoque mecanicista son inaceptables aquí. Solo crean la ilusión de orden, mientras que en realidad esconden los viejos problemas «debajo de la alfombra».
* * *
Hemos analizado la teoría y podemos pasar a examinar el caso práctico.
En la segunda parte de este artículo explicaré cómo reestructuramos el sistema de control de seguridad en la División Downstream de UC RUSAL, qué dificultades enfrentamos y qué resultados obtuvimos al final.
¡No se lo pierda!