企業の製造プロセスにおける産業用ロボットの安全な統合
はじめに
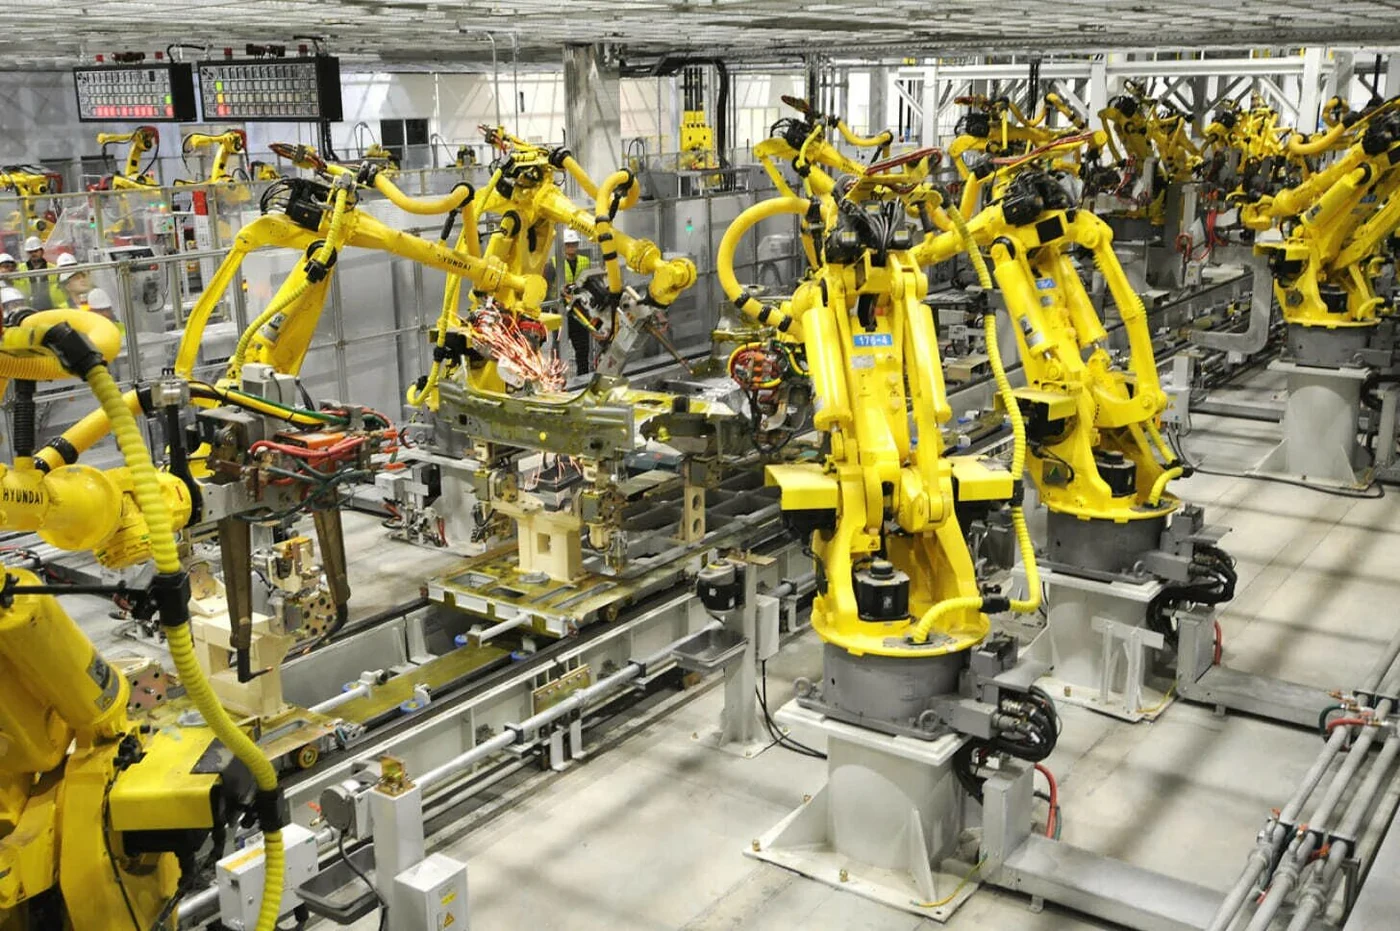
深刻な人材不足と経済成長の鈍化が進む中、ロボット化は持続可能な発展を支える重要な鍵となっています。ロシア国内でも産業用ロボットの製造と導入が拡大していますが、それに伴い製造現場での安全確保が喫緊の課題として浮上しています。人と機械が協働・近接する現場でのインシデントは、従業員の健康や生命を脅かすだけでなく、高価な設備の稼働停止にも直結するためです。
歴史を振り返れば、痛ましい教訓がすでに存在します。ロボットに起因する初の労働死亡災害は、1979年1月25日、米国ミシガン州にあるFordの鋳造工場で発生しました。作業員のRobert Williams氏が、ラックから自動車の金属部品を取り出す重さ約5トンの自動マニピュレータに頭部を強打され、押しつぶされて死亡したのです。ロボットが棚の部品数について誤ったデータを出力し始めたため、Williams氏が手作業で数え直すよう指示され、ラックの3段目に登ったところでロボット台車に接触されました。遺体は30分後にようやく発見され、1983年に裁判所は、人の存在を知らせる警報音の欠如など、工場側の不十分な安全システムが死亡原因であると認定しました。
統計は必ずしも網羅的ではないものの、この問題が過去のものではないことを裏付けています。米国国立労働安全衛生研究所は1992年から2017年の間にロボット関連の死亡災害を41件記録しており、保険会社のデータによればドイツでは産業用ロボットに関わるインシデントが年間約100件発生しています。さらに米国労働安全衛生局は、年間約5,000件の労働災害を登録しています。災害の原因として最も多いのは、衝突や打撲、ロボットの可動域内での挟まれ・巻き込まれ、機械部品との接触、感電、そして安全システムの不具合です。その際、ヒューマンファクターと作業空間の設計が決定的な影響を及ぼしており、多くのインシデントは作業員のミスや不適切な動線・物流設計によって引き起こされています。
ここで中心的な問いが生じます。企業の製造プロセスに産業用ロボットを安全に統合するためのシステムをどのように構築し、リスクや稼働停止を生じさせることなく段階的に本稼働へと移行させるにはどうすればよいのでしょうか。
1. ロシア企業の実践事例:石油・ガス部門
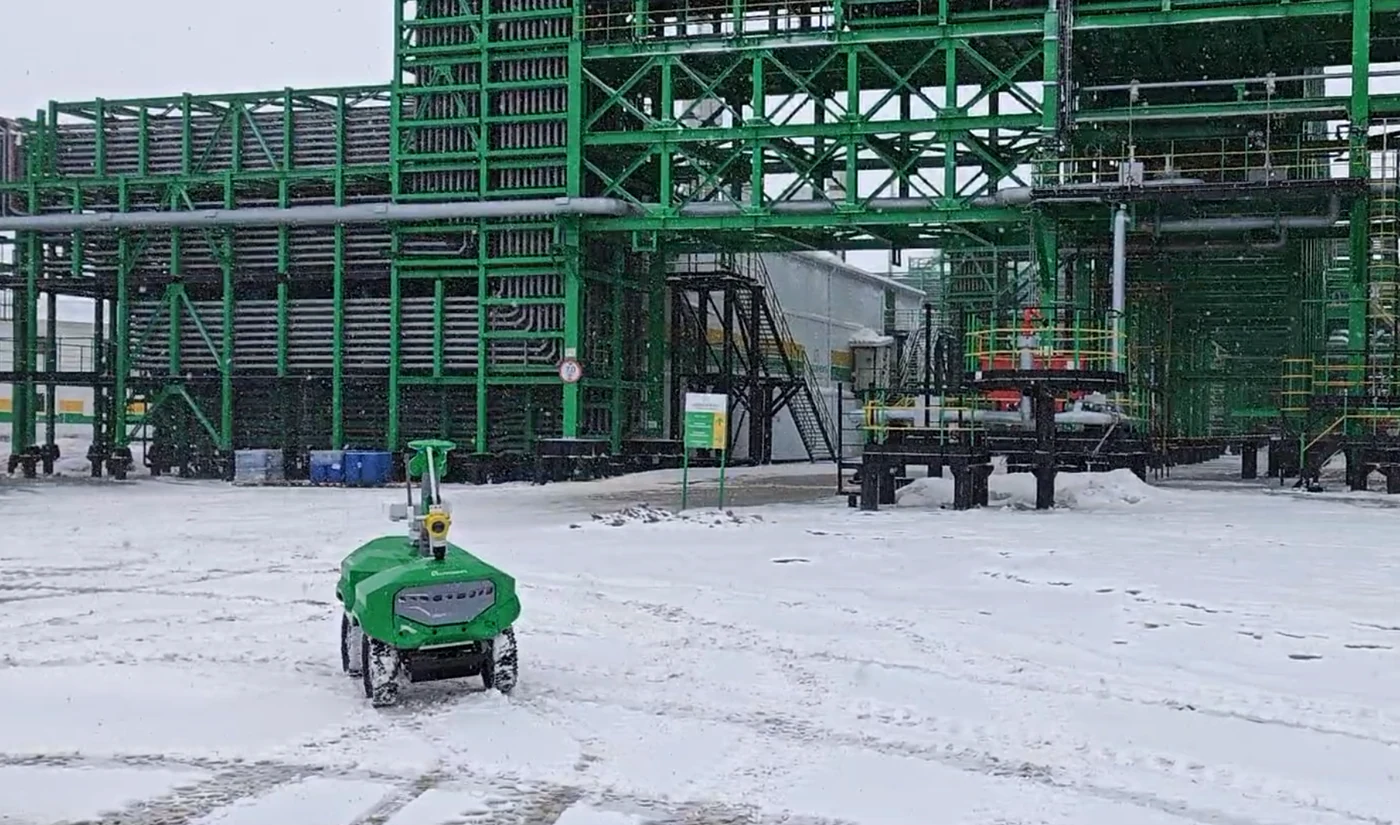
ロシアの石油・ガス部門では、従業員と設備を保護するための対策がすでに積極的に導入されており、大手企業の事例からは課題解決に向けた多様なアプローチを見て取ることができます。
LUKOILでは、マニピュレータ型ロボットや溶接ロボットからの物理的保護として、電磁安全ロックを内蔵したポリカーボネート製シールド、紫外線およびスパッタ飛散防止対策、さらに作業員がロボットの稼働モードを直感的に把握できる積層信号灯を採用しています。海上プラットフォームでは遠隔操作型無人潜水機が運用されており、潜水士や海上設備側の作業員との安全な協働は、厳格な区域管理規定、ケーブルストッパー、および危険区域内に人がいる場合の無線式起動インターロックによって担保されています。
Rosneftでは、モバイルロボットや点検ロボットの活用、ならびに危険作業の遠隔化に重点が置かれています。遠隔操作そのものが危険区域から人を遠ざける有効な手段となっていますが、すべてのシステムには周辺エリアに立ち入る作業員向けの安全回路も備えられています。タンク清掃ロボットシステムには、ロボットの状態監視機能を備えた遠隔操作ステーション、ロボット稼働中の製品流入を遮断するインターロック機構、さらに自動運転モード中であることを知らせる音と光の警報装置が装備されています。
Tatneftは、重機の近くで作業する従業員の安全確保を重視しながら、油田サービスや機械製造工場におけるロボット化を積極的に推進しています。自動化された掘削リグでは、マニピュレータ型ロボットがパイプの揚降作業やねじ込み作業を担っており、ロータリーテーブル周辺の危険な「レッドゾーン」はLiDARと警告灯ポールによって監視されています。また、RFIDタグによる作業員の識別を義務付けることで、危険区域に人が進入した際には確実にロボットがインターロック停止する仕組みとなっています。
Gazprom Neftは、ロシアの石油企業の中でロボット化の規模と体系性において先頭を走っており、ロボットの安全な統合をデジタルセキュリティおよび産業保安の統合コンセプトの一部として位置付けています。製油所では、ライトカーテンや減速・停止エリアを設定したレーザースキャナに加え、セーフティコントローラとドアインターロックを備えた安全柵が導入されています。サンプリング設備では、パワーおよびフォース制限機能(わずかな接触でも即座に停止する機能)、停止ゾーン用の接触検知パッド、プログラム可能な仮想フェンスを備えた協働マニピュレータが使用されています。事実上、多層防御を備えた適応型のバリアフリー協働システムが構築されています。
これらの事例から分かるように、アプローチに違いはあるものの、いずれの企業も物理的バリア、センサーによる人の存在検知、そして組織的な運用規定を組み合わせています。まさにこの組み合わせこそが、以下で提案するシステムとそのロードマップの基盤となります。
2. 責任分担と法規制・規格の枠組み
製造現場へのロボット統合における安全確保については、プロセスのすべての関係者がそれぞれ責任を負います。メーカーは、機器が所定の規格に適合していること、認証を取得していること、および安全な運用マニュアルを提供することに責任を持ちます。システムインテグレータは、安全防護システムの適切な設置と設定に対して責任を負います。そして運用企業には、従業員への教育訓練の実施、安全バリアの構築と状態管理、ならびに労働安全衛生基準の遵守が義務付けられます。機械に起因して人身事故が発生した場合、民事上の責任はロシア連邦民法典によって規律され、重大な結果をもたらした場合にはロシア連邦刑法典の規定が適用されます。
国際的にもロシア国内においても、産業用ロボットの安全システムに対する要件を定めた規格が整備されています。これらは設備の設計方法、安全対策の検証手順、非常時モードの制御方法を規定しており、その要件を満たさなければ設備を稼働させることはできません。国際規格は、世界中の企業に共通の要件を示す普遍的な指針として機能します。ロシアの法規制・規格体系も同じ原則に基づいていますが、国内認証制度の特性、Rostekhnadzorによる監督、および国内の労働安全衛生基準が反映されています。
法規制や規格の枠組みは、プロジェクトの初期段階、すなわちロボットの技術要件を策定する時点から実務上の重要な意味を持ちます。例えば、防爆構造の等級は「電気設備規程」(PUE)、GOST 31610.7-2017(IEC 60079-7:2015)、および関税同盟技術規則「爆発性雰囲気で使用する機器の安全性について」(TR TS 825)に基づいて決定され、外被の保護等級(IPコード)はGOST 14254-2015(IEC 60529:2013)に従って定められます。機能安全の要件はIEC 61508およびIEC 61511規格群(GOST R IEC 61508、GOST R IEC 61511)、産業システムのサイバーセキュリティ要件はIEC 62443規格群(GOST R IEC 62443)、そして物流搬送用(自律移動)ロボットの安全性はGOST R 60.6.2.2-2025(ISO 3691-4:2023)によって規定されています。
3. 5つの要素から成る安全統合システム
産業用ロボットを安全に統合するためのシステムは、「製造プロセスの分析」「ロボットおよび付帯設備の選定」「製造環境の設計」「従業員の教育訓練」「試験および本稼働への移行」という5つの連続した要素で構成されます。それぞれの要素を詳しく見ていきましょう。
3.1. 製造プロセスの分析
現行プロセスを包括的に分析することで、将来のアーキテクチャ設計の土台が築かれ、リスクの低減と投資対効果の明確化につながります。分析は以下の3つの領域で進められます。
- 既存インフラの評価:有形資産の棚卸しを行い、設備の老朽化度合いや技術的適合性を評価します。
- 潜在的なリスクと危険源の特定:業務上、物流上、および製造上のリスクについてモデリングとシナリオ分析を実施します。
- 自動化対象領域の抽出:ソフトウェアソリューションや産業用ロボットを導入すべきプロセスの優先順位を決定します。手作業の削減、不良品の最小化、資源の節約、労働安全性の向上など、ロボット化が最大の価値をもたらす工程を選定します。
3.2. ロボットおよび付帯設備の選定
産業用ロボットの選定は、機器の仕様と現場の環境条件を精密に照合する必要がある高度なエンジニアリング業務です。安全性を確保し、プロセスを最適化し、過剰なコストを回避するため、以下の主要パラメータについて監査を行います。
- 保護等級(IP):粉塵、湿気、腐食性環境に対するロボットの耐性。
- 可搬質量とリーチ:ロボットが扱える最大重量と到達可能な距離。
- 位置決め精度(繰返し精度):同一ポイントへ正確に戻る安定性。溶接、組立、工作機械との連携において極めて重要な指標です。
- 既存設備・ソフトウェアとの互換性:ロボットがコントローラや通信インターフェースに対応し、全体の制御システムに統合できる必要があります。マシンビジョンの導入を予定している場合は、その対応可否も重要になります。
上記の項目はあくまで一例であり、実際の選定基準は作業環境、作業内容、法規制および社内基準によって異なります。
3.3. 製造環境の設計
作業空間を適切に設計することで、人と設備の双方に対するリスクが低減されます。設計にあたっては関連規格(GOST R 60.1.2.2、GOST ISO 10218など)の遵守が求められます。主な安全対策は以下のとおりです。
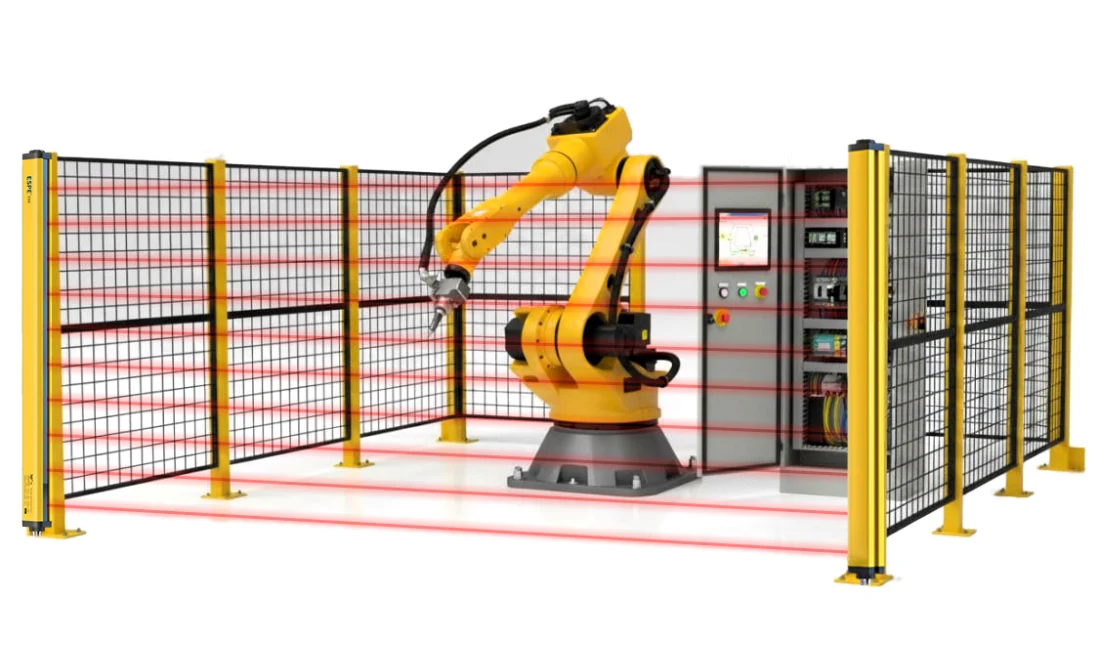
- 安全柵と安全標識。堅牢な金属製パネルによってロボットの稼働領域を隔離し、安全柵や警告標識によって危険箇所を明示します。
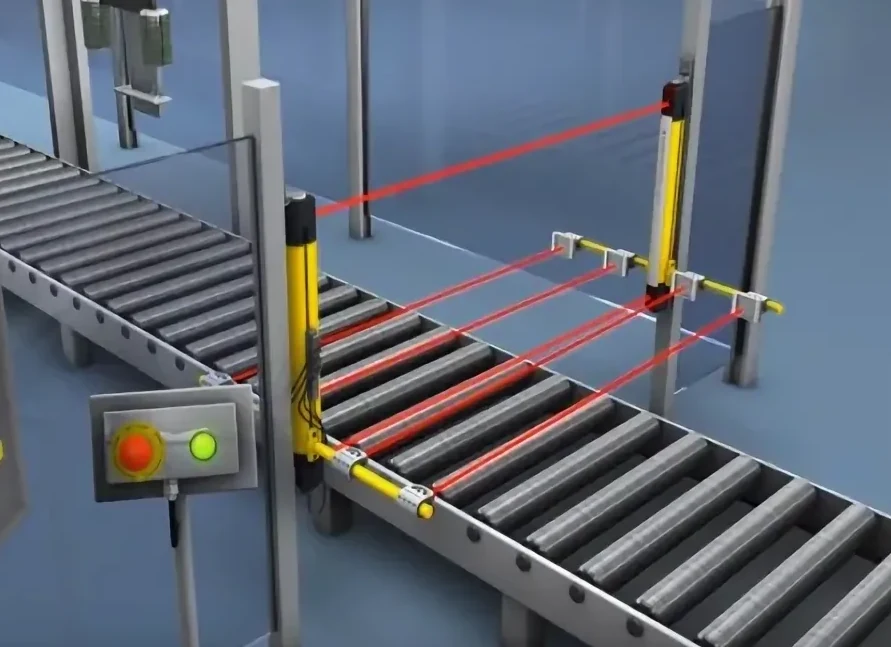
- 存在検知センサー。ライトカーテンは光軸が遮断された瞬間にロボットを停止させます。レーザースキャナは仮想的な保護フィールドを形成し、人が進入するとロボットを減速または停止させます。
- 警報・通知システム。センサー、コントローラ、アクチュエータを単一のシステムとして統合し、事故を未然に防いで作業員を保護します。
3.4. 従業員の教育訓練
ロボットシステムを扱う従業員への教育訓練は、労働災害を防止し、業務プロセスを最適化するために不可欠です。研修プログラムや安全教育を通じて、労働安全衛生規則、機器の構造、非常停止手順、異常事態発生時の対応手順を周知します。主な構成要素は以下のとおりです。
- 社内規定の整備:ロボット運用時の労働安全衛生手順書などの社内文書において、メーカーの技術文書と労働安全衛生要件を統合します。
- 安全教育(ブリーフィング):機器の基本的な動作原理を説明し、リスクの認識方法、安全柵の正しい扱い方、人と機械の協働ルールの遵守を指導します。
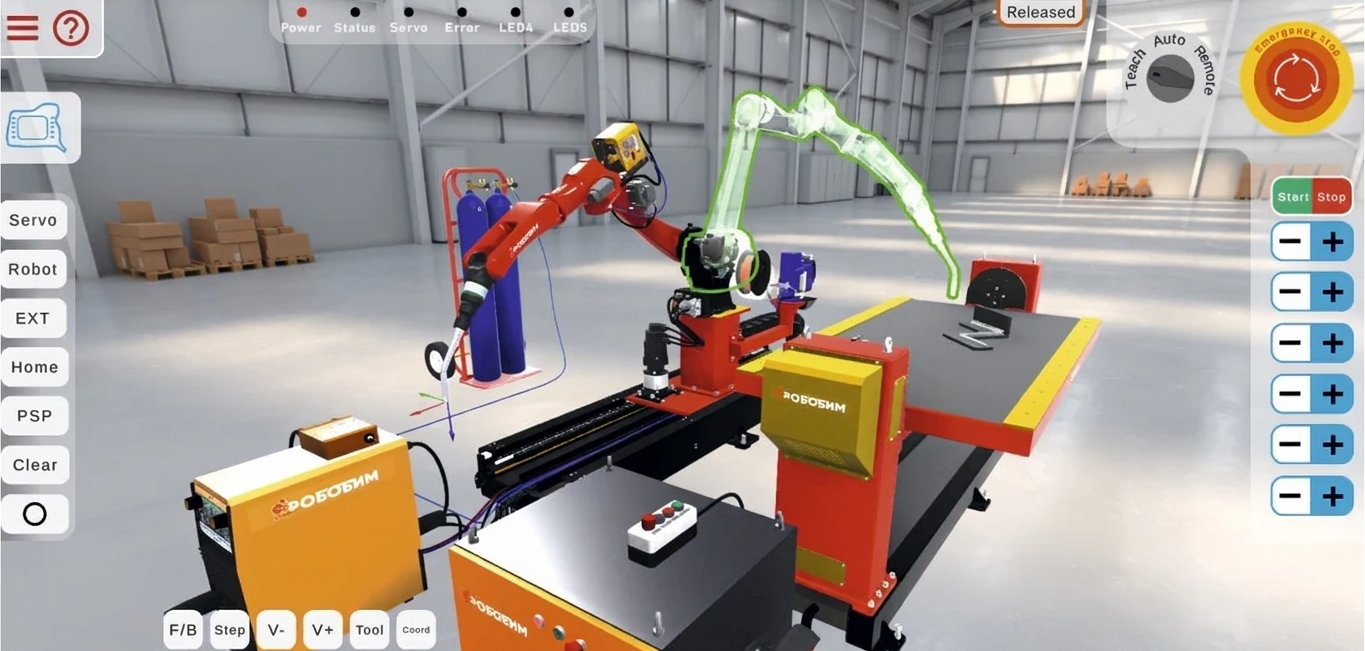
- シミュレータによる実習:高価な実機を損傷したり作業員自身が負傷したりするリスクなしに、ロボットの操作を安全かつ効率的に習得できる方法です。
- 実機による実習:安全な運用、災害の防止、不良品の最小化を実現する上で極めて重要です。
3.5. 試験および本稼働への移行
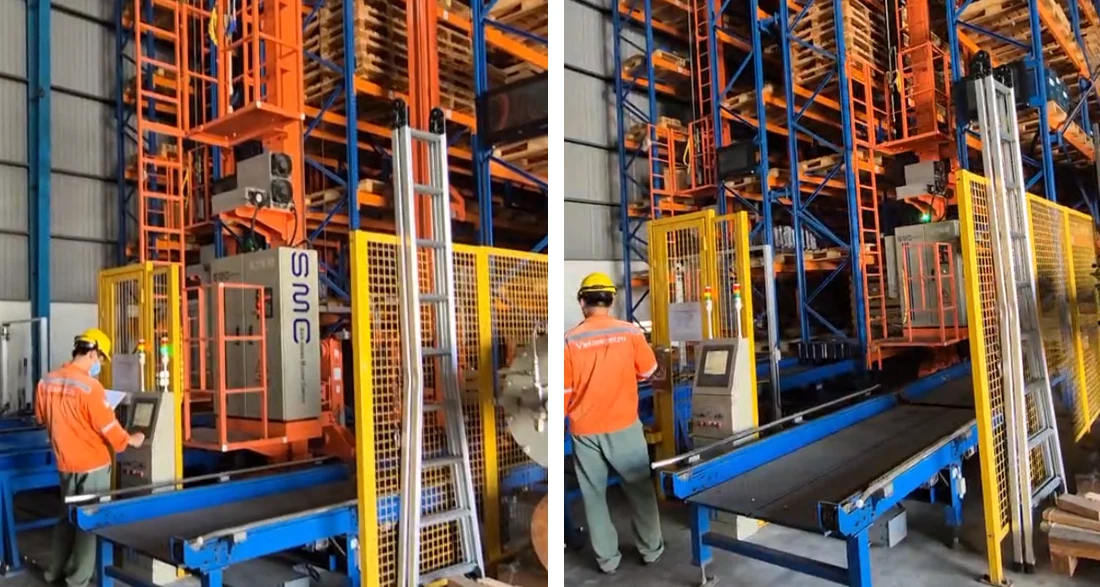
シミュレーション、ベンチテスト、実環境でのデバッグを含む多段階のプロセスです。その目的は、ロボットシステムの精度、安全性、そして安定した統合を確実にすることにあります。主な段階は以下のとおりです。
- コンポーネント単体試験:機械ユニット、電子機器、ソフトウェアを段階的に検証し、故障を未然に防ぐとともに、各要素(マニピュレータ、駆動部、コントローラ)の安全な動作を保証します。
- 統合試験:すべてのコンポーネントと製造ラインとの連携動作を検証します。
- 機能・システム試験:制御プログラムの基本コマンドが正確に実行されるかを確認します。
- 実証運用(試験稼働):本格導入に先立ち、実環境で行う最終試験です。信頼性の評価、従業員の習熟訓練、ロボット化の経済的効果の検証を行います。
4. システム導入のロードマップ
システムの5つの要素を断片的な推奨事項に終わらせないためには、時間軸に沿って展開した導入ロードマップとして整理することが有効です。このロードマップは、「準備および現地調査」「設計およびパイロット準備」「パイロット導入」「横展開および標準化」、そして「本稼働および継続的改善」という5つのフェーズで構成されます。最初の4フェーズの所要期間は合計8〜14か月であり、その後システムは定常運用へと移行します。
フェーズI:「準備および現地調査」(1〜2か月)
目的は、プロジェクトの妥当性と適用範囲を見極め、安全な統合に向けた要件を策定することです。この段階では、ロボット化のポテンシャルが高い工程を特定してパイロット対象施設を選定するとともに、防爆区域の有無(およびそれに伴う防爆仕様ロボットの必要性)や、温度範囲・湿度・粉塵・腐食性雰囲気といった気候・環境条件などの運用条件を評価します。また、機能安全上の脅威(ロボットの故障が製造プロセスに及ぼす影響)の特定や、ロボットを産業用ネットワークに接続する際の作業員の物理的安全性およびサイバーリスクの予備評価を実施します。フェーズの締めくくりとして、技術要件(防爆仕様、IP保護等級、走行性能、自律稼働時間、可搬質量)の策定、プロセス制御システムおよび緊急遮断システムとの統合インターフェースの定義、基本的な技術・経済性評価、関連部門の担当者からなるワーキンググループの編成、ならびにIEC 61508、IEC 62443、GOST R 60.6.2.2-2025に基づく法規制・規格の分析を行います。
フェーズII:「設計およびパイロット準備」(2〜4か月)
目的は、安全なアーキテクチャを設計し、機器を選定してパイロット区域を整備することです。ここでは安全な統合コンセプトを策定します。具体的には、制御階層(ロボットやゾーンコントローラなどのフィールド層、監視制御層)、データルーティング、緊急遮断システムとの連携を定義し、非常停止回路やロボットの許可区域逸脱監視回路に対する安全度水準(SIL)を割り当てます。あわせて、厳格な立入禁止区域、作業員との協働区域、自由移動区域を区分するゾーニング手法を策定します。巡回点検ロボット(防爆仕様、カメラ、ガス検知器、マイク、スピーカー、LiDAR搭載)および搬送台車ロボットの詳細な要求仕様書を作成し、防爆認証や規制要件への適合性を確認しながらメーカーとの競争交渉を進めます。並行して、全域の無線カバーと回線冗長化を備えた産業用無線ネットワーク、ならびにネットワークセグメンテーション、オフィス系システムからのロボット通信の分離、ファイアウォール、侵入検知システム、デバイス認証、安全なソフトウェア更新を含むサイバーセキュリティアーキテクチャを設計します。最後に、パイロット区画のインフラ整備(充電ステーション、ガイドラインやRFIDタグ、施設のデジタルマップ)を行い、機能安全およびサイバーセキュリティ規格への適合性に関する予備監査を伴う試作機の受入試験を実施します。
フェーズIII:「パイロット導入および技術検証」(2〜3か月)
目的は、実際の現場においてソリューションの稼働性能、安全性、有効性を実証することです。据付および試運転調整として、ロボットと統合ソフトウェアの設置、センサーのキャリブレーション、自己位置推定アルゴリズムの調整、ナビゲーション精度の検証を行います。続いて運用シナリオの検証を進めます。圧力計の読み取り、バルブの状態確認、漏洩検知といった対象物認識用のニューラルネットワークモデルの学習、巡回スケジュールやイベント連動の自動起動設定、さらには緊急遮断システム作動時のロボットの安全停止や避難経路の自動開放など緊急遮断システムとの連携を確認します。また、作業員との協働に関する検証も独立した重要項目として実施します。車載安全システム(レーザースキャナ、レーダー、音と光の警報装置、非常停止ボタン)の調整、安全速度と保護ゾーンのプログラミング、緊急事態を模擬した現場運転員参加の実地試験を行います。受入試験には、各シナリオの検証と72時間の無人連続稼働テスト、ペネトレーションテストによるサイバーセキュリティ要件の実証、さらに協力会社を含むオペレータおよび保守担当者への教育訓練が含まれます。フェーズ終了時には、タスク成功率、不具合検知精度、誤検知率、平均故障間隔などの統計データを蓄積し、インシデントや異常事態の実績に基づいてロボットの安全システムを評価します。
フェーズIV:「横展開および標準化」(3〜5か月)
目的は、アプローチを統一しながら主要な製造拠点へとソリューションを展開することです。実証試験の結果を踏まえ、ロボットの機体構造(着雪防止対策や走破性の向上など)およびアルゴリズムを改良し、「人・ロボット」協働規定、労働安全衛生手順書、安全教育資料の最終版を発行します。許認可・法規対応としては、産業保安審査の実施と危険生産施設における技術機器の使用許可の取得、自律移動ロボットの安全運用に関する社内標準の制定を行います。技術サポート体制も構築し、運用保守部門の設置、ロボットの予知保全診断(稼働時間、振動、バッテリー劣化の分析)の導入、現場作業員に対する定型的な初期トラブル対応教育を実施します。最後に、サイバーセキュリティの継続的監視体制を整えます。ロボット群を全社監視システムに接続し、異常の兆候を捉える定期的なログ分析を行うほか、本番環境への適用前にテスト環境で検証を行うファームウェアおよびウイルス定義データベースの計画的アップデート運用を確立します。
フェーズV:「本稼働および継続的改善」
目的は、ロボットシステムを製造プロセスに不可欠な要素として定着させ、その価値を継続的に高めていくことです。まず、巡回点検ロボットにおける異常検知から対応までの時間短縮や危険区域への作業員の巡回回数削減など、ロボットの種類ごとに重要業績評価指標(KPI)を定め、ロボットの稼働実績を日常の運転日報に組み込みます。機能拡張も進め、追加ペイロードの搭載、設備台帳の自動更新や故障予測に向けた上位コンピュータビジョンシステムとの統合、経路最適化や異常事態シミュレーションのためのデジタルツイン活用を図ります。また、巡回点検ロボットと無人航空機(ドローン)を連携させた高所・難アクセス箇所の点検や、搬送台車ロボットと倉庫管理システム・在庫管理システムとの連携も進めます。最後に、継続的な監査サイクルを確立します。外部専門家を交えた機能安全およびサイバーセキュリティの年次監査を実施するほか、すべての安全教育や防災・緊急時訓練へのロボット安全協働モジュールの組み込み、業界のロボット化コミュニティへの参画とベストプラクティスの導入を継続します。
ロードマップの全体像を表1にまとめます。
表1. ロボット安全統合システムの段階的導入フェーズ
| フェーズ | 期間 | 目的および主な実施内容 |
|---|---|---|
| I. 準備および現地調査 | 1〜2か月 | 自動化対象領域・リスク・運用条件の評価、技術要件策定、技術・経済性評価、ワーキンググループ編成、法規制・規格の分析 |
| II. 設計およびパイロット準備 | 2〜4か月 | 安全統合アーキテクチャ設計、ゾーニング、要求仕様書作成とサプライヤ選定、通信・サイバーセキュリティ基盤設計、受入試験 |
| III. パイロット導入 | 2〜3か月 | 据付・試運転調整、プロセス制御システムおよび緊急遮断システムとの統合、作業員との協働検証、試験(72時間連続稼働)、教育訓練 |
| IV. 横展開および標準化 | 3〜5か月 | 実証試験結果に基づく改良、産業保安審査、社内標準の制定、運用保守体制の構築、サイバーセキュリティ監視 |
| V. 本稼働 | 継続 | 有効性KPIの運用、機能拡張、外部システムとの連携、年次安全監査の実施 |
おわりに
本稿で提案したシステムは汎用性が高く、業務プロセスへのロボット導入を計画しているあらゆる企業に適用することができます。
産業用ロボットはもはや一過性の流行ではなく、競争力を維持するための必須条件となっています。自動化は生産性を高め、不良率と運用コストを削減します。ロボットの安全な統合システムを導入することで、事故発生後の事後対応から未然防止へと転換し、労働災害の低減、企業資産への損害抑制、そして総合的な業務効率の向上を実現できます。
本記事で示したロードマップは、このシステムに実践的な道筋を与えるものです。プロセス分析、機器選定、環境設計、従業員教育、本稼働への移行という一連の取り組みを、72時間の無事故連続稼働を伴うパイロット導入から、年次監査と継続的改善を備えた本稼働に至るまで、測定可能な成果を持つ具体的なフェーズへと落とし込む方法を示しています。こうして安全は一度限りの対策ではなく、企業の製造文化に組み込まれた本質的な特性となるのです。