Bezpieczna integracja robotów przemysłowych z procesami produkcyjnymi przedsiębiorstwa
Wprowadzenie
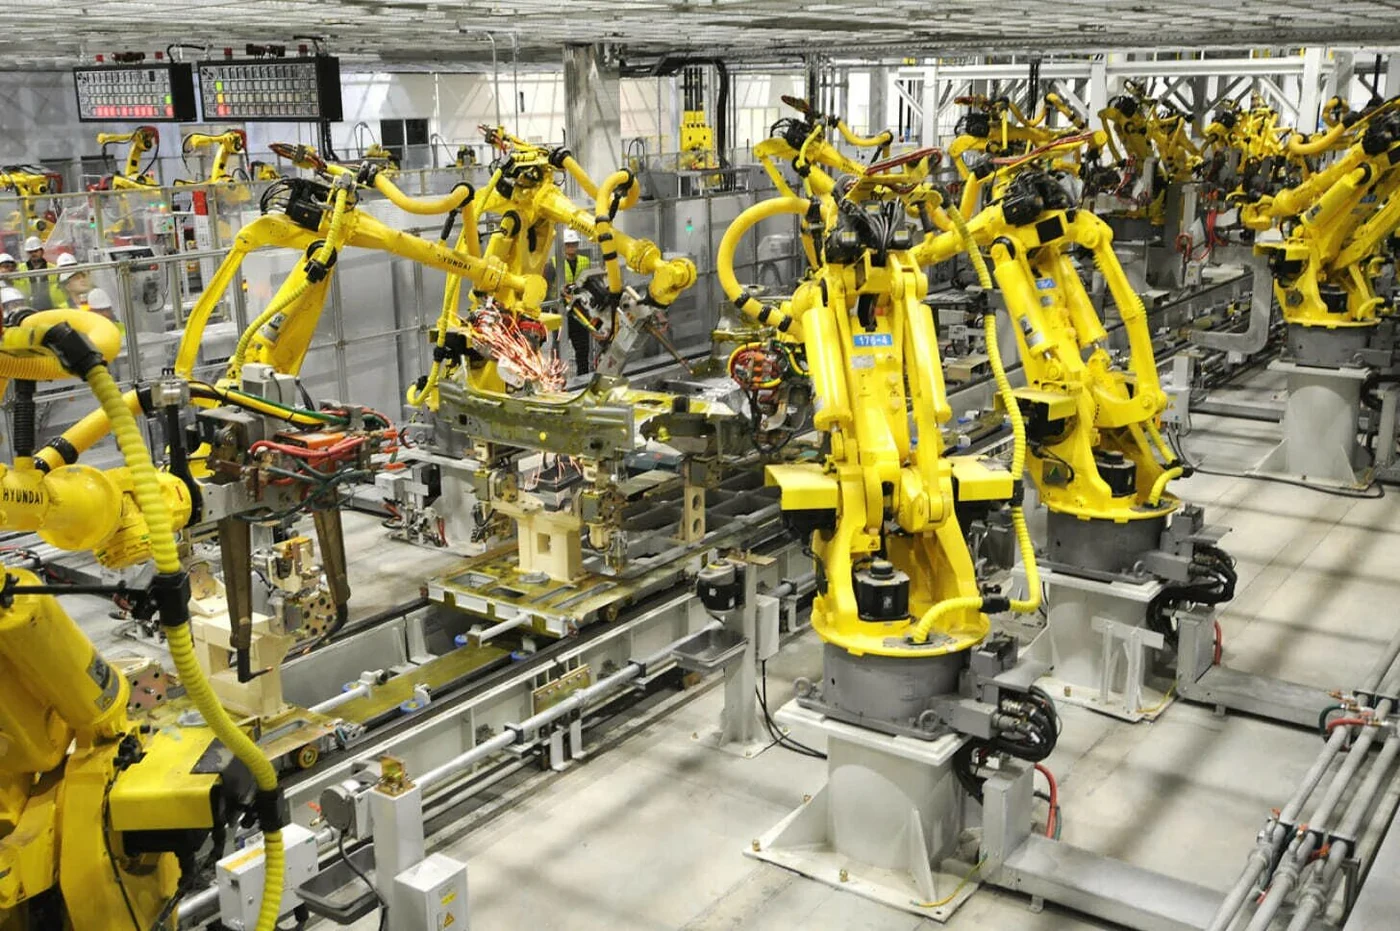
W obliczu niedoboru kadr oraz spowolnienia wzrostu gospodarczego robotyzacja staje się kluczowym czynnikiem zrównoważonego rozwoju. Produkcja i wykorzystanie robotyki przemysłowej w Rosji dynamicznie rosną, a wraz z nimi w przedsiębiorstwach zaostrza się kwestia bezpieczeństwa: incydenty podczas interakcji człowieka z maszyną oznaczają nie tylko zagrożenie dla zdrowia pracowników, lecz także przestoje kosztownych urządzeń.
Historia zna już tragiczne lekcje. Pierwszy śmiertelny wypadek pracownika spowodowany przez robota miał miejsce 25 stycznia 1979 roku w odlewni Forda w stanie Michigan: pracownik Robert Williams został uderzony w głowę, a następnie zmiażdżony na śmierć przez ważący około pięciu ton automatyczny manipulator, który pobierał z regałów metalowe podzespoły samochodowe. Robot zaczął podawać błędne dane o liczbie części na półkach, więc Williamsa wysłano, aby przeliczył je ręcznie – na trzeciej kondygnacji regałów dosięgnął go zrobotyzowany wózek. Ciało odnaleziono dopiero po pół godzinie, a sąd w 1983 roku uznał za przyczynę śmierci niewydolny system bezpieczeństwa zakładu, w tym brak sygnałów dźwiękowych ostrzegających o obecności człowieka.
Statystyki, mimo ich niekompletności, potwierdzają, że problem nie należy do przeszłości. Amerykański Narodowy Instytut Bezpieczeństwa i Higieny Pracy odnotował w latach 1992–2017 aż 41 wypadków śmiertelnych związanych z robotami; według danych towarzystw ubezpieczeniowych w Niemczech dochodzi rocznie do około 100 incydentów z udziałem robotów przemysłowych; z kolei amerykańska Agencja Bezpieczeństwa i Zdrowia w Pracy rejestruje około 5 tysięcy urazów przy pracy rocznie. Najczęściej do obrażeń dochodzi wskutek uderzeń i kolizji, przygniecenia lub pochwycenia w strefie pracy robota, oddziaływania części mechanicznych, porażenia prądem elektrycznym oraz awarii systemów bezpieczeństwa. Kluczową rolę odgrywają przy tym czynnik ludzki oraz organizacja przestrzeni roboczej: wiele incydentów wynika z błędów personelu lub źle zaprojektowanej logistyki.
Rodzi to zasadnicze pytanie: jak zbudować system bezpiecznej integracji robotów przemysłowych z procesami produkcyjnymi przedsiębiorstwa oraz w jaki sposób etapami, bez ryzyka i przestojów, doprowadzić go do pełnej eksploatacji przemysłowej.
1. Praktyka rosyjskich firm: sektor naftowo-gazowy
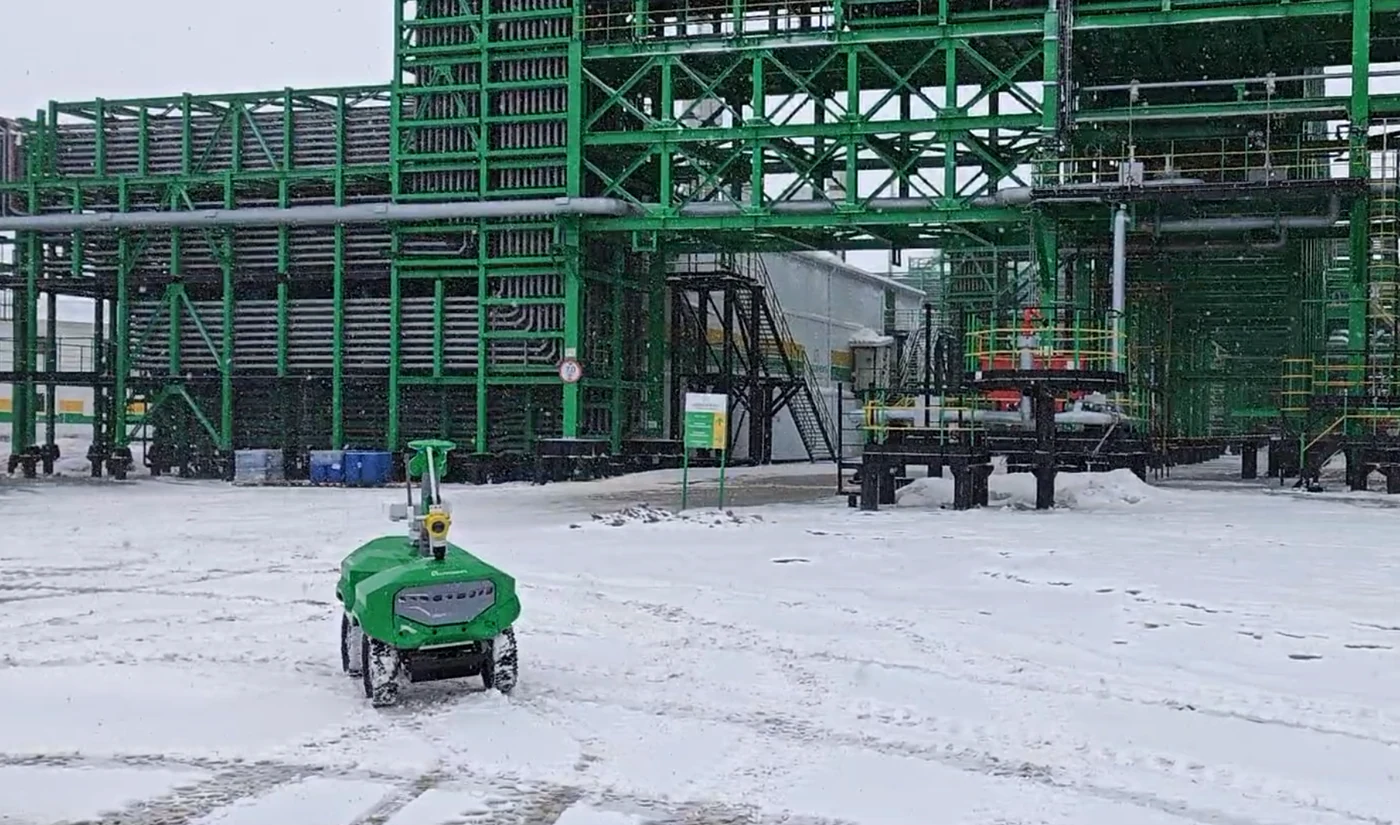
Rosyjski sektor naftowo-gazowy już teraz aktywnie wdraża rozwiązania chroniące personel i urządzenia, a doświadczenia największych przedsiębiorstw dobrze obrazują różne podejścia do tego zadania.
Firma LUKOIL do ochrony fizycznej przed robotami manipulacyjnymi i spawalniczymi wykorzystuje osłony z poliwęglanu z wbudowanymi magnetycznymi ryglami bezpieczeństwa, ochronę przed promieniowaniem UV i odpryskami spawalniczymi, a także sygnalizator świetlny stanu robota, który pozwala personelowi intuicyjnie rozpoznać tryb jego pracy. Na platformach morskich stosowane są zdalnie sterowane bezzałogowe pojazdy podwodne: bezpieczeństwo wspólnej pracy z nurkami i personelem pokładowym opiera się na rygorystycznym podziale stref, ogranicznikach linowych oraz blokadzie radiowej uniemożliwiającej uruchomienie urządzenia, gdy w strefie niebezpiecznej znajdują się ludzie.
W firmie Rosneft nacisk kładzie się na roboty mobilne i inspekcyjne oraz na zdalne wykonywanie operacji niebezpiecznych – już samo to stanowi formę wyeliminowania człowieka ze strefy zagrożenia, jednak wszystkie systemy są dodatkowo wyposażane w obwody bezpieczeństwa chroniące personel przebywający w obrębie strefy. Zrobotyzowane systemy czyszczenia zbiorników posiadają zdalne stanowisko sterowania z kontrolą stanu robota, zamki blokujące, które uniemożliwiają podawanie medium podczas pracy robota, a także sygnalizację dźwiękową i świetlną informującą o pracy urządzenia w trybie automatycznym.
Tatneft aktywnie rozwija robotyzację w serwisie naftowym oraz w zakładach budowy maszyn, koncentrując się na bezpieczeństwie personelu pracującego w pobliżu ciężkiego sprzętu. Na zautomatyzowanych urządzeniach wiertniczych roboty manipulacyjne odpowiadają za zapuszczanie i wyciąganie rur oraz ich skręcanie; niebezpieczna „czerwona strefa” wokół stołu obrotowego jest monitorowana przez systemy LiDAR i słupki świetlne, a obowiązkowa identyfikacja personelu za pomocą znaczników RFID gwarantuje natychmiastową blokadę robota w momencie wejścia człowieka do niebezpiecznego sektora.
Gazprom Neft jest liderem pod względem skali i systematyczności robotyzacji wśród rosyjskich spółek naftowych: bezpieczna integracja robotów jest tu traktowana jako część spójnej koncepcji bezpieczeństwa cyfrowego i przemysłowego. W rafineriach stosuje się kurtyny świetlne i skanery laserowe ze strefami spowolnienia i zatrzymania, a także klatki ochronne ze sterownikami bezpieczeństwa i ryglowaniem drzwi. W instalacjach poboru próbek wykorzystywane są manipulatory współpracujące z wbudowanym ograniczeniem siły i momentu (zatrzymujące się przy najmniejszym kontakcie), nakładkami dotykowymi stref zatrzymania oraz programowalnymi wirtualnymi ścianami. W praktyce powstaje adaptacyjny system bezbarierowej współpracy z wielopoziomową ochroną.
Omówione przykłady pokazują, że mimo różnic w podejściu wszystkie firmy łączą bariery fizyczne, czujnikową kontrolę obecności człowieka oraz procedury organizacyjne. Właśnie to połączenie stanowi podstawę proponowanego dalej systemu i jego mapy drogowej.
2. Odpowiedzialność i ramy regulacyjne
Za zapewnienie bezpieczeństwa podczas integracji robotów z produkcją odpowiadają wszyscy uczestnicy procesu. Producent odpowiada za zgodność sprzętu z obowiązującymi normami, posiadanie certyfikatów oraz instrukcji bezpiecznej eksploatacji. Integrator ponosi odpowiedzialność za prawidłowy montaż i konfigurację systemów ochronnych. Przedsiębiorstwo eksploatujące ma obowiązek przeszkolić personel, utworzyć i nadzorować stan barier bezpieczeństwa oraz przestrzegać przepisów bezpieczeństwa i higieny pracy. Jeżeli z powodu maszyny ucierpi człowiek, odpowiedzialność reguluje Kodeks cywilny Federacji Rosyjskiej, natomiast w przypadkach o ciężkich skutkach zastosowanie mają przepisy Kodeksu karnego Federacji Rosyjskiej.
Na świecie i w Rosji obowiązują normy określające wymagania wobec systemów bezpieczeństwa robotów przemysłowych: opisują one sposób projektowania instalacji, weryfikacji rozwiązań ochronnych i kontrolowania trybów awaryjnych – bez ich spełnienia urządzeń nie wolno oddać do eksploatacji. Normy międzynarodowe pełnią funkcję uniwersalnych punktów odniesienia o jednolitych wymaganiach dla firm na całym świecie. Rosyjskie ramy regulacyjne opierają się na tych samych zasadach, lecz uwzględniają specyfikę krajowej certyfikacji, nadzór urzędu Rostekhnadzor oraz przepisy bezpieczeństwa pracy.
Praktyczną wartość baza normatywna wykazuje już na starcie wdrożenia – podczas formułowania wymagań technicznych dla robota. Przykładowo klasa wykonania przeciwwybuchowego jest określana na podstawie „Przepisów budowy urządzeń elektrycznych” (PUE), normy GOST 31610.7-2017 (IEC 60079-7:2015) oraz rozporządzenia technicznego Unii Celnej „O bezpieczeństwie urządzeń przeznaczonych do pracy w atmosferach wybuchowych” (TR TS 825); stopień ochrony obudowy (kod IP) – według normy GOST 14254-2015 (IEC 60529:2013). Wymagania dotyczące bezpieczeństwa funkcjonalnego wyznaczają pakiety norm IEC 61508 i IEC 61511 (GOST R IEC 61508, GOST R IEC 61511), wymagania cyberbezpieczeństwa systemów przemysłowych – pakiet IEC 62443 (GOST R IEC 62443), a bezpieczeństwo transportowych robotów logistycznych (mobilnych) – norma GOST R 60.6.2.2-2025 (ISO 3691-4:2023).
3. System pięciu elementów
System bezpiecznej integracji robotów przemysłowych składa się z pięciu kolejnych elementów: analizy procesów produkcyjnych, wyboru robota i wyposażenia towarzyszącego, projektowania środowiska produkcyjnego, szkolenia personelu oraz testowania i oddania do eksploatacji. Przyjrzyjmy się bliżej każdemu z nich.
3.1. Analiza procesów produkcyjnych
Kompleksowa analiza bieżących procesów tworzy fundament pod projektowanie przyszłej architektury, ogranicza ryzyko i pomaga uzasadnić inwestycję. Obejmuje ona trzy kierunki działań:
- Ocena istniejącej infrastruktury – inwentaryzacja aktywów materialnych wraz z określeniem stopnia zużycia urządzeń i oceną zaawansowania technologicznego.
- Identyfikacja potencjalnych ryzyk i zagrożeń – modelowanie i analiza scenariuszowa ryzyk operacyjnych, logistycznych i produkcyjnych.
- Wskazanie obszarów do automatyzacji – priorytetyzacja procesów pod kątem wdrożenia rozwiązań programowych i robotyzacji przemysłowej: wybierane są odcinki, na których robotyzacja przynosi największą wartość – ograniczenie pracy ręcznej, minimalizację braków, oszczędność zasobów lub poprawę bezpieczeństwa pracy.
3.2. Wybór robota i wyposażenia towarzyszącego
Dobór robota przemysłowego to złożone zadanie inżynierskie wymagające precyzyjnego zestawienia specyfikacji sprzętu z warunkami panującymi na obiekcie. Aby zapewnić bezpieczeństwo, zoptymalizować procesy i uniknąć nadmiernych kosztów, przeprowadza się audyt pod kątem kluczowych parametrów:
- Stopień ochrony (IP) – odporność robota na pył, wilgoć i środowiska agresywne.
- Udźwig i zasięg – maksymalna masa ładunku oraz odległość, na jaką robot jest w stanie sięgnąć.
- Dokładność pozycjonowania (powtarzalność) – stabilność powrotu do tego samego punktu; parametr krytyczny przy spawaniu, montażu i obsłudze obrabiarek.
- Kompatybilność ze sprzętem i oprogramowaniem – robot musi współpracować ze sterownikami i interfejsami komunikacyjnymi oraz wpisywać się w nadrzędny system sterowania; istotna jest również obsługa wizji maszynowej, jeśli jest ona planowana.
Lista ta nie jest wyczerpująca i zależy od środowiska pracy, charakteru operacji oraz wymagań regulacyjnych i korporacyjnych.
3.3. Projektowanie środowiska produkcyjnego
Właściwa organizacja przestrzeni ogranicza ryzyko dla ludzi i sprzętu oraz wymaga przestrzegania norm (takich jak GOST R 60.1.2.2, GOST ISO 10218). Podstawowe środki bezpieczeństwa to:
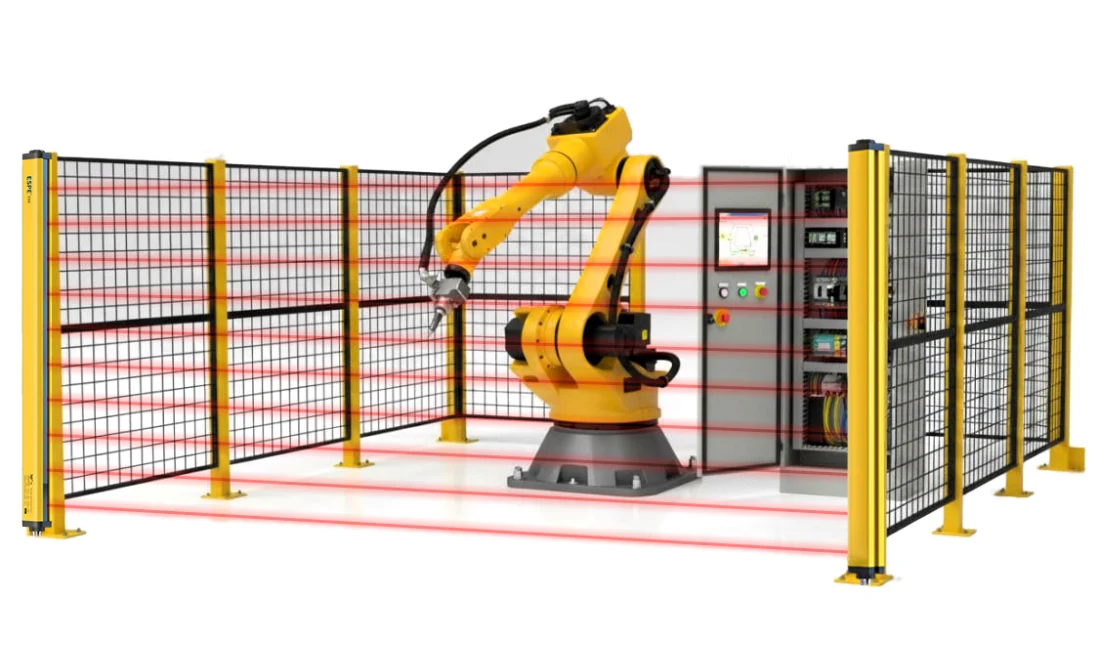
- Wygrodzenia i oznakowanie. Wytrzymałe panele metalowe izolują strefę roboczą robota; bariery sygnalizacyjne i znaki ostrzegawcze wyznaczają odcinki niebezpieczne.
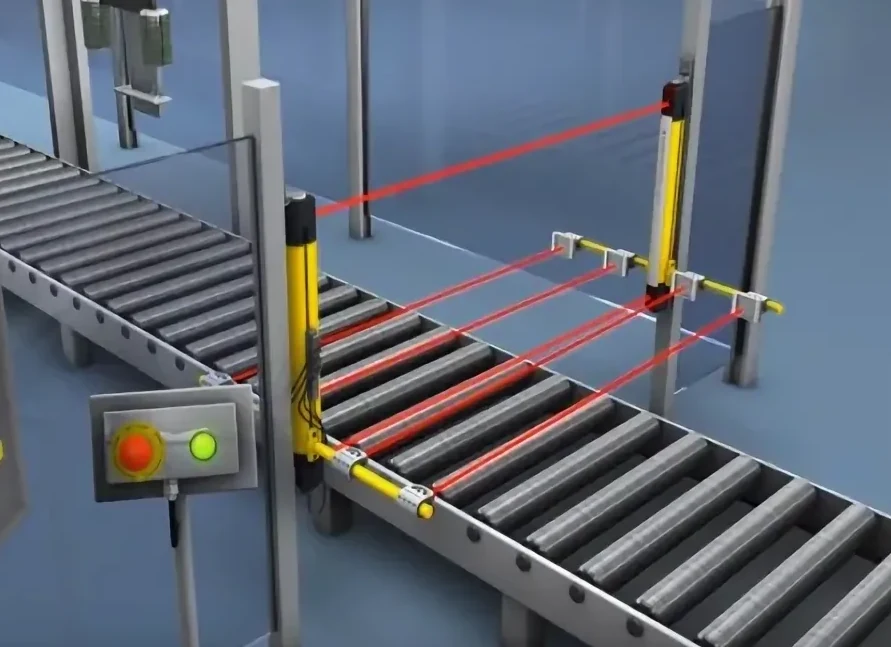
- Czujniki obecności. Kurtyny świetlne natychmiast zatrzymują robota w momencie przerwania wiązki; skanery laserowe tworzą wirtualne pola ochronne – gdy wejdzie w nie człowiek, robot zwalnia lub się zatrzymuje.
- Sygnalizacja i ostrzeganie. Czujniki, sterowniki i urządzenia wykonawcze są łączone w jednolity system zapobiegający awariom i chroniący personel.
3.4. Szkolenie personelu
Szkolenie pracowników w zakresie obsługi systemów zrobotyzowanych zapobiega urazom i optymalizuje procesy. Programy szkoleniowe i instruktaże zapoznają personel z zasadami bezpieczeństwa pracy, budową urządzeń, procedurami zatrzymania awaryjnego oraz algorytmami postępowania w sytuacjach awaryjnych. Kluczowe elementy obejmują:
- Bazę normatywną: dokumenty wewnętrzne – na przykład instrukcje bezpieczeństwa pracy przy eksploatacji robotów – łączą dokumentację techniczną producenta z wymogami HSE.
- Instruktaż: personelowi wyjaśnia się podstawowe zasady działania urządzeń, uczy rozpoznawania zagrożeń, prawidłowego korzystania z osłon ochronnych oraz przestrzegania procedur interakcji człowieka z maszyną.
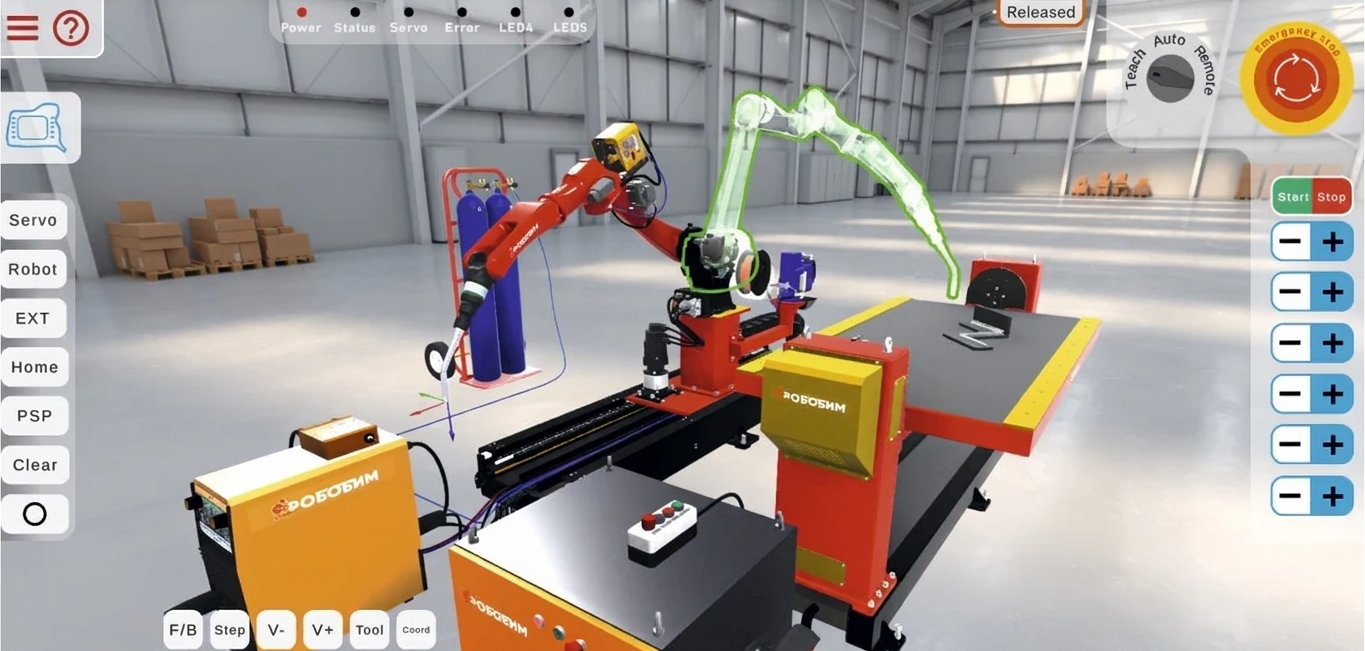
- Ćwiczenia na symulatorach: bezpieczny i skuteczny sposób opanowania sterowania robotami bez ryzyka uszkodzenia kosztownego sprzętu czy odniesienia obrażeń.
- Praktykę na rzeczywistym sprzęcie: ma kluczowe znaczenie dla bezpiecznej eksploatacji, zapobiegania urazom i minimalizacji braków produkcyjnych.
3.5. Testowanie i oddanie do eksploatacji
Jest to wieloetapowy proces obejmujący symulację, testy stanowiskowe oraz strojenie w warunkach rzeczywistych. Jego celem jest zapewnienie precyzji, bezpieczeństwa i stabilnej integracji gniazda zrobotyzowanego. Główne etapy to:
- Testowanie komponentowe – weryfikacja krok po kroku podzespołów mechanicznych, elektroniki i oprogramowania, zapobiegająca awariom i gwarantująca bezpieczną pracę każdego elementu (manipulatora, napędu, sterownika).
- Testowanie integracyjne – sprawdzenie współdziałania wszystkich komponentów z linią produkcyjną.
- Testowanie funkcjonalne i systemowe – weryfikacja dokładności wykonywania podstawowych poleceń programu sterującego.
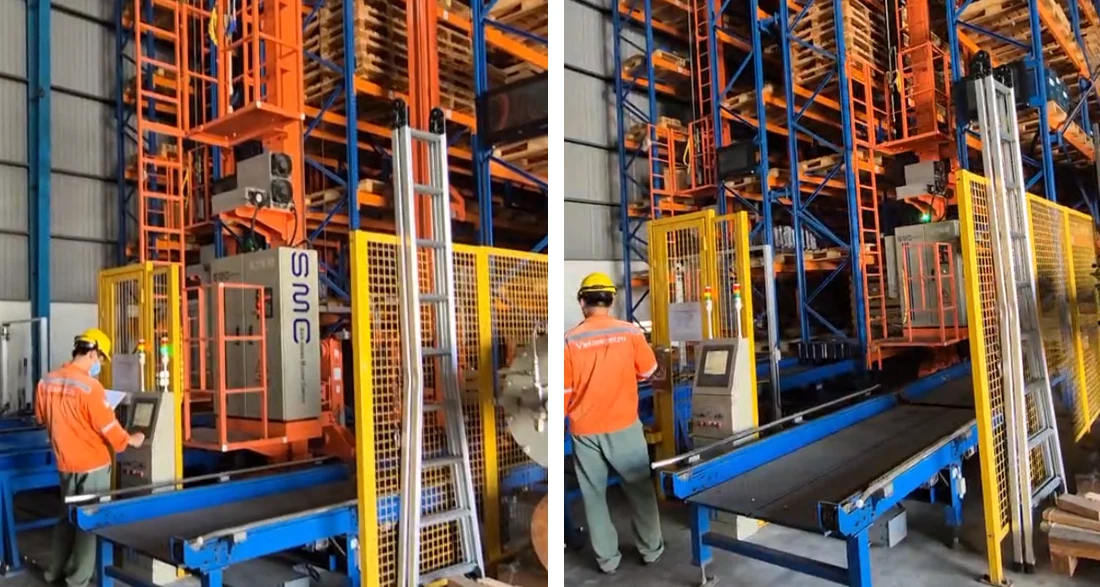
- Eksploatacja pilotażowa w warunkach przemysłowych – końcowe testy w rzeczywistych warunkach przed wdrożeniem na pełną skalę: ocena niezawodności, szkolenie personelu oraz potwierdzenie efektywności ekonomicznej robotyzacji.
4. Mapa drogowa wdrożenia systemu
Aby pięć elementów systemu nie pozostało zbiorem luźnych zaleceń, warto rozłożyć je w czasie w postaci mapy drogowej wdrożenia. Obejmuje ona pięć etapów: przygotowanie i audyt wstępny, projektowanie i przygotowanie pilotażu, wdrożenie pilotażowe, skalowanie i standaryzację, a następnie eksploatację przemysłową wraz z ciągłym doskonaleniem. Łączny czas trwania pierwszych czterech etapów wynosi od ośmiu do czternastu miesięcy, po czym system przechodzi w tryb stałej eksploatacji.
Etap I – „Przygotowanie i audyt wstępny” (1–2 miesiące)
Celem jest określenie zasadności i granic projektu oraz sformułowanie wymagań dotyczących bezpiecznej integracji. Na tym etapie identyfikuje się operacje technologiczne o wysokim potencjale robotyzacji i wybiera obiekty pilotażowe; ocenia się warunki eksploatacji: obecność stref zagrożonych wybuchem (a tym samym konieczność zastosowania robota w wykonaniu przeciwwybuchowym) oraz warunki klimatyczne – zakres temperatur, wilgotność, zapylenie i środowiska agresywne. Przeprowadza się identyfikację zagrożeń bezpieczeństwa funkcjonalnego (wpływ awarii robota na proces technologiczny) oraz wstępną ocenę bezpieczeństwa fizycznego personelu i ryzyk cybernetycznych związanych z podłączeniem robota do sieci przemysłowej. Etap kończą: opracowanie wymagań technicznych (wykonanie przeciwwybuchowe, stopień ochrony IP, właściwości jezdne, autonomia, udźwig), określenie interfejsów integracji z systemem sterowania procesami technologicznymi i systemem zabezpieczeń przedawaryjnych, wstępne studium wykonalności, powołanie grupy roboczej złożonej z przedstawicieli właściwych działów oraz analiza ram regulacyjnych w oparciu o normy IEC 61508, IEC 62443 i GOST R 60.6.2.2-2025.
Etap II – „Projektowanie i przygotowanie pilotażu” (2–4 miesiące)
Celem jest opracowanie bezpiecznej architektury, wybór sprzętu i przygotowanie strefy pilotażowej. Powstaje koncepcja bezpiecznej integracji: poziomy sterowania (poziom obiektowy robotów i sterowników strefowych, poziom dyspozytorski), routing danych, współdziałanie z systemem zabezpieczeń przedawaryjnych; wyznaczane są poziomy nienaruszalności bezpieczeństwa (SIL) dla obwodów zatrzymania awaryjnego i kontroli wyjścia robota poza dozwolone strefy; opracowywana jest metodyka strefowania – wydzielenie ścisłych stref zakazu wstępu, stref współpracy z personelem oraz stref swobodnego przemieszczania się. Sporządza się szczegółową specyfikację techniczną dla robota inspekcyjnego (wykonanie przeciwwybuchowe, kamery, analizatory gazu, mikrofon, głośnik, LiDAR) oraz wózka autonomicznego, a następnie prowadzi negocjacje konkurencyjne z producentami połączone z weryfikacją certyfikatów ochrony przeciwwybuchowej i zgodności z wymogami regulacyjnymi. Równolegle projektuje się przemysłową sieć bezprzewodową z pełnym pokryciem radiowym i redundancją kanałów oraz architekturę cyberbezpieczeństwa: segmentację sieci, izolację ruchu sieciowego robotów od systemów biurowych, zapory sieciowe, systemy wykrywania włamań, uwierzytelnianie urządzeń i bezpieczną aktualizację oprogramowania. Etap kończy adaptacja infrastruktury odcinka pilotażowego (stacje ładowania, linie znacznikowe i tagi RFID, cyfrowa mapa obiektu) oraz testy odbiorcze prototypów wraz ze wstępnym audytem zgodności z normami bezpieczeństwa funkcjonalnego i cyberbezpieczeństwa.
Etap III – „Wdrożenie pilotażowe i dopracowanie technologii” (2–3 miesiące)
Celem jest potwierdzenie sprawności działania, bezpieczeństwa i efektywności rozwiązania na rzeczywistym obiekcie. Realizowane są prace montażowe i rozruchowe: instalacja robotów i oprogramowania integracyjnego, kalibracja czujników, konfiguracja algorytmów lokalizacji oraz weryfikacja dokładności nawigacji. Dopracowywane są scenariusze operacyjne: uczenie modeli sieci neuronowych rozpoznawania obiektów docelowych (wskazań manometrów, położenia zasuw, wycieków), harmonogram obchodów i automatyczne uruchamianie na podstawie zdarzeń, integracja z systemem zabezpieczeń przedawaryjnych – bezpieczne zatrzymanie robota w razie aktywacji zabezpieczeń oraz automatyczne udrożnienie dróg ewakuacyjnych. Osobny blok poświęcony jest współpracy z personelem: rozruch pokładowych systemów bezpieczeństwa (skanerów laserowych, radarów, sygnalizacji dźwiękowej i świetlnej, przycisków zatrzymania awaryjnego), programowanie bezpiecznej prędkości i stref ochronnych, testy polowe z udziałem personelu operacyjnego połączone z symulacją sytuacji awaryjnych. Testy zdawczo-odbiorcze obejmują weryfikację każdego scenariusza oraz 72-godzinny bieg próbny bez ingerencji człowieka, potwierdzenie wymogów cyberbezpieczeństwa poprzez testy penetracyjne, a także przeszkolenie operatorów i personelu utrzymania ruchu, w tym firm podwykonawczych. Na zakończenie etapu gromadzone są statystyki: odsetek pomyślnie wykonanych zadań, dokładność wykrywania usterek, fałszywe alarmy, czas bezawaryjnej pracy – a system bezpieczeństwa robotów podlega ocenie na podstawie zaistniałych incydentów i sytuacji niestandardowych.
Etap IV – „Skalowanie i standaryzacja” (3–5 miesięcy)
Celem jest rozszerzenie rozwiązania na główne aktywa produkcyjne przy jednoczesnym ujednoliceniu podejścia. Na podstawie wyników przemysłowych testów pilotażowych modyfikuje się konstrukcję robotów (ochrona przed oblepianiem śniegiem, poprawa właściwości terenowych) oraz algorytmy, a także wydaje ostateczne wersje regulaminów interakcji „człowiek – robot”, instrukcji bezpieczeństwa pracy i programów instruktaży. Prowadzone są działania formalnoprawne i certyfikacyjne: ekspertyza bezpieczeństwa przemysłowego oraz uzyskanie zezwolenia na stosowanie urządzeń technicznych w niebezpiecznych obiektach produkcyjnych, a także zatwierdzenie wewnętrznych standardów spółki dotyczących bezpiecznej eksploatacji robotów mobilnych. Budowany jest system wsparcia technicznego: służba utrzymania ruchu, wdrożenie diagnostyki predykcyjnej stanu robotów (analiza motogodzin, drgań, zużycia akumulatorów) oraz szkolenie personelu operacyjnego w zakresie usuwania typowych usterek. Wreszcie organizowany jest ciągły monitoring cyberbezpieczeństwa: podłączenie floty robotów do systemów korporacyjnych przedsiębiorstwa, regularna analiza logów pod kątem anomalii, plan wyprzedzających aktualizacji oprogramowania układowego i baz antywirusowych wraz z testowaniem aktualizacji na poligonie testowym przed wdrożeniem produkcyjnym.
Etap V – „Eksploatacja przemysłowa i ciągłe doskonalenie”
Celem jest utrwalenie systemów zrobotyzowanych jako integralnej części procesu produkcyjnego oraz stałe zwiększanie ich wartości. Zatwierdzane są wskaźniki efektywności: skrócenie czasu reakcji na odchylenia i zmniejszenie liczby obchodów wykonywanych przez personel w strefach niebezpiecznych dla robota inspekcyjnego oraz analogiczne wskaźniki KPI dla pozostałych klas robotów; parametry pracy robotów są włączane do raportów operacyjnych. Rozszerzana jest funkcjonalność: dodatkowe ładunki użyteczne, integracja z nadrzędnymi systemami wizji komputerowej w celu automatycznej paszportyzacji urządzeń i prognozowania awarii, wykorzystanie cyfrowych bliźniaków do optymalizacji tras i modelowania sytuacji awaryjnych. Roboty inspekcyjne współpracują z bezzałogowymi statkami powietrznymi podczas przeglądów trudno dostępnych obiektów, a wózki autonomiczne integrują się z systemami magazynowymi i systemami ewidencji zapasów. Na koniec ustanawiany jest cykl stałego audytu: coroczne przeglądy bezpieczeństwa funkcjonalnego i cyberbezpieczeństwa, w tym z udziałem ekspertów zewnętrznych, włączenie modułów dotyczących bezpiecznej interakcji z robotami do wszystkich instruktaży i próbnych alarmów, udział w branżowych gremiach zajmujących się robotyzacją oraz wdrażanie najlepszych praktyk.
Zbiorczą strukturę mapy drogowej przedstawiono w tabeli 1.
Tabela 1. Etapy realizacji systemu bezpiecznej integracji robotów
| Etap | Ramy czasowe | Cel i kluczowy zakres |
|---|---|---|
| I. Przygotowanie i audyt wstępny | 1–2 miesiące | Ocena obszarów automatyzacji, ryzyk i warunków eksploatacji; wymagania techniczne; studium wykonalności; grupa robocza; analiza ram regulacyjnych |
| II. Projektowanie i przygotowanie pilotażu | 2–4 miesiące | Architektura bezpiecznej integracji, strefowanie, specyfikacja techniczna i wybór dostawcy, infrastruktura łączności i cyberbezpieczeństwa, testy odbiorcze |
| III. Wdrożenie pilotażowe | 2–3 miesiące | Montaż i rozruch, integracja z systemami sterowania procesami i zabezpieczeń przedawaryjnych, współpraca z personelem, testy (72-godzinny bieg próbny), szkolenia |
| IV. Skalowanie i standaryzacja | 3–5 miesięcy | Modyfikacje po testach pilotażowych, ekspertyza bezpieczeństwa przemysłowego, standardy wewnętrzne, służba utrzymania ruchu, monitoring cyberbezpieczeństwa |
| V. Eksploatacja przemysłowa | Stale | Wskaźniki KPI efektywności, rozszerzanie funkcjonalności, integracja z systemami zewnętrznymi, coroczne audyty bezpieczeństwa |
Podsumowanie
Proponowany system ma charakter uniwersalny, dzięki czemu może zostać wdrożony we wszystkich przedsiębiorstwach planujących wykorzystanie robotów w swoich procesach.
Roboty przemysłowe to już nie chwilowa moda, lecz niezbędny warunek konkurencyjności. Automatyzacja zwiększa wydajność, obniża odsetek braków oraz koszty operacyjne. Wdrożenie systemu bezpiecznej integracji robotów pozwoli przejść od reagowania na zdarzenia wypadkowe do ich zapobiegania, ograniczyć wypadkowość przy pracy, zmniejszyć straty w majątku firmy, a także podnieść ogólną efektywność.
Mapa drogowa przedstawiona w niniejszym artykule nadaje systemowi wymiar praktyczny: pokazuje, jak rozłożyć prace związane z analizą procesów, wyborem sprzętu, projektowaniem środowiska, szkoleniem personelu i oddaniem do eksploatacji na konkretne etapy o mierzalnych rezultatach – od odcinka pilotażowego z 72-godzinnym bezawaryjnym biegiem próbnym po eksploatację przemysłową z corocznymi audytami i ciągłym doskonaleniem. W ten sposób bezpieczeństwo przestaje być jednorazowym przedsięwzięciem, a staje się integralną cechą kultury produkcyjnej przedsiębiorstwa.